

La société Google a présenté la version 89 de son navigateur web Chrome. En même temps, une version stable du projet open-source Chromium, qui constitue la base de Chrome, est disponible. Le navigateur Chrome se distingue par l'utilisation des logos de Google, un système d'envoi d'avis en cas de plantage, des modules pour la lecture de contenus vidéo protégés (DRM), un système de mise à jour automatique et le transfert des paramètres RLZ lors de la recherche. La prochaine version, Chrome 90, est prévue pour le 13 avril.
Les principales modifications dans Chrome 89 :
- La version de Chrome pour Android ne pourra désormais être lancée que sur des appareils certifiés par Play Protect. Dans des machines virtuelles et les émulateurs, Chrome pour Android pourra être utilisé si un appareil acceptable est émulé ou si l'émulateur a été développé par Google. Pour vérifier si un appareil est certifié, il faut se rendre dans l'application Google Play, dans la section des paramètres (en bas de la page de paramètres, le statut « Certification Play Protect » est affiché). Pour les appareils non certifiés, par exemple lorsqu'ils utilisent des firmwares tiers, les utilisateurs sont invités à enregistrer leurs appareils pour lancer Chrome.
- Pour un petit pourcentage d'utilisateurs, l'ouverture par défaut des sites en HTTPS est activée lorsqu'ils saisissent les noms d'hôtes dans la barre d'adresse. Par exemple, en entrant l'hôte example.com, le site https://example.com s'ouvrira par défaut, et si des problèmes surviennent, il sera possible de revenir à http://example.com. Pour gérer l'utilisation par défaut de « https:// », une option « chrome://flags#omnibox-default-typed-navigations-to-https » a été proposée.
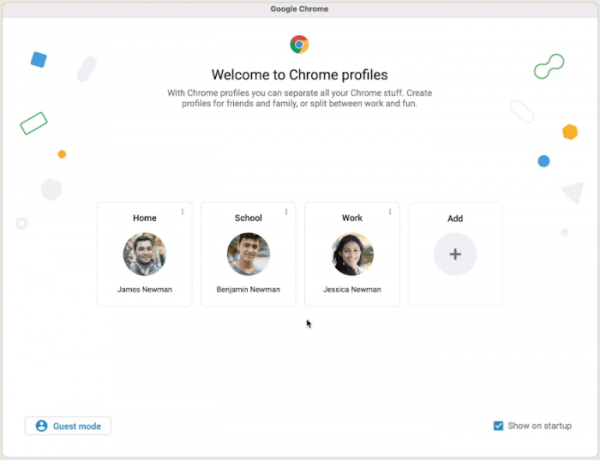
- Le support des profils est activé, permettant à différents utilisateurs de séparer leurs comptes lorsqu'ils travaillent via un seul navigateur. Par exemple, grâce aux profils, il est possible d'organiser l'accès pour les membres de la famille ou de séparer les sessions utilisées pour le travail et les intérêts personnels. L'utilisateur peut créer un nouveau profil Chrome et configurer son activation lors de la connexion à un compte Google spécifique, ce qui permet à différents utilisateurs de partager des favoris, des paramètres et un historique de navigation. Lors de la tentative de connexion à un compte lié à un autre profil, l'utilisateur sera invité à basculer vers ce profil. Si l'utilisateur possède plusieurs profils, il aura la possibilité de choisir le profil souhaité. Il est également possible d'associer différentes palettes de couleurs à différents profils pour une distinction visuelle des utilisateurs.

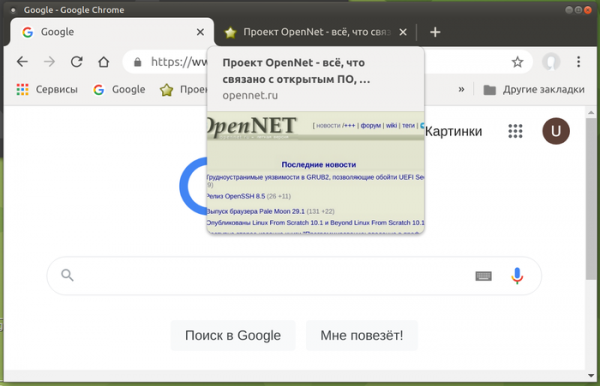
- L'affichage des aperçus de contenu est activé lorsque le curseur survole les onglets de la barre supérieure. Auparavant, l'aperçu du contenu des onglets était désactivé par défaut et nécessitait un changement de paramètre dans « chrome://flags/#tab-hover-cards ».

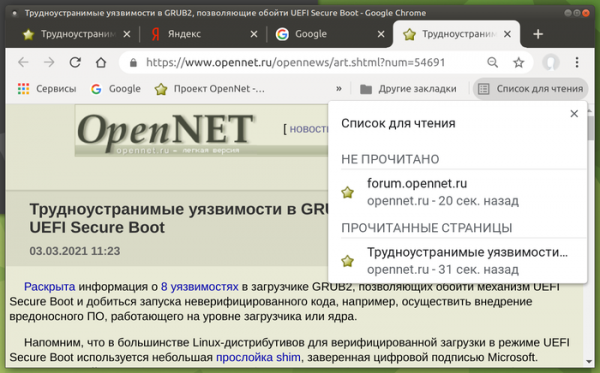
- Pour une partie des utilisateurs, la fonction « Liste de lecture » (Reading List, « chrome://flags#read-later ») est activée, avec laquelle, lorsqu'on clique sur l'étoile dans la barre d'adresse, en plus du bouton « Ajouter un favori », un second bouton « Ajouter à la liste de lecture » apparaît, et dans le coin supérieur droit de la barre des favoris, un menu « Liste de lecture » s'affiche, énumérant toutes les pages précédemment ajoutées à la liste. Lorsqu'une page est ouverte depuis la liste, elle est marquée comme lue. Les pages de la liste peuvent également être marquées manuellement comme lues ou non lues, ou supprimées de la liste.

- Pour les utilisateurs connectés à un compte Google sans activer Chrome Sync, l'accès aux méthodes de paiement et aux mots de passe sauvegardés dans le compte Google est fourni. Cette fonctionnalité est activée pour certains utilisateurs et sera progressivement étendue aux autres.
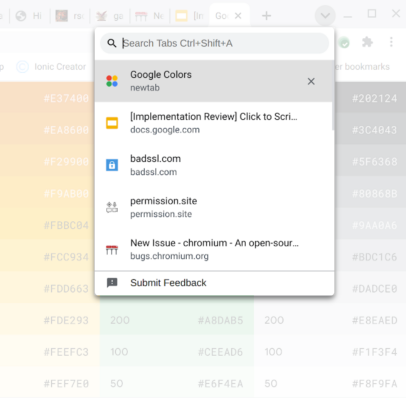
- Le support de la recherche rapide d'onglets est activé, ce qui nécessitait auparavant une activation via le drapeau « chrome://flags/#enable-tab-search ». L'utilisateur peut consulter la liste de tous les onglets ouverts et rapidement filtrer l'onglet souhaité, qu'il se trouve dans la fenêtre actuelle ou une autre.

- Pour tous les utilisateurs, le traitement des saisies de mots individuels dans la barre d'adresse comme tentatives d'ouverture de sites internes a été interrompu. Auparavant, lorsque l'on saisissait un seul mot dans la barre d'adresse, le navigateur tentait d'abord de définir la disponibilité d'un hôte avec ce nom dans le DNS, en supposant que l'utilisateur essayait d'accéder à un sous-domaine, avant de rediriger la requête vers le moteur de recherche. Ainsi, le propriétaire du serveur DNS indiqué dans les paramètres de l'utilisateur recevait des informations sur les recherches composées d'un seul mot, ce qui était considéré comme une violation de la confidentialité. Pour les entreprises utilisant des hébergements Internet sans sous-domaine (par exemple, « https://helpdesk/ »), une option a été fournie pour revenir à l'ancien comportement.
- Il est désormais possible de verrouiller la version d'une extension ou d'une application. Par exemple, pour utiliser uniquement des extensions vérifiées dans l'entreprise, l'administrateur peut configurer Chrome à l'aide de la nouvelle politique ExtensionSettings pour utiliser son propre URL pour télécharger les mises à jour, au lieu de l'URL indiquée dans le manifeste de l'extension.
- Sur les systèmes x86, le navigateur nécessite désormais le support des instructions SSE3 par le processeur, qui sont prises en charge par les processeurs Intel depuis 2003 et par AMD depuis 2005.
- Des API supplémentaires ont été ajoutées, visant à fournir des fonctionnalités pouvant remplacer les cookies tiers utilisés pour suivre les déplacements de l'utilisateur entre les sites dans le code des réseaux publicitaires, des widgets de réseaux sociaux et des systèmes d'analyse web. Les API suivantes sont proposées pour des tests :
- Trust Token pour séparer les utilisateurs sans utiliser d'identifiants inter-sites.
- Les ensembles de première partie — permettent aux domaines liés de se déclarer comme primaires, afin que le navigateur puisse tenir compte de ce lien lors des requêtes intersites.
- Schemeful Same-Site pour étendre le concept de same-site à différents schémas d'URL, c'est-à-dire que http://website.example et https://website.example seront traités comme un seul site lors des requêtes intersites.
- Floc pour déterminer la catégorie d'intérêts de l'utilisateur sans identification individuelle et sans lien avec l'historique de visites de sites spécifiques.
- Conversion Measurement pour évaluer l'activité de l'utilisateur après avoir cliqué sur une publicité.
- User-Agent Client Hints pour remplacer le User-Agent et fournir sélectivement des données sur des paramètres spécifiques du navigateur et du système (version, plateforme, etc.).
- Ajout de l'API Serial, permettant aux sites de lire et d'écrire des données via le port série. La raison de l'apparition de cette API est de permettre la création d'applications web pour le contrôle direct de dispositifs tels que des microcontrôleurs et des imprimantes 3D. Pour accéder à un périphérique, une confirmation explicite des autorisations par l'utilisateur est requise.
- Ajout de l'API WebHID pour un accès bas-niveau aux périphériques HID (Human interface device, claviers, souris, manettes, pavés tactiles), permettant de mettre en œuvre une logique de travail avec un périphérique HID en JavaScript pour travailler avec des périphériques HID rares sans pilotes spécifiques dans le système. Ce nouvel API est principalement destiné à fournir un support pour les manettes.
- Ajout de l'API Web NFC, permettant aux applications web de lire et d'écrire des étiquettes NFC. Parmi les exemples d'application de cette nouvelle API dans les applications web, on trouve la fourniture d'informations sur les objets d'exposition dans les musées, la réalisation d'inventaires, l'obtention d'informations à partir de badges de participants à des conférences, etc. L'envoi et la numérisation des étiquettes se font à l'aide des objets NDEFWriter et NDEFReader.
- L'API Web Share (objet navigator.share) a été étendue au-delà des appareils mobiles et est désormais accessible aux utilisateurs de navigateurs de bureau (pour l'instant uniquement sous Windows et Chrome OS). L'API Web Share fournit des moyens de partager des informations sur les réseaux sociaux, par exemple, elle permet de générer un bouton unifié pour publier sur les réseaux sociaux utilisés par le visiteur ou d'organiser l'envoi de données vers d'autres applications.
- Les versions pour Android et le composant WebView incluent la prise en charge du décodage du format d'image AVIF (AV1 Image Format), qui utilise des technologies de compression intra-image du format de codage vidéo AV1 (dans les versions de bureau, la prise en charge de l'AVIF a été intégrée dès Chrome 85). Le conteneur pour la distribution des données compressées en AVIF est totalement similaire à celui de HEIF. L'AVIF prend en charge à la fois les images en HDR (High Dynamic Range) et en espace colorimétrique Wide-gamut, ainsi que celles en plage dynamique standard (SDR).
- Ajout d'une nouvelle API Reporting pour obtenir des informations sur les violations des règles de sécurité d'utilisation sur la page des opérations privilégiées, définies via l'en-tête COOP (Cross-Origin-Opener-Policy), qui permet également de mettre le COOP en mode débogage, fonctionnant sans bloquer les violations des règles.
- Ajout de la fonction performance.measureUserAgentSpecificMemory(), qui détermine la taille de la mémoire utilisée lors du traitement de la page.
- Pour se conformer aux exigences des normes web, toutes les URL « data: » sont désormais traitées comme potentiellement fiables, c'est-à-dire faisant partie d'un contexte sécurisé.
- L'API Streams a été mise à jour pour supporter les flux de bytes (Byte Streams), spécialement optimisés pour le transfert efficace d'ensembles de bytes arbitraires, minimisant le nombre d'opérations de copie des données. La sortie d'un flux peut être écrite dans des primitifs tels que des chaînes ou des ArrayBuffer.
- Les éléments SVG prennent en charge la syntaxe complète de la propriété « filter », permettant d'appliquer simultanément à des éléments SVG et non SVG des fonctions de filtrage, comme blur(), sepia() et grayscale().
- En CSS, le pseudo-élément « ::target-text » a été introduit, pouvant être utilisé pour mettre en évidence un fragment vers lequel un lien de texte a été suivi (scroll-to-text) avec un style différent de celui utilisé par le navigateur pour souligner le texte trouvé.
- Ajout de propriétés CSS pour contrôler l'arrondi des coins : border-start-start-radius, border-start-end-radius, border-end-start-radius, border-end-end-radius.
- La propriété CSS forced-colors a été ajoutée pour déterminer si le navigateur applique une palette de couleurs limitée par l'utilisateur sur la page.
- Ajout de la propriété CSS forced-color-adjust pour désactiver la contrainte de couleur forcée pour des éléments spécifiques, laissant une pleine gestion des couleurs via CSS.
- En JavaScript, l'utilisation du mot-clé await est désormais autorisée dans les modules au niveau supérieur, permettant une intégration plus fluide des appels asynchrones dans le processus de chargement des modules sans nécessiter d'emballage dans une « fonction async ». Par exemple, au lieu de (async function() { await Promise.resolve(console.log('test')); }()); on peut maintenant écrire await Promise.resolve(console.log('test'));
- Le moteur JavaScript V8 a optimisé l'appel de fonctions lorsque le nombre d'arguments passés ne correspond pas à ceux définis dans les paramètres de la fonction. Lorsqu'il y a un désaccord sur le nombre d'arguments, la performance a augmenté de 11,2 % en mode sans JIT, et de 40 % en utilisant JIT TurboFan.
- Une grande quantité de petites améliorations a été apportée aux outils pour développeurs web.
En plus des nouvelles fonctionnalités et des corrections de bogues, la nouvelle version corrige 47 vulnérabilités. Beaucoup de ces vulnérabilités ont été identifiées grâce à des tests automatisés effectués avec les outils AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer et AFL. Aucun problème critique permettant de contourner tous les niveaux de sécurité du navigateur et d'exécuter du code en dehors de l'environnement sandbox n'a été détecté. Cependant, il est à noter qu'une des vulnérabilités corrigées (CVE-2021-21166), liée à la durée de vie des objets dans le sous-système audio, présente un caractère de problème 0-day et a été exploitée dans un des exploits avant sa correction. Dans le cadre du programme de récompense pour la découverte de vulnérabilités pour cette version, Google a versé 33 primes d'un montant total de 61 000 dollars (deux primes de 10 000 $, deux primes de 7 500 $, trois primes de 5 000 $, deux primes de 3 000 $, quatre primes de 1 000 $ et deux primes de 500 $). Le montant de 18 des récompenses n'a pas encore été déterminé.
Source : opennet.ru
