

Google a présenté la version du navigateur web Chrome 92. En même temps, une version stable du projet open source Chromium, qui constitue la base de Chrome, est disponible. Le navigateur Chrome se distingue par l'utilisation des logos de Google, un système d'envoi de notifications en cas de plantage, des modules pour la lecture de contenu vidéo protégé (DRM), un système de mise à jour automatique et la transmission de paramètres RLZ lors de la recherche. La prochaine version de Chrome 93 est prévue pour le 31 août.
Les principales modifications de Chrome 92 :
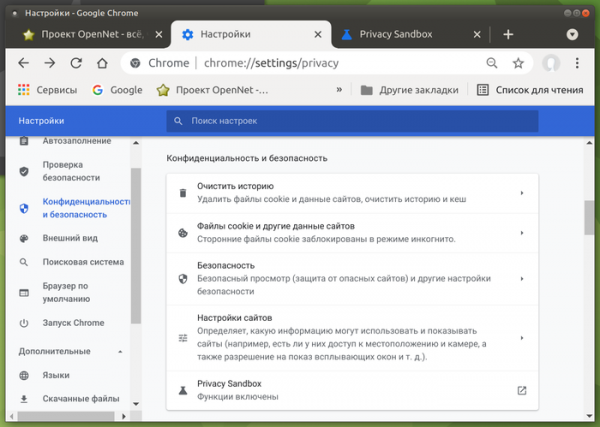
- Des outils pour gérer l'activation des composants Privacy Sandbox ont été ajoutés aux paramètres. Les utilisateurs ont la possibilité de désactiver la technologie FLoC (Federated Learning of Cohorts), développée par Google pour remplacer les cookies de suivi par des « cohortes », permettant d'identifier des utilisateurs ayant des intérêts similaires sans identifier des individus. Les cohortes sont calculées côté navigateur en appliquant des algorithmes d'apprentissage automatique aux données des historiques de navigation et aux contenus ouverts dans le navigateur.

- Pour les utilisateurs de systèmes de bureau, la mise en cache de navigation (Back-forward cache) est activée par défaut, permettant un passage instantané lorsque l'on utilise les boutons « Précédent » et « Suivant » ou lors de la navigation sur les pages précédemment consultées du site actuel. Auparavant, la mise en cache de navigation n'était disponible que dans les versions pour la plateforme Android.
- L'isolation des sites et des extensions dans différents processus a été renforcée. Alors que le mécanisme d'isolation des sites garantissait auparavant l'isolation des sites les uns des autres dans différents processus, ainsi que la séparation de toutes les extensions dans un processus distinct, la nouvelle version met en œuvre une séparation des extensions de navigateur entre elles en déplaçant chaque extension dans son propre processus, créant ainsi une barrière supplémentaire à la protection contre les extensions malveillantes.
- La performance et l'efficacité de la détection du phishing ont été considérablement améliorées. La vitesse de détection du phishing basée sur l'analyse locale des images a augmenté jusqu'à 50 fois dans la moitié des cas, et dans 99 % des cas, elle a été au moins 2,5 fois plus rapide. En moyenne, le temps de classification du phishing par image a été réduit de 1,8 seconde à 100 ms. En général, la charge sur le CPU générée par tous les processus de rendu a diminué de 1,2 %.
- Les ports 989 (ftps-data) et 990 (ftps) sont désormais ajoutés à la liste des ports réseaux interdits. Auparavant, les ports 69, 137, 161, 554, 1719, 1720, 1723, 5060, 5061, 6566 et 10080 avaient déjà été bloqués. Pour les ports sur liste noire, l'envoi de requêtes HTTP, HTTPS et FTP est bloqué afin de se protéger contre les attaques par NAT slipstreaming, qui permettent d'établir une connexion réseau avec le serveur de l'attaquant sur n'importe quel port UDP ou TCP du système de l'utilisateur, même lorsque des plages d'adresses internes (192.168.x.x, 10.x.x.x) sont appliquées.
- Une exigence de vérification en deux étapes pour les développeurs a été introduite lors de la publication de nouveaux modules complémentaires ou mises à jour de versions dans le Chrome Web Store.
- La désactivation des modules complémentaires déjà installés dans le navigateur est assurée s'ils sont supprimés du catalogue du Chrome Web Store en raison de violations des règles.
- Lors de l'envoi de requêtes DNS, en cas d'utilisation des serveurs DNS classiques, en plus des enregistrements « A » et « AAAA » pour déterminer adresses IP la requête d'enregistrement DNS « HTTPS » est désormais également effectuée, par laquelle des paramètres sont transmis pour accélérer l'établissement de connexions HTTPS, tels que les réglages de protocole, les clés pour le chiffrement TLS ClientHello et la liste des sous-domaines alias.
- Il est interdit d'appeler les dialogues JavaScript window.alert, window.confirm et window.prompt à partir de blocs iframe, chargés depuis domaines, différents du domaine de la page actuelle. Ce changement vise à protéger les utilisateurs des abus liés à des tentatives de présenter une notification tierce comme une demande du site principal.
- La page de nouvel onglet affiche désormais une liste des documents les plus recherchés, sauvegardés dans Google Drive.
- Il est désormais possible de modifier le nom et l'icône des applications PWA (Progressive Web Apps).
- Pour un petit nombre aléatoire de formulaires web liés à l'entrée d'une adresse ou d'un numéro de carte de crédit, la suggestion de remplissage automatique sera désactivée à titre expérimental.
- Dans la version de bureau, l'option de recherche d'image (l'élément « Trouver une image » dans le menu contextuel) a été mise à jour pour utiliser le service Google Lens au lieu du moteur de recherche traditionnel Google. Lorsque l'utilisateur clique sur le bouton approprié dans le menu contextuel, il est redirigé vers une application web distincte.
- Dans l'interface du mode « incognito », les liens vers l'historique des visites sont masqués (les liens sont inutiles, car ils renvoyaient à une page de remplacement indiquant que l'historique n'est pas collecté).
- De nouvelles commandes ajoutées, interprétées lors de la saisie dans la barre d'adresse. Par exemple, pour afficher le bouton d'accès rapide à la page de vérification de la sécurité des mots de passe et des extensions, il suffit de taper « safety check », et pour accéder aux paramètres de sécurité et de synchronisation — « manage security settings » et « manage sync ».
- Modifications spécifiques dans la version de Chrome pour Android :
- Un nouveau bouton personnalisable « Magic Toolbar » a été implémenté dans la barre d'outils, affichant différents raccourcis, choisis en fonction de l'activité actuelle de l'utilisateur et incluant des liens qui pourraient être nécessaires à ce moment.
- La mise en œuvre du modèle d'apprentissage machine exécuté sur l'appareil pour identifier les tentatives de phishing a été mise à jour. Lorsqu'une tentative de phishing est détectée, en plus d'afficher une page d'avertissement, le navigateur enverra désormais au service externe Safe Browsing des informations sur la version du modèle d'apprentissage machine, le poids calculé pour chaque catégorie et un indicateur d'application du nouveau modèle.
- La configuration « Show suggestions for similar pages when a page can’t be found » a été supprimée, qui recommandait des pages similaires sur la base d'une requête envoyée à Google lorsque la page était introuvable. Auparavant, cette configuration avait déjà été supprimée de la version pour les systèmes de bureau.
- L'application du mode d'isolement des sites par processus individuels a été étendue. Pour des raisons de consommation de ressources, seuls de grands sites sélectionnés étaient précédemment isolés dans des processus distincts. Dans la nouvelle version, l'isolement commencera également à être appliqué aux sites sur lesquels l'utilisateur s'est connecté avec une authentification via OAuth (par exemple, connexion via un compte Google) ou qui définissent l'en-tête HTTP Cross-Origin-Opener-Policy. Pour ceux qui souhaitent activer l'isolement dans des processus séparés pour tous les sites, une configuration « chrome://flags/#enable-site-per-process » est fournie.
- Les mécanismes de protection intégrés au moteur V8 contre les attaques par canaux latéraux, tels que Spectre, ont été désactivés, car ils sont jugés moins efficaces que l'isolement des sites dans des processus distincts. Dans la version de bureau, ces mécanismes avaient déjà été désactivés dans la version Chrome 70.
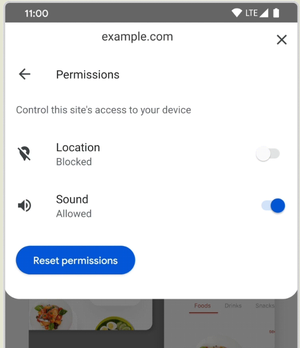
- L'accès aux paramètres des autorisations du site est simplifié, comme l'accès au microphone, à la caméra et à la localisation. Pour afficher la liste des autorisations, il suffit de cliquer sur l'icône de cadenas dans la barre d'adresse, puis de sélectionner la section « Permissions ».

- En mode Origin Trials (fonctionnalités expérimentales nécessitant une activation distincte), plusieurs nouvelles API ont été ajoutées. L'Origin Trial permet aux applications chargées depuis localhost ou 127.0.0.1 d'accéder à l'API spécifiée, ou d'accéder à l'API après enregistrement et obtention d'un jeton spécial, valable pour une durée limitée pour un site spécifique.
- API File Handling, permettant d'enregistrer des applications web en tant que gestionnaires de fichiers. Par exemple, une application web fonctionnant en mode PWA (Progressive Web Apps) avec un éditeur de texte peut s'enregistrer en tant que gestionnaire de fichiers « .txt », puis être utilisée dans le gestionnaire de fichiers système pour ouvrir des fichiers texte.

- API Shared Element Transitions, permettant d'utiliser des effets prêts à l'emploi fournis par le navigateur, visualisant le changement d'état de l'interface dans des applications web à page unique (SPA, single-page applications) et à pages multiples (MPA, multi-page applications).
- API File Handling, permettant d'enregistrer des applications web en tant que gestionnaires de fichiers. Par exemple, une application web fonctionnant en mode PWA (Progressive Web Apps) avec un éditeur de texte peut s'enregistrer en tant que gestionnaire de fichiers « .txt », puis être utilisée dans le gestionnaire de fichiers système pour ouvrir des fichiers texte.
- La règle CSS @font-face a ajouté le paramètre size-adjust, permettant de redimensionner les glyphes pour une police spécifique sans modifier la valeur de la propriété CSS font-size (la zone sous le symbole reste la même, mais la taille du glyphe dans cette zone est modifiée).
- En JavaScript, les objets Array, String et TypedArray ont implémenté la méthode at(), permettant d'utiliser un index relatif (la position relative est spécifiée comme index du tableau), y compris avec des valeurs négatives relatives à la fin (par exemple, « arr.at(-1) » renverra le dernier élément du tableau).
- Dans le constructeur JavaScript Intl.DateTimeFormat, une propriété dayPeriod a été ajoutée, permettant d'afficher une approximation du moment de la journée (matin, soir, jour, nuit).
- Lors de l'utilisation d'objets SharedArrayBuffers, permettant de créer des tableaux en mémoire partagée, il est désormais nécessaire de définir les en-têtes HTTP Cross-Origin-Opener-Policy et Cross-Origin-Embedder-Policy, sans lesquels la requête sera bloquée.
- Dans l'API Media Session, des actions « togglemicrophone », « togglecamera » et « hangup » ont été ajoutées, permettant aux sites mettant en œuvre des systèmes de vidéoconférence d'attacher leurs propres gestionnaires aux boutons d'activation/désactivation du microphone, d'activation/désactivation de la caméra et de fin d'appel affichés dans l'interface picture-in-picture.
- Dans l'API Web Bluetooth, il est désormais possible de filtrer les appareils Bluetooth trouvés par les identifiants du fabricant et du produit. Le filtre est spécifié via le paramètre « options.filters » dans la méthode Bluetooth.requestDevice().
- La première phase de réduction du contenu de l'en-tête HTTP User-Agent a été mise en œuvre : un avertissement concernant l'obsolescence de navigator.userAgent, navigator.appVersion et navigator.platform est désormais affiché dans l'onglet DevTools Issues.
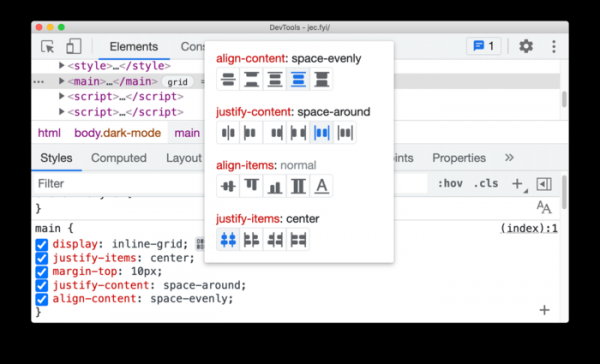
- Une série d'améliorations a été apportée aux outils pour les développeurs web. Dans la console web, il est désormais possible de redéfinir les expressions « const ». Dans le panneau Elements, les éléments iframe offrent la possibilité de prévisualiser rapidement les détails via le menu contextuel accessible par un clic droit. Le débogage des erreurs CORS (Cross-origin resource sharing) a été amélioré. Le panneau d'inspection de l'activité réseau inclut maintenant la possibilité de filtrer les requêtes réseau provenant de WebAssembly. Un nouvel éditeur CSS Grid (« display: grid » et « display: inline-grid ») avec une fonction de prévisualisation des modifications a été proposé.

En plus des nouvelles fonctionnalités et des corrections de bogues, la nouvelle version a résolu 35 vulnérabilités. Beaucoup de ces vulnérabilités ont été identifiées grâce à des tests automatisés avec les outils AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer et AFL. Aucun problème critique permettant d'échapper à tous les niveaux de protection du navigateur et d'exécuter du code en dehors de l'environnement sandbox n'a été détecté. Dans le cadre du programme de récompense financière pour la découverte de vulnérabilités pour cette version, Google a versé 24 récompenses totalisant 112 000 dollars américains (deux récompenses de 15 000 $, quatre de 10 000 $, une de 8 500 $, deux de 7 500 $, trois de 5 000 $, une de 3 000 $ et une de 500 $). Le montant de 11 récompenses reste à définir.
Source : opennet.ru
