

La société Google a présenté la version 98 de son navigateur web Chrome. Simultanément, la version stable du projet open source Chromium, qui sert de base à Chrome, est disponible. Le navigateur Chrome se distingue par l'utilisation des logos Google, la présence d'un système de notification en cas de plantage, de modules pour lire du contenu vidéo protégé par des droits d'auteur (DRM), d'un système de mise à jour automatique et de l'envoi de paramètres RLZ lors des recherches. La prochaine version, Chrome 99, est prévue pour le 1er mars.
Les principales nouveautés de Chrome 98 :
- Le navigateur intègre un stockage de certificats racines des autorités de certification (Chrome Root Store) qui sera utilisé à la place des stockages externes spécifiques à chaque système d'exploitation. Ce stockage est conçu selon le modèle du dépôt indépendant de certificats racines de Firefox, utilisé comme premier maillon pour vérifier la chaîne de confiance des certificats lors de l'ouverture de sites HTTPS. Ce nouveau stockage n'est pas encore utilisé par défaut. Pour faciliter la migration des configurations liées aux dépôts système et pour assurer la portabilité, une période de transition sera mise en place, durant laquelle le Chrome Root Store contiendra l'ensemble complet des certificats approuvés sur la plupart des plateformes supportées.
- La mise en œuvre du plan visant à renforcer la protection contre les attaques liées aux ressources accédées sur le réseau local ou l'ordinateur de l'utilisateur (localhost) via des scripts chargés lors de l'ouverture d'un site se poursuit. De telles requêtes sont exploitées par des attaquants pour réaliser des attaques CSRF sur des routeurs, des points d'accès, des imprimantes, des interfaces web d'entreprise et d'autres appareils et services qui acceptent des requêtes uniquement à partir du réseau local.
Pour se protéger contre de telles attaques, lorsque des sous-ressources au sein du réseau interne sont sollicitées, le navigateur commencera à envoyer une requête explicite pour obtenir l'autorisation de charger ces sous-ressources. La demande d'autorisation est effectuée par l'envoi de serveur De la demande CORS (Cross-Origin Resource Sharing) du site principal avec l'en-tête « Access-Control-Request-Private-Network: true », avant d'accéder à un réseau interne ou à localhost. Lors de la validation de l'opération en réponse à cette demande, le serveur doit renvoyer l'en-tête « Access-Control-Allow-Private-Network: true ». Dans Chrome 98, la vérification est réalisée en mode test et, en l'absence de confirmation, un avertissement s'affiche dans la console web, mais la demande de sous-ressource n'est pas bloquée. Le blocage est prévu pour être activé au plus tôt avec la version 101 de Chrome.
- Les paramètres du compte intègrent des outils pour gérer l'activation du mode amélioré de protection contre les sites dangereux (Enhanced Safe Browsing), qui active des vérifications supplémentaires pour se protéger contre le phishing, l'activité malveillante et d'autres menaces sur le web. Lorsque le mode est activé, un message s'affiche désormais dans le compte Google pour proposer d'activer ce mode également dans Chrome.
- Un modèle a été ajouté pour détecter les tentatives de phishing du côté client, réalisé à l'aide de la plateforme d'apprentissage automatique TFLite (TensorFlow Lite) et ne nécessitant pas l'envoi de données pour effectuer la vérification côté Google (dans ce cas, une télémétrie avec des informations sur la version du modèle et les coefficients de poids calculés pour chaque catégorie est envoyée). Lorsqu'une tentative de phishing est détectée, une page d'avertissement s'affichera avant que l'utilisateur n'accède à un site suspect.
- Dans l'API Client Hints, développée comme substitution à l'en-tête User-Agent et permettant de renvoyer sélectivement des données sur des paramètres spécifiques du navigateur et du système (version, plateforme, etc.) uniquement sur demande. serveur, la possibilité d'inclure dans la liste des identifiants de navigateur des noms fictifs a été mise en œuvre, de manière similaire au mécanisme GREASE (Generate Random Extensions And Sustain Extensibility) utilisé dans TLS. Par exemple, en plus de '"Chrome"; v="98"' et '"Chromium"; v="98"', un identifiant aléatoire d'un navigateur inexistant '"(Not;Browser"; v="12"' peut être ajouté à la liste. Une telle substitution permettra d'identifier les problèmes de traitement des identifiants de navigateurs inconnus, qui obligent les navigateurs alternatifs à se faire passer pour d'autres navigateurs populaires afin de contourner les vérifications des listes de navigateurs autorisés.
- À partir du 17 janvier, le Chrome Web Store n'acceptera plus les extensions utilisant la deuxième version du manifeste Chrome. Les nouvelles extensions ne seront désormais acceptées qu'avec la troisième version du manifeste. Les développeurs d'extensions précédemment ajoutées pourront continuer à publier des mises à jour avec la deuxième version du manifeste. La prise en charge de la deuxième version du manifeste est prévue pour être complètement interrompue en janvier 2023.
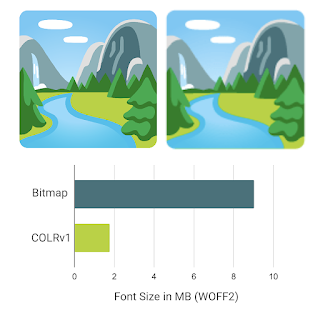
- La prise en charge des polices vectorielles colorées au format COLRv1 (un sous-ensemble des polices OpenType, qui contiennent des glyphes vectoriels ainsi qu'un plan de couleur) a été ajoutée, pouvant par exemple être utilisée pour créer des emoji multicolores. Contrairement à l'ancien format COLRv0, COLRv1 permet désormais l'utilisation de dégradés, de superpositions et de transformations. Ce format offre également une forme compacte de stockage, permet une compression efficace et autorise la réutilisation des contours, ce qui contribue à réduire considérablement la taille de la police. Par exemple, la police Noto Color Emoji en représentation raster occupe 9 Mo, tandis qu'au format vectoriel COLRv1, elle ne fait que 1,85 Mo.

- Dans le mode Origin Trials (fonctionnalités expérimentales nécessitant une activation séparée), l'API Region Capture a été mise en œuvre, permettant de recadrer la vidéo capturée. Par exemple, le recadrage peut être nécessaire dans les applications web qui capturent des vidéos de leur onglet, pour découper un contenu spécifique avant de l'envoyer. L'Origin Trial implique la possibilité d'utiliser l'API spécifiée à partir des applications chargées depuis localhost ou 127.0.0.1, ou après inscription et obtention d'un jeton spécial, valide pour une période limitée pour un site web spécifique.
- La propriété CSS « contain-intrinsic-size » a été mise à jour avec le support de la valeur « auto », ce qui permet d'utiliser la dernière taille mémorisée de l'élément (lorsque utilisée avec « content-visibility: auto », le développeur n'a pas besoin de deviner la taille dessinée de l'élément).
- La propriété AudioContext.outputLatency a été ajoutée, permettant d'obtenir des informations sur le délai prévisible avant la sortie audio (le délai entre la demande de son et le début du traitement des données reçues par le dispositif de sortie sonore).
- La propriété CSS color-scheme permet de déterminer dans quelles palettes de couleurs un élément peut être affiché correctement («light», «dark», «day mode» et «night mode»), un paramètre «only» a été ajouté pour exclure le changement forcé de la palette de couleurs pour certains éléments HTML. Par exemple, si l’on spécifie «div { color-scheme: only light }», alors l'élément div utilisera uniquement le thème clair, même si le mode sombre est activé dans le navigateur.
- Le CSS prend désormais en charge les media queries 'dynamic-range' et 'video-dynamic-range' pour déterminer si l'écran prend en charge le HDR (High Dynamic Range).
- La fonction window.open() a été mise à jour pour permettre d'ouvrir un lien dans un nouvel onglet, une nouvelle fenêtre ou une fenêtre contextuelle. De plus, la propriété window.statusbar.visible renvoie désormais «false» pour les fenêtres contextuelles et «true» pour les onglets et les fenêtres. const popup = window.open(‘_blank’,»,’popup=1′); // Ouvrir dans une fenêtre contextuelle const tab = window.open(‘_blank’,»,’popup=0′); // Ouvrir dans un onglet
- Pour les fenêtres et les workers, la méthode structuredClone() a été implémentée, permettant de créer des copies récursives d'objets, incluant les propriétés non seulement de l'objet spécifié, mais aussi de tous les autres objets auxquels fait référence l'objet actuel.
- L'API Web Authentication a ajouté le support de l'extension de la spécification FIDO CTAP2, permettant de définir la taille minimale acceptable du code PIN (minPinLength).
- Pour les applications web autonomes installées, un composant Window Controls Overlay a été ajouté, étendant la zone d'affichage de l'application sur toute la fenêtre, y compris la zone d'en-tête, sur laquelle se superposent les boutons de contrôle de la fenêtre (fermeture, réduction, maximisation). L'application web peut gérer le rendu et le traitement des entrées sur toute la fenêtre, à l'exception de la superposition des blocs avec les boutons de contrôle de la fenêtre.
- Dans WritableStreamDefaultController, une propriété de gestion des signaux a été ajoutée, renvoyant un objet AbortSignal, permettant d'arrêter immédiatement les opérations d'écriture dans WritableStream, sans attendre leur achèvement.
- Dans WebRTC, le support du mécanisme de négociation des clés SDES a été supprimé, celui-ci ayant été déclaré obsolète par l'IETF en 2013 en raison de problèmes de sécurité.
- L'API U2F (Cryptotoken) est désactivé par défaut, ayant été déclaré obsolète et remplacé par l'API Web Authentication. L'API U2F sera entièrement supprimée dans Chrome 104.
- Dans l'API Directory, le champ obsolète installed_browser_version a été remplacé par un nouveau champ pending_browser_version, qui contient des informations sur la version du navigateur, tenant compte des mises à jour téléchargées mais non appliquées (c'est-à-dire la version qui sera active après le redémarrage du navigateur).
- Les paramètres permettant de rétablir le support de TLS 1.0 et 1.1 ont été supprimés.
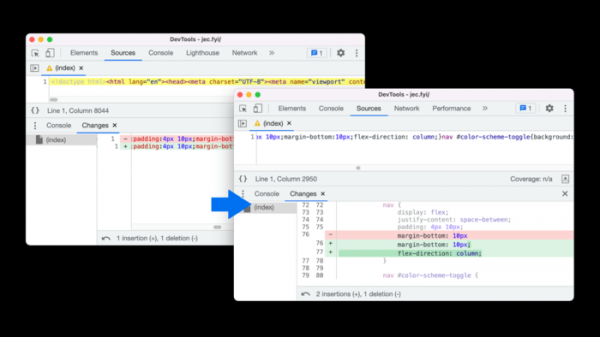
- Des améliorations ont été apportées aux outils de développement web. Un onglet a été ajouté pour évaluer les performances du cache de navigation (Back-forward cache), permettant un passage instantané lors de l'utilisation des boutons « Précédent » et « Suivant ». La possibilité d'émuler des media queries forced-colors a été ajoutée. Dans l'éditeur Flexbox, des boutons ont été ajoutés pour supporter les propriétés row-reverse et column-reverse. Dans l'onglet « Changes », l'affichage des modifications après le formatage du code a été amélioré, facilitant l'analyse des pages minifiées.

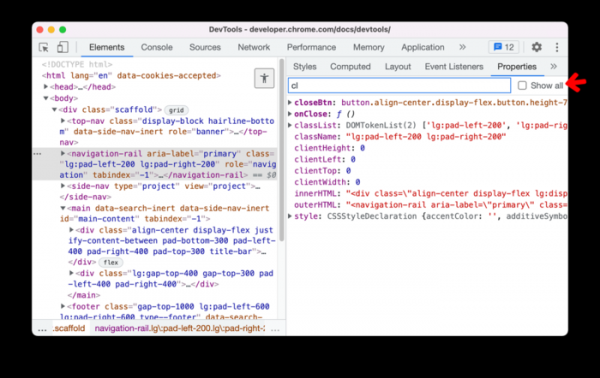
La mise en œuvre du panneau de visualisation du code a été mise à jour vers la version de l'éditeur de code CodeMirror 6, qui améliore considérablement les performances lors du travail avec des fichiers très volumineux (WASM, JavaScript), résout les problèmes de décalages aléatoires lors de la navigation et améliore les recommandations du système d'autocomplétion lors de l'édition de code. Le panneau des propriétés CSS a été enrichi d'une fonctionnalité de filtrage des résultats par nom ou valeur de propriété.

En plus des nouveautés et des corrections de bugs, la nouvelle version a corrigé 27 vulnérabilités. Nombre d'entre elles ont été identifiées grâce à des tests automatisés utilisant les outils AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer et AFL. Aucune vulnérabilité critique permettant de contourner tous les niveaux de protection du navigateur et d'exécuter du code dans le système en dehors de l'environnement sandbox n'a été détectée. Dans le cadre du programme de récompense financière pour la découverte de vulnérabilités pour la version actuelle, Google a versé 19 primes d'un montant total de 88 000 dollars US (deux primes de 20 000 $, une prime de 12 000 $, deux primes de 7 500 $, quatre primes de 1 000 $ et une prime de 7 000 $, 5 000 $, 3 000 $ et 2 000 $).
Source : opennet.ru
