

La sortie du navigateur web Firefox 102 a eu lieu. La version Firefox 102 appartient à la catégorie des branches avec support à long terme (ESR), dont les mises à jour sont publiées pendant un an. De plus, une mise à jour de l'ancienne branche avec support à long terme 91.11.0 a été réalisée (deux autres mises à jour, 91.12 et 91.13, sont attendues). Dans quelques heures, la branche Firefox 103 passera en phase de bêta-test, dont la sortie est prévue pour le 26 juillet.
Les principales nouveautés de Firefox 102 :
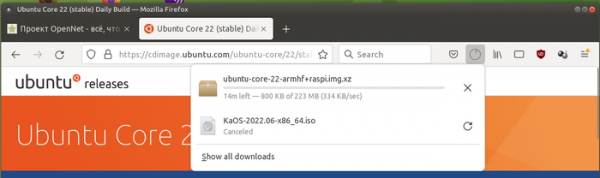
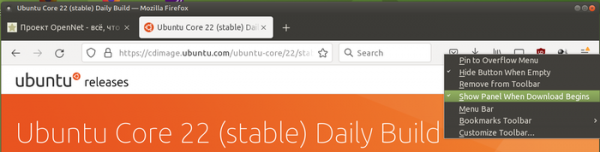
- Il est désormais possible de désactiver l'ouverture automatique du panneau d'information sur les fichiers téléchargés au début de chaque nouveau téléchargement.


- Une protection contre le suivi lors de la navigation sur d'autres pages a été ajoutée grâce à la suppression des paramètres de suivi (comme utm_source) des URL. Cette protection s'active lorsque le mode strict de protection contre le contenu indésirable (Enhanced Tracking Protection -> Strict) est activé dans les paramètres ou lors de l'ouverture d'un site en mode navigation privée. Une suppression sélective peut également être activée via le paramètre privacy.query_stripping.enabled dans about:config.
- Les fonctions de décodage audio ont été déplacées dans un processus distinct avec une isolation sandbox plus stricte.
- En mode « image dans l'image », les sous-titres sont affichés lors du visionnage de vidéos sur les sites HBO Max, Funimation, Dailymotion, Tubi, Disney+ Hotstar et SonyLIV. Auparavant, les sous-titres n'étaient affichés que pour YouTube, Prime Video, Netflix et les sites utilisant le format WebVTT (Web Video Text Track).
- Sur la plateforme Linux, il est désormais possible d'utiliser le service DBus Geoclue pour déterminer la localisation.
- Amélioration de l'affichage des documents PDF en mode contraste élevé.
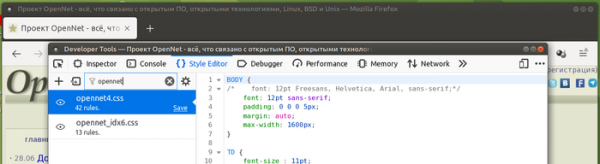
- Dans l'interface pour les développeurs web, l'onglet Style Editor a ajouté le support de la filtration des feuilles de styles par nom.

- Dans l'API Streams, une classe TransformStream et une méthode ReadableStream.pipeThrough ont été ajoutées, permettant de créer et de transmettre des données sous forme de flux (pipe) entre ReadableStream et WritableStream, avec la possibilité d'appeler un gestionnaire pour transformer le flux pour chaque bloc.
- Dans l'API Streams, les classes ReadableStreamBYOBReader, ReadableByteStreamController et ReadableStreamBYOBRequest ont été ajoutées pour le transfert direct efficace de données binaires en contournant les files d'attente internes.
- La propriété non standard Window.sidebar, fournie uniquement dans Firefox, est prévue pour suppression.
- L'intégration de CSP (Content-Security-Policy) avec WebAssembly a été assurée, ce qui permet d'appliquer des restrictions CSP également pour WebAssembly. Maintenant, un document pour lequel l'exécution de scripts est interdite via CSP ne pourra pas exécuter le bytecode WebAssembly, sauf si le paramètre ‘unsafe-eval’ ou ‘wasm-unsafe-eval’ est défini.
- Dans les requêtes CSS, la propriété update a été mise en œuvre, permettant de se lier à la fréquence de mise à jour des informations prise en charge par le dispositif de sortie (par exemple, la valeur « slow » est définie pour les écrans d'ebook, « fast » pour les écrans normaux, et « none » lors de l'impression).
- Pour les extensions prenant en charge la deuxième version du manifeste, l'accès à l'API Scripting est fourni, permettant d'exécuter des scripts dans le contexte des sites, d'insérer et de supprimer du CSS, ainsi que de gérer l'enregistrement des scripts de traitement de contenu.
- Dans Firefox pour Android, lors du remplissage de formulaires avec des données de carte de crédit, une requête distincte est affichée pour sauvegarder les informations saisies pour le système de remplissage automatique des formulaires. Un problème entraînant un crash lors de l'ouverture du clavier virtuel lorsque le presse-papiers contient une grande quantité de données a été corrigé. Le problème de l'arrêt de Firefox lors du passage entre les applications a été résolu.
En plus des nouveautés et des corrections de bogues dans Firefox 102, 22 vulnérabilités ont été corrigées, dont 5 qualifiées de dangereuses. La vulnérabilité CVE-2022-34479 permet sur la plateforme Linux d'afficher une fenêtre contextuelle qui couvre la barre d'adresse (pouvant être utilisée pour simuler une fausse interface de navigateur, induisant l'utilisateur en erreur, par exemple pour le phishing). La vulnérabilité CVE-2022-34468 permet de contourner les restrictions CSP interdisant l'exécution de JavaScript dans une iframe, via l'injection de liens URI « javascript : ». 5 vulnérabilités (réunies sous CVE-2022-34485, CVE-2022-34485 et CVE-2022-34484) sont causées par des problèmes de gestion de la mémoire, tels que des débordements de tampon et des accès à des zones mémoire déjà libérées. Potentiellement, ces problèmes pourraient permettre l'exécution de code malveillant lors de l'ouverture de pages spécialement conçues.
Source : opennet.ru
