

La version du navigateur web Firefox 106 est maintenant disponible. De plus, une mise à jour de la branche à long terme — 102.4.0 — a été publiée. La branche Firefox 107 est désormais en phase de bêta-test, avec une sortie prévue le 15 novembre.
Les principales nouveautés de Firefox 106 :
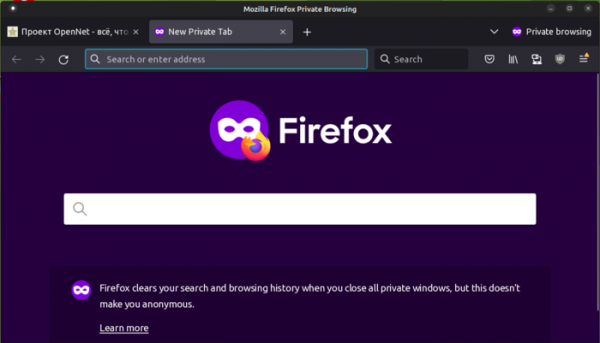
- L'interface de la fenêtre de navigation en mode privé a été repensée afin de la rendre moins confondante avec le mode normal. La fenêtre en mode privé affiche désormais un fond sombre, et en plus d'une icône spéciale, un texte explicatif clair est également affiché.

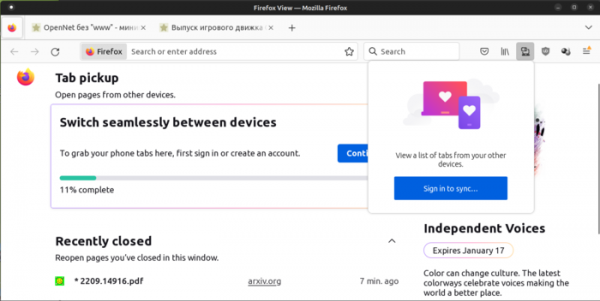
- Un bouton « Firefox View » a été ajouté à la barre des onglets, facilitant l'accès au contenu précédemment consulté. En cliquant sur ce bouton, une page de service s'ouvre, présentant une liste des onglets récemment fermés et une interface pour visualiser les onglets sur d'autres appareils. Pour simplifier l'accès aux onglets sur d'autres dispositifs, un bouton distinct est également placé à côté de la barre d'adresse.

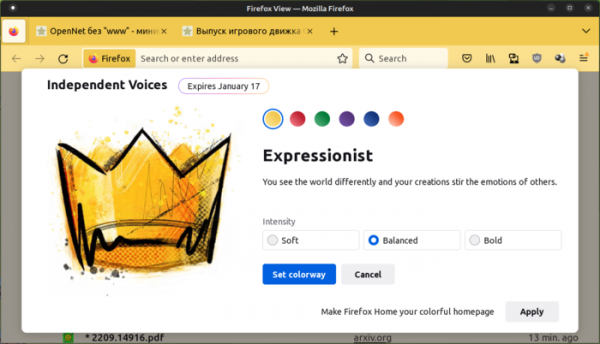
- Sur la page Firefox View, il est également possible de modifier l'apparence du navigateur grâce à l'extension intégrée Colorways, qui propose une interface pour choisir parmi six thèmes de couleur, chacun comportant trois variations d'ombre influençant le ton de la zone de contenu, des panneaux et de la barre de commutation des onglets. Les thèmes de couleur seront disponibles jusqu'au 17 janvier.

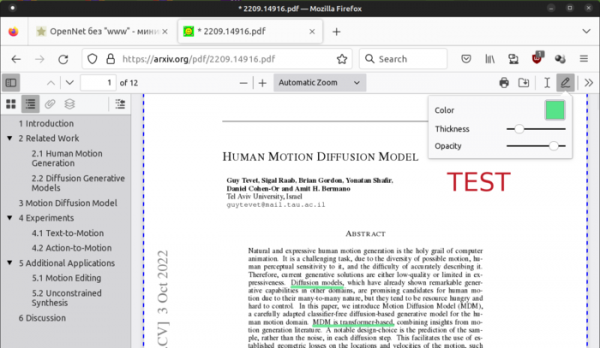
- Le lecteur de documents PDF intégré active par défaut le mode édition, offrant des outils pour dessiner des annotations graphiques (dessins à main levée) et ajouter des commentaires textuels. Il est possible de personnaliser la couleur, l'épaisseur des lignes et la taille de la police.

- Pour les systèmes Linux avec des environnements de bureau basés sur le protocole Wayland, une prise en charge du geste de navigation a été mise en place, permettant de passer aux pages précédentes et suivantes dans l'historique de navigation en glissant deux doigts sur le pavé tactile vers la gauche ou vers la droite.
- Ajout de la prise en charge de la reconnaissance de texte sur les images, permettant d'extraire du texte à partir d'images présentes sur une page web et de placer le texte reconnu dans le presse-papiers ou de le faire lire aux personnes malvoyantes à l'aide d'un synthétiseur vocal. La reconnaissance s'effectue en sélectionnant l'option « Copier le texte de l'image » dans le menu contextuel affiché lors d'un clic droit sur l'image. Cette fonction est actuellement uniquement disponible sur les systèmes avec macOS 10.15+ (utilisant l'API système VNRecognizeTextRequestRevision2).
- Les utilisateurs de Windows 10 et Windows 11 peuvent épingler sur la barre des fenêtres en mode de navigation privée.
- Sur la plateforme Windows, il est désormais possible d'utiliser Firefox comme programme par défaut pour ouvrir des documents au format PDF.
- La prise en charge de WebRTC a été considérablement améliorée (la bibliothèque libwebrtc a été mise à jour de la version 86 à 103), notamment la performance RTP, l'étendue des statistiques fournies, la réduction de la charge CPU, l'amélioration de la compatibilité avec divers services et l'amélioration des outils pour partager l'écran dans des environnements basés sur le protocole Wayland.
- La version Android affiche désormais les onglets synchronisés sur la page d'accueil, de nouvelles images d'arrière-plan ont été ajoutées à la collection Independent Voices, et des erreurs provoquant des plantages ont été corrigées, par exemple lors de la sélection d'une heure dans un formulaire web ou lors de l'ouverture d'environ 30 onglets.
En plus des nouveautés et des corrections de bugs, Firefox 106 a corrigé 8 vulnérabilités, dont 2 sont classées comme critiques : CVE-2022-42927 (contournement des restrictions same-origin, permettant d'accéder au résultat d'une redirection) et CVE-2022-42928 (corruption de mémoire dans le moteur JavaScript). Trois vulnérabilités, CVE-2022-42932, ayant un niveau de sévérité modéré, proviennent de problèmes de gestion de la mémoire, tels que des débordements de tampon et des accès à des zones mémoire déjà libérées. Ces problèmes pourraient potentiellement permettre l'exécution de code malveillant lors de l'ouverture de pages spécialement conçues.
Source : opennet.ru
