

La sortie du navigateur web Firefox 108 a eu lieu. De plus, une mise à jour de la branche de support à long terme — 102.6.0 a été créée. La branche Firefox 109 sera prochainement mise en phase de bêta-test, avec une sortie prévue pour le 17 janvier.
Les principales nouveautés de Firefox 108 :
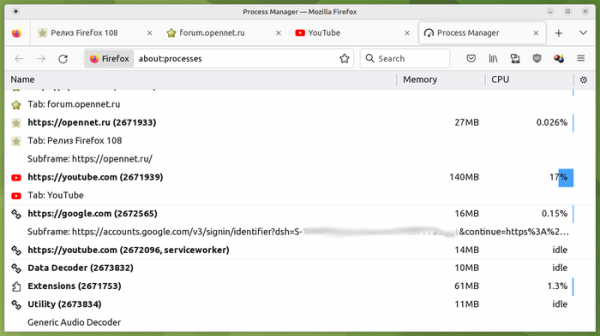
- Ajout d'un raccourci clavier Shift+ESC pour ouvrir rapidement la page du gestionnaire de processus (about:processes), permettant d'évaluer quels processus et flux internes consomment des ressources excessives en mémoire et en CPU.

- L'ordonnancement de l'affichage des images animées en conditions de forte charge a été optimisé, ce qui a permis d'améliorer les résultats du test MotionMark.
- Lors de l'impression et de l'enregistrement de formulaires PDF, il est désormais possible d'utiliser des caractères dans des langues autres que l'anglais.
- Ajout de la prise en charge de la correction des couleurs des images, conformément aux profils de couleur ICCv4.
- Le fonctionnement du mode d'affichage de la barre des signets « uniquement sur les nouveaux onglets » (paramètre « Only show on New Tab ») a été corrigé pour les nouveaux onglets vides.
- Des paramètres cookiebanners.bannerClicking.enabled et cookiebanners.service.mode pour le clic automatique sur les bannières demandant des autorisations d'utilisation des cookies sur les sites ont été ajoutés à about:config. Dans l'interface des versions nocturnes, des bascules ont été mises en place pour gérer l'activation automatique des clics sur les bannières de cookies liées à des domaines spécifiques.
- Ajout de l'API Web MIDI, permettant aux applications web d'interagir avec les appareils musicaux connectés à l'ordinateur de l'utilisateur via MIDI. L'API est uniquement disponible pour les pages chargées via HTTPS. Lors de l'appel de la méthode navigator.requestMIDIAccess() avec des appareils MIDI connectés, un dialogue est affiché à l'utilisateur, lui proposant d'installer l'extension « Site Permission Add-on », nécessaire pour activer l'accès (voir description ci-dessous).
- Un mécanisme expérimental de l'add-on Site Permission a été proposé pour gérer l'accès des sites à des API potentiellement dangereuses et à des fonctionnalités nécessitant des privilèges étendus. Les fonctionnalités dangereuses désignent celles qui peuvent physiquement endommager le matériel, apporter des modifications irréversibles, être utilisées pour installer des logiciels malveillants sur des appareils ou entraîner une fuite de données utilisateur. Par exemple, dans le contexte de l'API Web MIDI, l'add-on Permission Add-on est utilisé pour fournir l'accès à un dispositif de synthèse sonore connecté à l'ordinateur.
- Le support des cartes d'importation (« import map ») est activé par défaut, ce qui permet de contrôler quelles URL seront chargées lors de l'importation de fichiers JavaScript via les expressions import et import(). La carte d'importation est définie au format JSON dans un élément .
Après avoir déclaré cette carte d'importation dans le code JavaScript, pour charger et exécuter le module JavaScript « /node_modules/moment/src/moment.js », on peut utiliser l'expression 'import moment from « moment »;' sans préciser le chemin (équivalent à 'import moment from « /node_modules/moment/src/moment.js »;').
- L'élément « » prend en charge les attributs « height » et « width », définissant la hauteur et la largeur de l'image en pixels. Les attributs spécifiés ne s'appliquent que lorsque l'élément « » est imbriqué dans un élément « » et sont ignorés s'ils sont imbriqués dans des éléments
- CSS fournit un ensemble de fonctions trigonométriques sin(), cos(), tan(), asin(), acos(), atan() et atan2().
- CSS a implémenté la fonction round() pour choisir la stratégie d'arrondi.
- CSS a introduit le type , permettant d'utiliser dans les fonctions mathématiques des constantes mathématiques connues, telles que les nombres Pi et E, ainsi que des valeurs d'infini et NaN. Par exemple, « rotate(calc(1rad * pi)) ».
- Dans la requête CSS « @container », permettant de styliser des éléments en fonction de la taille de l'élément parent (similaire à la requête « @media », appliquée non pas à la taille de toute la zone visible, mais à la taille du bloc (conteneur) dans lequel l'élément est placé), un support expérimental des unités de mesure cqw (1 % de la largeur), cqh (1 % de la hauteur), cqi (1 % de la taille en ligne), cqb (1 % de la taille du bloc), cqmin (la plus petite valeur entre cqi ou cqb) et cqmax (la plus grande valeur entre cqi ou cqb) a été ajouté. Cette fonctionnalité est désactivée par défaut et peut être activée via la configuration layout.css.container-queries.enabled dans about:config.
- En JavaScript, une méthode Array.fromAsync a été ajoutée pour créer un tableau à partir de données arrivant de manière asynchrone.
- L'en-tête HTTP CSP (Content Security Policy) a reçu un support pour les directives « style-src-attr », « style-src-elem », « script-src-attr » et « script-src-elem », offrant une fonctionnalité similaire aux directives style et script, mais pouvant être appliquée à des éléments et gestionnaires d'événements spécifiques, tels que onclick.
- Un nouvel événement domContentLoaded a été introduit, déclenché après le chargement du contenu.
- L'option forceSync a été ajoutée à la méthode .get() pour forcer la synchronisation.
- Une zone distincte du panneau a été mise en place pour accueillir les widgets des extensions WebExtension.
- La logique du blacklistage des pilotes Linux incompatibles avec WebRender a été modifiée. Au lieu de maintenir une liste blanche des pilotes fonctionnels, il a été décidé de tenir un registre des pilotes problématiques.
- Amélioration du support du protocole Wayland. Gestion de la variable d'environnement XDG_ACTIVATION_TOKEN avec un jeton d'activation pour le protocole xdg-activation-v1, permettant à une application de transférer le focus à une autre. Des problèmes liés au déplacement des signets avec la souris ont été résolus.
- L'animation du panneau est activée par défaut sur la plupart des systèmes Linux.
- Une option gfx.display.max-frame-rate est disponible dans about:config pour limiter la fréquence de rafraîchissement maximale.
- Support de la spécification des symboles Emoji 14 ajouté.
- L'extension WebGL OES_draw_buffers_indexed est activée par défaut.
- La possibilité d'utiliser le GPU pour accélérer le rendu du Canvas2D a été mise en œuvre.
- La plateforme Windows a activé l'isolation sandbox des processus interagissant avec le GPU.
- Support des instructions SIMD FMA3 (multiplication-addition avec un arrondi unique) ajouté.
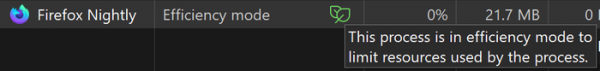
- Les processus utilisés pour gérer les onglets en arrière-plan sur la plateforme Windows 11 fonctionnent maintenant en mode « Efficacité », où le planificateur de tâches réduit la priorité d'exécution pour diminuer la consommation des ressources CPU.

- Améliorations dans la version Android :
- Ajout de la possibilité de sauvegarder une page web au format PDF.
- Support de la regroupement des onglets dans la barre (les onglets peuvent être échangés après un appui prolongé sur l'onglet).
- Un bouton a été ajouté pour ouvrir tous les signets d'une section donnée dans de nouveaux onglets dans une nouvelle fenêtre ou en mode navigation privée.
En plus des nouveautés et des corrections de bugs, Firefox 108 a corrigé 20 vulnérabilités. 16 vulnérabilités sont qualifiées de critiques, dont 14 (classées sous CVE-2022-46879 et CVE-2022-46878) proviennent de problèmes de gestion de la mémoire, tels que des débordements de tampon et des accès à des zones de mémoire déjà libérées. Ces problèmes peuvent potentiellement entraîner l'exécution de code malveillant lors de l'ouverture de pages spécialement conçues. La vulnérabilité CVE-2022-46871 est liée à l'utilisation de code d'une version obsolète de la bibliothèque libusrsctp, qui contient des vulnérabilités non corrigées. La vulnérabilité CVE-2022-46872 permet à un attaquant ayant accès au processus de traitement des pages de contourner l'isolement sandbox sur Linux et de lire le contenu de fichiers arbitraires via des manipulations de messages IPC liés au presse-papiers.
Source : opennet.ru
