

La version du navigateur web Firefox 109 est sortie. De plus, une mise à jour de la branche à long terme a été créée — 102.7.0. La branche Firefox 110 sera bientôt mise en phase de bêta-test, avec une sortie prévue le 14 février.
Les principales nouveautés de Firefox 109 :
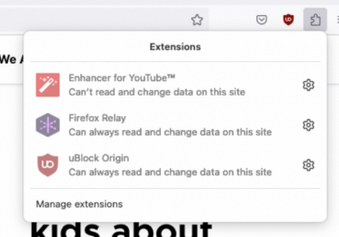
- Le support de la version trois du manifeste Chrome est activé par défaut, ce qui définit les capacités et les ressources disponibles pour les extensions écrites en utilisant l'API WebExtensions. Le support de la version deux du manifeste sera conservé dans un avenir proche. Étant donné que la version trois du manifeste a fait l'objet de critiques et pourrait entraîner des dysfonctionnements de certaines extensions de blocage de contenu et de sécurité, Mozilla s'est éloignée de l'assurance d'une pleine compatibilité avec ce manifeste dans Firefox et a mis en œuvre certaines fonctionnalités autrement. Par exemple, le mode de blocage d'API webRequest reste pris en charge, contrairement à Chrome où il est remplacé par une nouvelle API déclarative de filtrage de contenu. De plus, le support du modèle granulaire de demande de permissions est quelque peu différent, en fonction duquel une extension ne peut pas être activée pour toutes les pages en même temps (la permission « all_urls » a été supprimée). Dans Firefox, la décision finale concernant l'octroi d'accès est laissée à l'utilisateur, qui peut choisir sélectivement quelle extension autoriser à accéder à ses données sur un site donné. Une interface a ajouté un bouton « Unified Extensions » pour gérer les autorisations, permettant à l'utilisateur de donner ou de révoquer l'accès de l'extension à n'importe quel site. La gestion des autorisations ne s'applique qu'aux extensions basées sur la version trois du manifeste, tandis que pour celles sur la version deux, la gestion granulaire de l'accès aux sites n'est pas fournie.

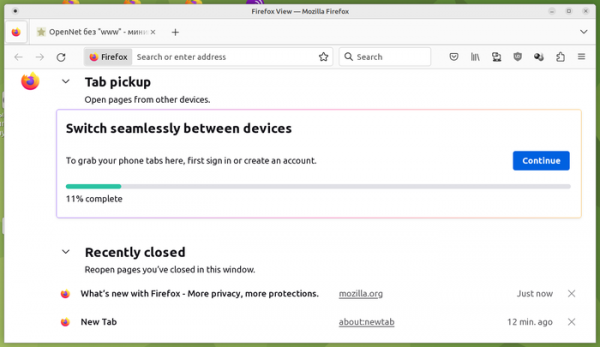
- La page Firefox View a amélioré la présentation des sections vides avec les onglets récemment fermés et ceux ouverts sur d'autres appareils.
- Dans la liste des onglets récemment fermés, affichée sur la page Firefox View, des boutons ont été ajoutés pour supprimer des liens individuels de la liste.

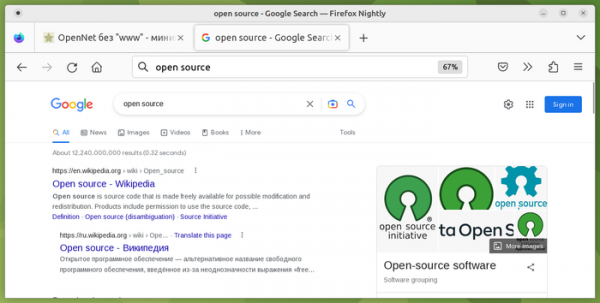
- Une nouvelle fonctionnalité a été ajoutée pour afficher la requête de recherche saisie dans la barre d'adresse, au lieu d'afficher l'URL du moteur de recherche (c'est-à-dire que les mots-clés apparaissent dans la barre d'adresse non seulement pendant la saisie, mais aussi après la requête au moteur de recherche et l'affichage des résultats de recherche associés). Cette fonctionnalité est désactivée par défaut et nécessite l'activation de l'option « browser.urlbar.showSearchTerms.featureGate » dans about:config.

- La boîte de dialogue de sélection de date pour le champ avec les types « date » et « datetime » a été adaptée pour être contrôlée via le clavier, ce qui permet de garantir un support correct des lecteurs d'écran et d'utiliser des combinaisons de touches pour naviguer dans le calendrier.
- L'expérience d'utilisation de l'extension intégrée Colorways pour modifier l'apparence du navigateur (une collection de thèmes de couleurs pour la zone de contenu, les panneaux et la barre de commutation d'onglets était proposée) est maintenant terminée. L'accès aux thèmes de couleurs précédemment enregistrés peut être obtenu sur la page « Add-ons and themes ».
- Sur les systèmes avec GTK, il est désormais possible de déplacer plusieurs fichiers simultanément dans le gestionnaire de fichiers. Le déplacement d'images d'un onglet à un autre a été amélioré.
- Dans le système de clic automatique sur les bannières demandant des autorisations d'utilisation des cookies sur les sites (cookiebanners.bannerClicking.enabled et cookiebanners.service.mode dans about:config), il est désormais possible d'ajouter des sites à une liste d'exclusions pour lesquels le clic automatique ne s'applique pas.
- L'option network.ssl_tokens_cache_use_only_once est activée par défaut pour exclure la réutilisation des tickets de session dans TLS.
- L'option network.cache.shutdown_purge_in_background_task a été activée, résolvant le problème d'une terminaison correcte des entrées/sorties de fichiers lors de l'arrêt.
- Un élément (« Épingler à la barre d'outils ») a été ajouté au menu contextuel des extensions pour épingler le bouton de l'extension sur la barre.
- Il est désormais possible d'utiliser Firefox comme visionneuse de documents, sélectionnable dans le système via le menu contextuel « Ouvrir avec ».
- Des informations sur la fréquence de mise à jour de l'écran ont été ajoutées à la page about:support.
- Des paramètres ui.font.menu, ui.font.icon, ui.font.caption, ui.font.status-bar, ui.font.message-box, etc. ont été ajoutés pour remplacer les polices système.
- La prise en charge de l'événement scrollend, généré lorsque l'utilisateur a terminé de faire défiler (lorsque la position cesse d'évoluer), est activée par défaut pour les objets Element et Document.
- Le partitionnement d'accès via l'API Storage lors du traitement de contenu tiers est assuré, indépendamment de l'API Storage Access.
- L'élément range a été mis à jour pour supporter l'attribut list, qui transmet l'identifiant de l'élément avec une liste de valeurs prédéfinies proposées à la saisie.
- La propriété CSS content-visibility, utilisée pour exclure le rendu inutile des zones hors du champ de vision, a été ajoutée avec la valeur 'auto', permettant au navigateur de déterminer la visibilité en fonction de la proximité de l'élément à la limite de la zone visible.
- Le type CSS , définissant les valeurs par défaut des couleurs de divers composants de la page, a été mis à jour pour supporter les valeurs Mark, MarkText et ButtonBorder.
- Web Auth a été amélioré pour permettre l'authentification via le protocole CTAP2 (Client to Authenticator Protocol) en utilisant des tokens basés sur USB HID. Le support n'est pas encore activé par défaut et doit être activé par le paramètre security.webauthn.ctap2 dans about:config.
- Dans les outils pour développeurs web, un nouveau type de points d'arrêt a été ajouté au débogueur JavaScript, qui s'active lors de l'appel du gestionnaire d'événements scrollend.
- Dans le protocole de contrôle à distance du navigateur WebDriver BiDi, le support des commandes « session.subscribe » et « session.unsubscribe » a été ajouté.
- Les versions pour la plateforme Windows incluent l'utilisation du mécanisme de protection matériel ACG (Arbitrary Code Guard) pour bloquer l'exploitation des vulnérabilités dans les processus garantissant la reproduction de contenu multimédia.
- Sur la plateforme macOS, le comportement des combinaisons Ctrl/Cmd + trackpad ou Ctrl/Cmd + molette de la souris a été modifié pour entraîner un défilement (comme dans les autres navigateurs), plutôt qu'un zoom.
- Améliorations dans la version Android :
- Lors de la lecture de vidéos en mode plein écran, l'affichage de la barre d'adresse a été désactivé lors du défilement.
- Un bouton a été ajouté pour annuler les modifications après la suppression d'un site épinglé.
- La mise à jour de la liste des moteurs de recherche est maintenant assurée après un changement de langue.
- Un plantage survenant lors de l'insertion d'une grande quantité de données dans le presse-papiers ou la barre d'adresse a été corrigé.
- Les performances de rendu des éléments canvas ont été améliorées.
- Un problème avec les appels vidéo, pour lesquels seul le codec H.264 pouvait être utilisé, a été résolu.
En plus des nouveautés et des corrections d'erreurs, Firefox 109 a corrigé 21 vulnérabilités. 15 vulnérabilités sont considérées comme dangereuses, dont 13 vulnérabilités (réunies sous CVE-2023-23605 et CVE-2023-23606) sont causées par des problèmes de gestion de la mémoire, tels que des débordements de tampon et des accès à des zones de mémoire déjà libérées. Ces problèmes pourraient potentiellement permettre l'exécution de code malveillant lorsqu'on ouvre des pages spécialement conçues. La vulnérabilité CVE-2023-23597 est due à une erreur logique dans le code de création de nouveaux processus fils et permet de lancer un nouveau processus dans le contexte file:// pour lire le contenu de fichiers arbitraires. La vulnérabilité CVE-2023-23598 est causée par une erreur dans le traitement des actions de glisser-déposer dans la liaison avec GTK et permet de lire le contenu de fichiers arbitraires via l'appel de DataTransfer.setData.
Source : opennet.ru
