

La sortie du navigateur web Firefox 148 a eu lieu et des mises à jour des anciennes branches à long terme ont été formulées — 140.8.0 et 115.33.0 (dernière de la série 115.x). Dans les prochaines heures, la branche Firefox 149 sera transférée en phase de bêta-test, dont la sortie est prévue pour le 24 mars.
Les principales nouveautés de Firefox 148 (1, 2, 3) :
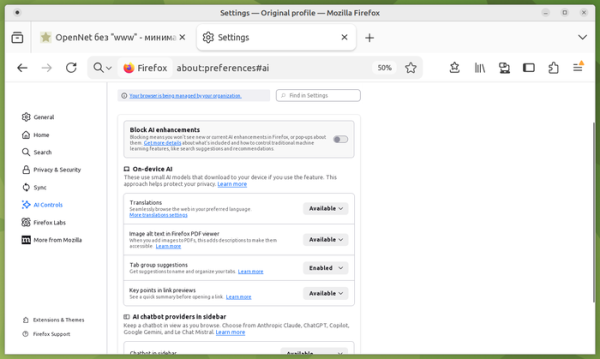
- Les paramètres ont été enrichis d'une section « AI Controls » tant attendue pour gérer l'utilisation de l'IA. L'utilisateur peut désactiver toutes les fonctionnalités IA d'un coup ou activer uniquement celles dont il a besoin. Pour la désactivation sélective, des fonctionnalités liées à l'IA sont proposées, telles que la traduction dans une autre langue, la reconnaissance de texte sur des images et dans des documents PDF scannés, des recommandations et des étiquettes lors du regroupement des onglets, la génération d'un contenu résumant la page lors de l'aperçu des liens et une interface pour interagir avec des chatbots. Chacune de ces fonctions peut être activée, désactivée ou bloquée. Lorsqu'une fonction est bloquée, les modèles IA installés localement sont supprimés et les éléments d'interface sont cachés.

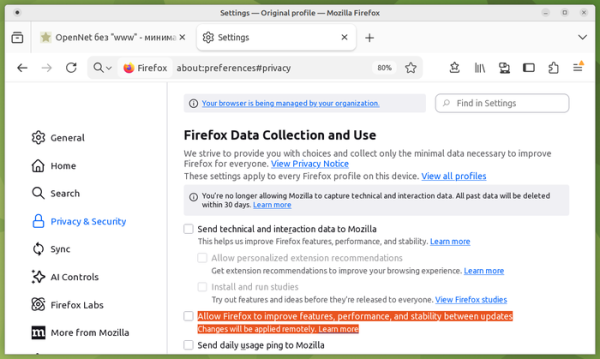
- Les paramètres incluent désormais une option distincte pour activer l'application à distance imprévue de corrections et de changements entre les versions. Auparavant, cette possibilité était liée à l'activation de la télémétrie et à la participation aux tests des fonctionnalités expérimentales (Privacy & Security > Firfox Data collection > Install and run studies), mais à partir de Firefox 148, elle peut être activée indépendamment.
- Les images d'arrière-plan choisies pour la page affichée lors de l'ouverture d'un nouvel onglet sont maintenant appliquées tant aux nouveaux onglets par défaut qu'aux onglets de conteneurs.
- Pour les utilisateurs de Windows 10 et 11, une fonction Firefox Backup a été ajoutée, permettant de créer des sauvegardes des données du navigateur, telles que les signets, les paramètres et les mots de passe. Les données que l'utilisateur choisit de supprimer à la fermeture du navigateur ne sont pas incluses dans la sauvegarde. La sauvegarde créée peut être utilisée pour restaurer l'état après la réinstallation du système d'exploitation ou sur un autre ordinateur.
- La compatibilité web du document initial «about:blank» est assurée, qui est désormais formé de manière synchrone et n'est pas remplacé par un deuxième document vide, généré par le parseur, lors du début de la navigation sur la page (ce remplacement entraînait une condition de concurrence, parfois causant la perte de modifications enregistrées via JavaScript juste après l'appel de window.open()).
- Le mécanisme Service Worker a été intégré avec la prise en charge de l'API WebGPU, permettant d'exécuter des opérations WebGPU en arrière-plan, par exemple, dans des extensions ou lors de l'exécution de tâches communes pour différents onglets d'un même site.
- Des méthodes Iterator.zip() et Iterator.zipKeyed() ont été ajoutées en JavaScript pour combiner plusieurs tableaux. Ces méthodes permettent de créer un nouvel itérateur à partir de plusieurs itérateurs, chaque élément représentant un tableau ou un objet avec les valeurs des itérateurs à la même position. const str1 = «abc»; const str2 = «1234»; const it = Iterator.zip([Iterator.from(str1), Iterator.from(str2)]); for (const [char1, char2] of it) { console.log(`${char1} — ${char2}`); } // Affichera: // a — 1 // b — 2 // c — 3 const table = { name: [«Caroline», «Danielle», «Evelyn»], age: [30, 25, 35], city: [«New York», «Londres», «Hong Kong»], }; for (const { name, age, city } of Iterator.zipKeyed(table)) { console.log(`${name}, âgé de ${age}, vit à ${city}.`); } // Affichera: // Caroline, âgé de 30, vit à New York. // Danielle, âgé de 25, vit à Londres. // Evelyn, âgé de 35, vit à Hong Kong.
- L'API Trusted Types a été mise en œuvre, développée pour protéger contre les manipulations du DOM, pouvant conduire à des scripts inter-sites (DOM XSS). Par exemple, un traitement incorrect des données reçues de l'utilisateur dans les blocs eval() ou les insertions «.innerHTML» peut entraîner l'exécution de code JavaScript dans le contexte d'une page spécifique. Trusted Types nécessite l'utilisation d'objets spéciaux TrustedHTML au lieu de chaînes brutes dans des appels dangereux, tels que element.innerHTML, document.write() et setTimeout(). En retour, les objets TrustedHTML sont créés par des fonctions définies par le développeur, effectuant une vérification et un nettoyage des données.
- Ajout de l'API Sanitizer, qui fournit des méthodes pour manipuler le HTML et supprimer les éléments HTML impactant l'affichage et l'exécution. Pour une insertion sécurisée de contenu HTML, la méthode element.setHTML() a été proposée, similaire à element.innerHTML, mais protégeant contre les attaques de type cross-site scripting (XSS). Pour un parsing sécurisé du HTML, la méthode document.parseHTML() a été mise en œuvre. L'API peut être utile pour nettoyer les données externes entrantes et en retirer les balises HTML qui peuvent être utilisées pour effectuer des attaques XSS. const unsanitizedString = «abc def»; const sanitizer1 = new Sanitizer({ elements: [«div», «p», «button», «script»], }); const target = document.getElementById(«target»); target.setHTML(unsanitizedString, { sanitizer: sanitizer1 });
- Ajout du support de la propriété «location.ancestorOrigins», qui contient la liste des origines (origin) de tous les éléments parents du document associés à l'objet Location spécifié. En pratique, cette propriété peut être utilisée, par exemple, pour déterminer si le document a été chargé via un iframe sur un autre site.
- L'API Navigation a ajouté l'objet NavigationPrecommitController avec la méthode addHandler(), permettant de connecter un gestionnaire qui se déclenche lors de la navigation à l'étape «post-commit», lorsque la nouvelle URL est déjà affichée dans la barre d'adresse.
- Ajout de la propriété CSS position-try-order, qui définit la priorité de sélection des positions de secours lorsque l'élément avec un positionnement ancré ne peut pas être affiché à l'écran. La propriété fait partie du jeu CSS Anchor Positioning, permettant de gérer l'affichage des éléments liés à la position d'autres éléments, sans utiliser JavaScript, par exemple, pour attacher des éléments de pop-ups (popover) apparaissant de la même manière que les bulles d'aide.
- La fonction shape() a été ajoutée en CSS, permettant de former des formes à l'aide des propriétés CSS clip-path et offset-path. La fonction shape() prend en charge les commandes de formation de formes équivalentes à la fonction path(), mais permet d'utiliser une syntaxe CSS standard.
- Dans la version de Firefox pour Android, l'interface de la barre d'outils a été modifiée, l'option de contenu de la barre d'outils a été améliorée et une option a été ajoutée pour copier rapidement le texte visible d'un lien sans ouvrir la page.
Outre les nouveautés et les corrections de bugs, Firefox 148 a corrigé 60 vulnérabilités (6 fois plus que dans la version précédente). 48 vulnérabilités sont causées par des problèmes de gestion de la mémoire, tels que les débordements de tampon et l'accès à des zones mémoire déjà libérées. Ces problèmes peuvent potentiellement entraîner l'exécution de code malveillant lors de l'ouverture de pages spécialement conçues. 5 vulnérabilités permettent de contourner l'isolement sandbox en raison d'une vérification incorrecte des limites et d'un débordement entier dans le composant de traitement graphique.
Source : opennet.ru
