

La sortie du navigateur web Firefox 151 a eu lieu et des mises à jour des anciennes branches à long terme de support ont été établies — 140.11.0 et 115.36.0. La branche Firefox 152 sera bientôt transférée en phase de bêta-test, avec une sortie prévue le 16 juin.
Les principales nouveautés de Firefox 151 (1, 2, 3, 4) :
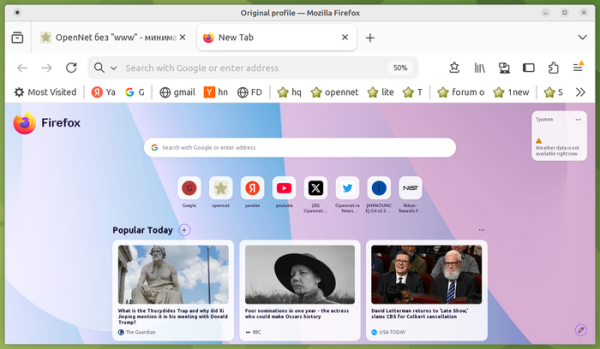
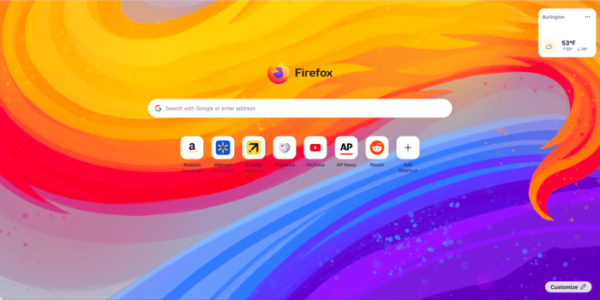
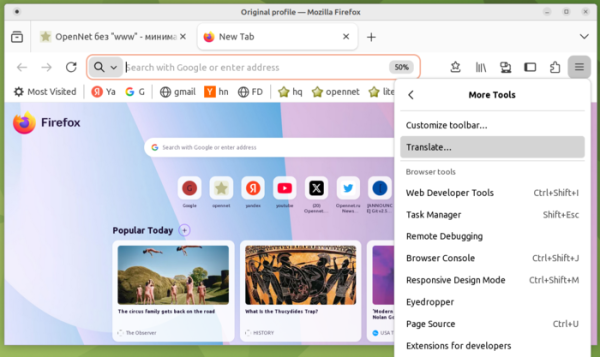
- La mise en page de la page d'ouverture d'un nouvel onglet a été mise à jour (le logo a été déplacé au centre, la barre de recherche a été décalée vers le bas, une image de fond a été ajoutée et peut être changée dans les paramètres). Le nouveau design a été optimisé pour intégrer de nouvelles fonctionnalités sur la page (comme des widgets et l'amélioration de la gestion des raccourcis), dont l'activation est prévue pour la prochaine version.


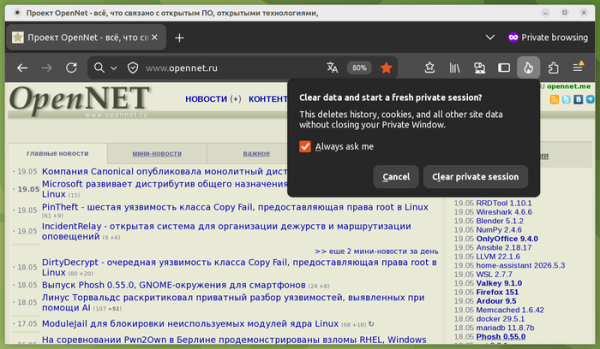
- Un nouveau bouton « Terminer la session privée » (icône représentant du feu à droite de la barre d'adresse) a été mis en place en mode de navigation privée, permettant de supprimer instantanément toutes les données de la session privée actuelle sans fermer la fenêtre du navigateur (les sites ouverts en mode privé sont fermés et la session reste vide).
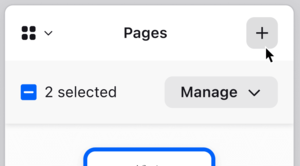
- La fonctionnalité de fusion de plusieurs pages dans un document a été intégrée au visualiseur PDF.

- L'interface de traduction intégrée d'une langue à une autre est désormais accessible via la section « Plus d'outils » dans le menu principal.

- La barre de recherche dans le configurateur (about:preferences) a été élargie et occupe désormais toute la largeur disponible.
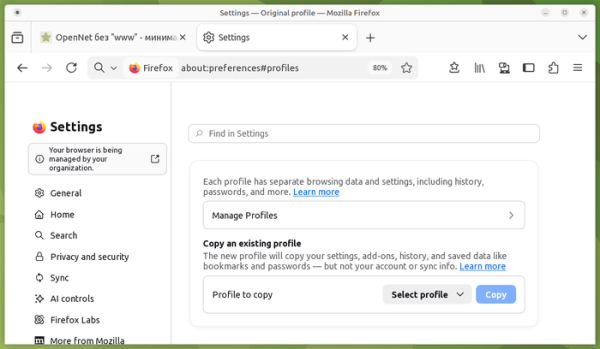
- Dans les versions pour Linux, la prise en charge de la sauvegarde des profils a été mise en œuvre, permettant de sauvegarder un profil sélectionné dans un fichier, qui peut ensuite être utilisé pour restaurer les paramètres sur un autre système. Cette fonctionnalité était auparavant disponible uniquement sur Windows.
- Lors du transfert du répertoire contenant le profil Firefox vers d'autres emplacements ou vers des systèmes d'exploitation différents, la récupération des extensions et des thèmes installés est maintenant garantie.
- La protection contre l'identification cachée des utilisateurs (Fingerprinting Protection) a été renforcée, appliquée lors de l'activation de la protection standard contre le suivi des mouvements (ETP, Enhanced Tracking Protection => Standard). Il est noté que les modifications apportées ont permis de réduire en moyenne de 14% (49% pour macOS) la proportion d'utilisateurs identifiés par des méthodes typiques d'identification cachée par rapport à la protection antérieure.
- Le service VPN intégré gratuit de Firefox a ajouté la possibilité de choisir le pays du serveur utilisé. VPN-server. Le service permet d'accéder aux sites non directement, mais via des proxies intermédiairesserveurs dans différents pays, masquant l'adresse IP de l'utilisateur. Il est possible d'activer le VPN uniquement pour des sites spécifiques. Pour activer le VPN, une inscription à un compte Mozilla est nécessaire. Le service VPN a une limite de 50 gigaoctets de trafic par mois.
- Lorsqu'une application web demande l'accès aux données de localisation sur la plateforme Windows, les paramètres système de ce type d'accès sont désormais pris en compte.
- La possibilité d'utiliser l'API Web Serial pour contrôler les microcontrôleurs connectés via le port série a été ajoutée. Par exemple, après confirmation des autorisations, il est possible de programmer des puces ESP, des cartes Raspberry Pi Pico, des imprimantes 3D et des équipements CNC depuis une application web. L'API Web Serial peut également être utilisée dans les extensions de navigateur, mais pas dans le contexte de moz-extension.
- Pour tous les utilisateurs, l'application de la spécification LNA (Local Network Access) est désormais activée pour restreindre les accès au système local (loopback, 127.0.0.0/8) ou au réseau interne (192.168.0.0/16, 10.0.0.0/8, etc.) lors des interactions avec des sites publics. Pour accéder aux ressources internes, l'utilisateur doit fournir des autorisations spéciales à l'application web, car cette activité est utilisée par des attaquants pour réaliser des attaques CSRF sur des routeurs, des points d'accès, des imprimantes, des interfaces web d'entreprise et d'autres dispositifs/services acceptant des requêtes uniquement depuis le réseau local. De plus, l'analyse des ressources internes peut être utilisée pour l'identification indirecte ou la collecte d'informations sur le réseau local. Auparavant, cette protection n'était active que si le mode de protection renforcée contre le suivi des mouvements (ETP, Enhanced Tracking Protection => Strict) était activé.
- L'API Fullscreen Keyboard Lock a été implémentée, ajoutant un argument keyboardLock à la méthode requestFullscreen, permettant aux applications web en mode plein écran de capturer certains événements de touches et de combinaisons de touches, par exemple, il est possible de capturer l'appui sur la touche Échap (dans ce cas, pour quitter le mode plein écran, il faudra maintenir Échap enfoncé au lieu de simplement appuyer dessus).
- Amélioration du rendu des éléments en position absolue à l'intérieur des blocs mult colonnes ou lors de l'impression.
- Dans les règles « @container », il est désormais permis de lister plusieurs conditions simultanément, à l'instar des media queries.
- À l'intérieur des règles @container, l'utilisation de la fonction style() est autorisée pour vérifier les valeurs CSS calculées des propriétés du conteneur.
- Ajout de la propriété CSSContainerRule.conditions, contenant la liste de toutes les conditions de la requête de conteneur. Les anciennes propriétés CSSContainerRule.containerName et CSSContainerRule.containerQuery sont déclarées obsolètes.
- Comportement de positionnement d'ancrage modifié en CSS (CSS Anchor Positioning). La propriété position-anchor prend désormais par défaut la valeur « normal », et lors de l'utilisation de la propriété position-area, les ancres implicites sont appliquées automatiquement. Les pop-ups utilisant anchor() ou anchor-center nécessitent maintenant de spécifier clairement la propriété « position-anchor: auto ».
- Ajout du support de l'API Document Picture-in-Picture pour ouvrir n'importe quel contenu HTML en mode « image dans l'image », et non seulement des vidéos. Contrairement à l'ouverture d'une fenêtre via window.open(), les fenêtres créées via la nouvelle API s'affichent toujours au-dessus des autres fenêtres, ne restent pas après la fermeture de la fenêtre d'origine, ne prennent pas en charge la navigation et ne peuvent pas définir explicitement la position d'affichage.
- L'API Permissions a été mise à jour pour gérer correctement les permissions temporaires accordées au site.
- Introduction d'une syntaxe déclarative pour définir comment les éléments sont distribués dans les emplacements à l'intérieur du Shadow DOM.
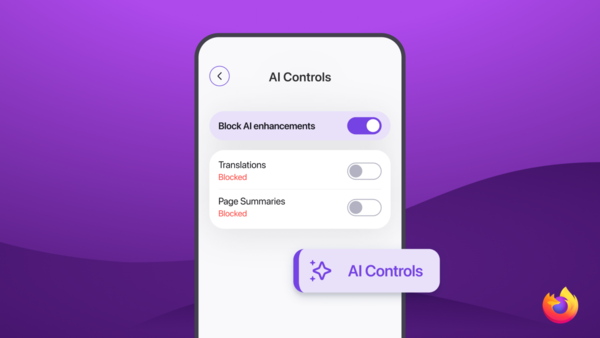
- Dans Firefox pour Android, ajout d'un support pour un passage rapide entre les onglets, en utilisant un geste de glissement vertical dans la zone de la barre. Un commutateur a été ajouté dans le configurateur, similaire à la version de bureau, pour désactiver toutes les fonctionnalités utilisant l'IA, ainsi que des paramètres pour activer sélectivement certaines fonctions de l'IA.

En plus des nouveautés et des corrections de bogues, Firefox 151 a corrigé 154 vulnérabilités (65 sous CVE-2026-8973, 54 sous CVE-2026-8974 et 7 sous CVE-2026-8975). 146 vulnérabilités ont été causées par des problèmes de gestion de la mémoire, tels que des dépassements de tampon et des accès à des zones de mémoire déjà libérées. Ces problèmes pourraient potentiellement permettre l'exécution de code malveillant lors de l'ouverture de pages spécialement conçues.
Des tests d'une interface remaniée du configurateur ont débuté dans les versions nocturnes de Firefox, avec des outils de recherche améliorés pour les paramètres, une navigation optimisée, ainsi que des étiquettes et des descriptions de paramètres mises à jour.
Source : opennet.ru
