

la sortie du navigateur web , ainsi que Firefox 68.1 pour la plateforme Android. De plus, des mises à jour ont été formées avec un support prolongé et (La branche ESR 60.x ne sera plus mise à jour, il est recommandé de passer à la branche 68.x). Très bientôt, la branche Firefox 70 sera mise en production, avec une sortie prévue pour le 22 octobre.
:
- Le mode de blocage par défaut des contenus indésirables a été amélioré pour inclure des fonctions d'ignorance des cookies de tous les systèmes de suivi des mouvements, ainsi que de blocage des insertions JavaScript qui pratiquent le minage de cryptomonnaies. Le code de minage entraîne une augmentation substantielle de la charge sur le processeur de l’utilisateur, et est généralement implanté sur des sites à la suite de piratages ou utilisé sur des sites douteux comme méthode de monétisation.
Auparavant, ces blocages n'étaient activés que lors de la sélection du mode strict de blocage, qui a désormais du sens à activer uniquement si l'on souhaite bloquer les méthodes (« browser fingerprinting »). Le blocage est effectué selon une liste .Lors du blocage, une icône de bouclier apparaît dans la barre d'adresse, et le menu contextuel permet de voir de quels sites les cookies utilisés pour le suivi des mouvements ont été bloqués. Dans ce même menu, il est possible de désactiver sélectivement le blocage pour certains sites.
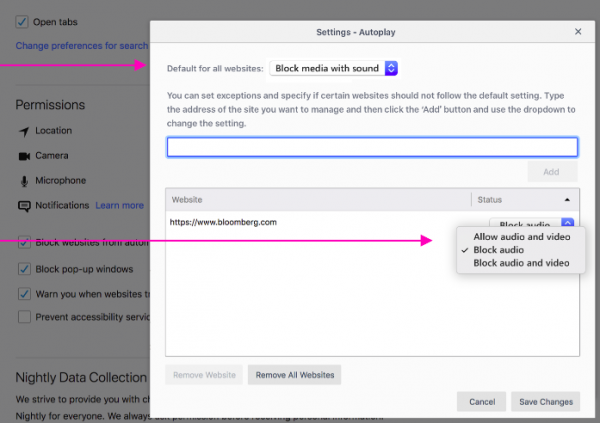
- Les options de blocage de la lecture automatique du contenu multimédia ont été étendues. En plus de la fonction de mise en sourdine ajoutée précédemment pour les vidéos jouées automatiquement, il est désormais possible d'arrêter complètement la lecture des vidéos, sans se limiter à la désactivation du son. Par exemple, si auparavant les vidéos publicitaires sur les sites étaient montrées sans son, dans le nouveau mode, elles ne commenceront même pas à jouer sans un clic explicite. Pour activer ce mode, un nouvel élément « Bloquer l’audio et la vidéo » a été ajouté aux paramètres de lecture automatique (Options > Confidentialité et sécurité > Permissions > Lecture automatique), complétant le mode par défaut « Bloquer l’audio ».

Le mode peut être sélectionné en liaison avec des sites spécifiques via le menu contextuel, qui apparaît en cliquant sur le bouton « (i) » dans la barre d'adresse.
- Pour les utilisateurs des États-Unis et les versions «en-US», la mise en page des blocs de la page d'accueil affichée lors de l'ouverture d'un nouvel onglet a été modifiée, et un contenu supplémentaire recommandé par le service Pocket a été ajouté. La taille des blocs et le nombre de recommandations ont été modifiés, et de nouvelles sections thématiques ont été proposées (Santé, Science, Technologies et Divertissements);
- La possibilité de lire du contenu Flash via le plugin Adobe Flash est désactivée par défaut. Les paramètres du plugin Adobe Flash Player ont été supprimés pour l'activation permanente de Flash, ne conservant que les options de désactivation de Flash et d'activation individuelle pour certains sites (activation par un clic explicite) sans mémorisation du mode choisi. Dans les versions ESR de Firefox, le support de Flash restera jusqu'à la fin 2020;
- par défaut le traitement des fichiers et , permettant à l'utilisateur de redéfinir la présentation des sites ou de l'interface de Firefox. La raison de la désactivation par défaut est citée comme étant le travail sur la réduction du temps de lancement du navigateur. Les utilisateurs modifient très rarement le comportement via userContent.css et userChrome.css, et le chargement des données CSS consomme des ressources supplémentaires (l'optimisation élimine les accès inutiles au disque). Pour restaurer le traitement de userChrome.css et userContent.css, un paramètre «toolkit.legacyUserProfileCustomizations.stylesheets» a été ajouté dans about:config, qui sera activé automatiquement pour les utilisateurs qui utilisent déjà userChrome.css ou userContent.css;
- Pour WebRTC, la possibilité de traiter des canaux utilisant différents codecs vidéo a été mise en œuvre, ce qui facilite la création de services de visioconférence, dont les participants peuvent utiliser différents logiciels clients;
- Pour l'architecture ARM64, le moteur JavaScript a implémenté le support de la compilation JIT;
- Les identifiants du navigateur (navigator.userAgent, navigator.platform et navigator.oscpu) ne contiennent plus d'informations sur l'utilisation de la version 32 bits de Firefox dans un environnement 64 bits (auparavant nécessaire pour Flash, mais qui laissait un vecteur supplémentaire pour l'identification masquée de l'utilisateur);
- Une fonction de visionnage de vidéos en mode « image dans l'image » (Picture-in-Picture) a été ajoutée, permettant de détacher la vidéo dans une fenêtre flottante, qui reste visible lors de la navigation dans le navigateur. Pour visionner en mode image dans l'image, il est nécessaire de cliquer sur l'info-bulle ou dans le menu contextuel qui s'affiche en cliquant avec le bouton droit sur la vidéo, puis de choisir « Picture in picture » (dans YouTube, qui insère son propre gestionnaire de menu contextuel, il faut double-cliquer avec le bouton droit ou cliquer tout en maintenant la touche Shift enfoncée). Le support du mode peut être activé dans about:config grâce à l'option « media.videocontrols.picture-in-picture.enabled »;
- réalisation d'un générateur de mots de passe (« signon.generation.available » dans about:config), permettant lors du remplissage des formulaires d'inscription d'afficher une suggestion avec un mot de passe fiable généré automatiquement;
- dans le gestionnaire de mots de passe possibilité de traiter les comptes dans le contexte du domaine de premier niveau, ce qui permet de proposer un seul mot de passe enregistré pour tous les sous-domaines. Par exemple, le mot de passe enregistré pour login.example.com sera désormais proposé pour le remplissage automatique dans les formulaires du site www.example.com;
- de processus, qui transmettre au système d'exploitation des informations sur les processus les plus prioritaires. Par exemple, le processus de traitement du contenu de l'onglet actif se verra attribuer une priorité plus élevée (plus de ressources CPU) que le processus lié aux onglets en arrière-plan (si aucune vidéo ou son n'est en cours de lecture). Ce changement est pour l'instant activé par défaut uniquement sur la plateforme Windows, pour les autres systèmes, l'option dom.ipc.processPriorityManager.enabled doit être activée dans about:config;
- Activé API , permettant de créer des extensions de style Greasemonkey basées sur la technologie WebExtensions pour exécuter des scripts personnalisés dans le contexte des pages web. Par exemple, en utilisant des scripts, on peut modifier l'apparence et le comportement des pages consultées. Cette API fait déjà partie de Firefox, mais jusqu'à présent, son activation nécessitait de définir le paramètre « extensions.webextensions.userScripts.enabled » dans about:config. Contrairement aux extensions existantes ayant une fonctionnalité similaire qui utilisent l'appel tabs.executeScript, la nouvelle API permet d'isoler les scripts dans des environnements sandbox distincts, résolvant des problèmes de performance et offrant la possibilité de traiter différentes étapes de chargement des pages.
- La propriété navigator.mediaDevices est désormais disponible uniquement lorsque la page est ouverte dans un contexte sécurisé (Secure Context), c'est-à-dire lorsqu'elle est ouverte via HTTPS, localhost ou depuis un fichier local;
- Des propriétés CSS ont été ajoutées et , permettant de contrôler l'affichage du contenu qui déborde des blocs et des éléments en ligne (couper l'extrémité ou ajouter une barre de défilement). Les propriétés sont mises en œuvre via une conversion automatique en overflow-x et overflow-y en fonction du mode d'affichage du contenu (de haut en bas ou en ligne par ligne).
- Pour la propriété CSS le support de la valeur break-spaces a été ajouté;
- La propriété CSS a été mise en œuvre , indiquant que l'élément et son contenu sont séparés du reste de l'arbre DOM;
- Une propriété CSS a été ajoutée , permettant de déterminer si le texte peut être sélectionné par l'utilisateur;
- Ajout de la possibilité de définir des règles @supports pour les sélecteurs (
au format « @supports selector(selector-to-test){…} »), ce qui peut être appliqué pour utiliser le CSS de manière sélective uniquement en cas de support ou de non-support d'un sélecteur particulier dans le navigateur; - Ajout du support de pour les instances de classes JavaScript, permettant de spécifier des propriétés prédéfinies, initialisées en dehors du constructeur. Le support des champs privés, invisibles en dehors de la classe, est également attendu prochainement;
class Product {
name;
tax = 0.2; /*champ public*/
#basePrice = 0; /*приватное поле*/
price;constructor(name, basePrice) {
this.name = name;
this.basePrice = basePrice;
this.price = (basePrice * (1 + this.tax)).toFixed(2);
}
} - Une API a été ajoutée : , permettant de connecter un gestionnaire qui recevra des notifications lorsque la taille des éléments spécifiés sur la page change. La principale différence de la nouvelle API par rapport à window.onresize et aux Media Queries CSS est qu'il est possible de déterminer le changement d'un élément spécifique sur la page, et non de toute la zone visible, ce qui permet de réagir au changement de cet élément sans modifier l'ensemble du contenu visible ;
- Une API Microtasks a été ajoutée, présentée par une méthode , qui permet de planifier un appel de fonction callback à un niveau bas en l'ajoutant à la file d'attente des microtâches ;
- De nouvelles méthodes ont été ajoutées , , , DOMMatrix.fromMatrix(), ;
- Dans les en-têtes HTTP Access-Control-Expose-Headers, Access-Control-Allow-Methods et Access-Control-Allow-Headers, la possibilité d'indiquer un masque « * » pour les requêtes sans informations d'identification a été ajoutée ;
- Dans la console web, un regroupement des avertissements relatifs à l'activité de suivi des déplacements de l'utilisateur a été assuré ;
- Dans le panneau d'inspection de l'activité réseau, des informations détaillées sur les raisons du blocage des ressources (CSP, contenu mixte, etc.) ont été ajoutées, ainsi qu'une colonne optionnelle avec l'URL complète ;
- Le démarrage du débogueur JavaScript a été accéléré. Les fonctions de débogage à distance ont été transférées dans l'interface about:debugging. La prise en charge du débogage pas à pas des fonctions asynchrones a été mise en œuvre. une nouvelle classe de points d'arrêt qui peut être liée à des événements liés à la souris, à l'écran tactile, à l'animation, au DOM, aux media queries,
aux workers, etc. - Dans les outils de développement, une interface pour auditer la présentation de la page a été ajoutée, utilisant des du contenu (par exemple, afficher le texte de l'attribut « alt
au lieu des images) ; - Sur les systèmes macOS avec plusieurs cartes graphiques installées, un changement plus agressif vers le GPU économe en énergie a été assuré après le traitement du contenu WebGL. Une protection contre le changement du GPU économe en énergie vers un GPU puissant pour les appels WebGL uniques a également été ajoutée. Dans les builds pour macOS, l'affichage de la progression du téléchargement des fichiers via l'interface Finder standard a également été réalisé. La création de builds d'installation Firefox au format PKG a commencé ;
- Pour Windows 10 avec les dernières mises à jour (1903+), le support de l'extension Web Authentication HmacSecret a été ajouté via Windows Hello pour s'authentifier sur des sites sans mot de passe en utilisant une empreinte digitale, la reconnaissance faciale ou un jeton USB ;
- la création de nouveaux versions de Firefox pour Android, dont le nom de code est Fenix à présent un nouveau navigateur mobile utilisant le moteur GeckoView et un ensemble de bibliothèques Mozilla Android Components. Des corrections pour Firefox pour Android seront publiées au cours de l'année dans le cadre de la branche ESR de Firefox 68, par exemple, la version actuelle a été créée . Pour télécharger le nouveau navigateur, il faut utiliser les versions de test
.
En plus des nouveautés et des corrections de bugs, Firefox 69 a corrigé , dont une seule (CVE-2019-11751) comme critique. Ce problème est spécifique à la plateforme Windows et permet de créer un fichier arbitraire dans le système lors du lancement du navigateur depuis une autre application (par exemple, en ouvrant un lien depuis un programme de messagerie, il est possible de formater le lien de manière à ce que le lancement du navigateur crée un fichier de démarrage dans le dossier ‘Démarrage’). La réduction du nombre de vulnérabilités critiques est due au fait que les problèmes de mémoire, tels que les débordements de tampon et les accès à des zones de mémoire déjà libérées, sont désormais marqués comme dangereux mais non critiques. Dans cette nouvelle version, 13 de ces problèmes ont été corrigés, qui pourraient potentiellement permettre l'exécution de code malveillant lors de l'ouverture de pages spécialement conçues.
Source : opennet.ru
