

Les développeurs du réseau anonyme Tor ont publié les résultats d'un audit du navigateur Tor Browser ainsi que des outils développés par le projet OONI Probe, rdsys, BridgeDB et Conjure, utilisés pour contourner la censure. Cet audit a été réalisé par l'entreprise Cure53 de novembre 2022 à avril 2023.
Au cours de l'examen, 9 vulnérabilités ont été identifiées, dont deux ont été classées comme critiques, une avec un niveau de gravité moyen, et 6 considérées comme des problèmes de faible gravité. De plus, 10 problèmes non liés à la sécurité ont été trouvés dans le code. En général, le code du projet Tor a été jugé conforme aux pratiques de programmation sécurisée.
La première vulnérabilité critique se trouvait dans l'arrière-plan du système distribué rdsys, qui fournit aux utilisateurs soumis à la censure des ressources comme des listes de proxies et des liens de téléchargement. Cette vulnérabilité est due à l'absence d'authentification lors de l'accès au gestionnaire d'enregistrement des ressources, permettant à un attaquant d'enregistrer sa propre ressource malveillante à livrer aux utilisateurs. L'exploitation consiste à envoyer une requête HTTP au gestionnaire rdsys.
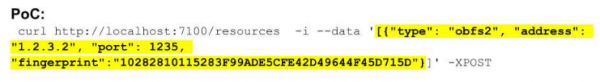
La deuxième vulnérabilité critique a été découverte dans Tor Browser et était causée par l'absence de vérification de la signature numérique lors de la réception de la liste des nœuds de pont via rdsys et BridgeDB. Étant donné que la liste est chargée dans le navigateur avant la connexion au réseau anonyme Tor, l'absence de vérification de la signature numérique permettait à un attaquant de falsifier le contenu de la liste, par exemple, en interceptant la connexion ou en piratant de serveurs, par lequel la liste est diffusée. En cas d'attaque réussie, l'attaquant pouvait diriger les connexions des utilisateurs vers son propre nœud de pont compromis.
Une vulnérabilité de gravité moyenne se trouvait dans le sous-système rdsys dans le script de déploiement des builds, permettant à un attaquant d'élever ses privilèges de l'utilisateur nobody à l'utilisateur rdsys, s'il avait accès à serveur et la capacité d'écrire dans le répertoire des fichiers temporaires. L'exploitation de cette vulnérabilité consiste à remplacer le fichier exécutable placé dans le répertoire /tmp. Obtenir les droits de l'utilisateur rdsys permet à l'attaquant de modifier les fichiers exécutables lancés via rdsys.
Les vulnérabilités de faible gravité étaient principalement liées à l'utilisation de dépendances obsolètes contenant des vulnérabilités connues ou à des possibilités de déni de service. Parmi les vulnérabilités mineures dans Tor Browser, on note la possibilité de contourner l'interdiction d'exécution de JavaScript en fixant le niveau de protection le plus élevé, l'absence de restrictions sur le téléchargement de fichiers et une potentielle fuite d'informations via la page d'accueil de l'utilisateur, ce qui permet de suivre les utilisateurs entre les redémarrages.
À l'heure actuelle, toutes les vulnérabilités ont été corrigées, comprenant notamment l'implémentation d'une authentification pour tous les gestionnaires rdsys et l'ajout d'une vérification des listes téléchargées dans Tor Browser par signature numérique.
De plus, on peut signaler la publication du navigateur Tor Browser 13.0.1. Cette version est synchronisée avec la base de code de Firefox 115.4.0 ESR, dans laquelle 19 vulnérabilités ont été corrigées (dont 13 considérées comme critiques). Les corrections de vulnérabilités de la branche Firefox 119 ont été transférées vers la version Tor Browser 13.0.1 pour Android.
Source : opennet.ru
