

La fin de cette semaine a été marquée par une panne sans précédent affectant les ordinateurs sous le système d'exploitation Microsoft Windows, sur lesquels était installé le logiciel de la société CrowdStrike, conçu pour protéger contre les cyberattaques. C'est la mise à jour de ce logiciel qui a conduit , mais Microsoft souligne que les 8,5 millions de PC touchés représentent en réalité moins de 1 % de l'ensemble du parc de systèmes en fonctionnement.
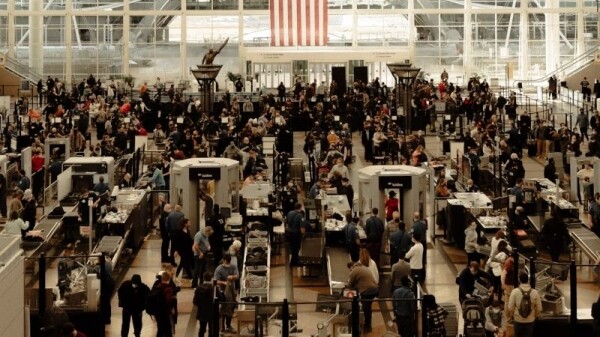
Les échelles de la catastrophe ont été fournies par la société Microsoft dans son . Ce développeur de systèmes d'exploitation estime qu'une mise à jour défaillante du logiciel CrowdStrike Falcon a affecté environ 8,5 millions d'ordinateurs dans différents pays du monde, mais ce chiffre reste inférieur à 1 % de tous les systèmes fonctionnant sous Windows. Néanmoins, le vice-président de Microsoft en charge de la sécurité des systèmes d'exploitation, David Weston, a déclaré sur le blog : « Bien que le pourcentage ne soit pas élevé, l'impact économique et social étendu reflète l'utilisation de CrowdStrike par des entreprises contrôlant de nombreux services critiques. »
« Cet incident démontre la profondeur des interconnexions au sein de notre vaste écosystème — fournisseurs mondiaux de services cloud, plateformes logicielles, vendeurs de sécurité informatique et autres logiciels. Cela nous rappelle également à tous l'importance d'une approche sécurisée pour la distribution de logiciels et la récupération en cas de panne en utilisant des mécanismes déjà connus », a poursuivi le représentant de Microsoft. Selon ses dires, CrowdStrike a déjà fourni à l'entreprise un correctif évolutif pour restaurer la fonctionnalité de l'infrastructure cloud d'Amazon. La société Microsoft collabore également avec Amazon et Google pour trouver les méthodes les plus efficaces pour atténuer les conséquences de l'incident. De plus, des centaines de spécialistes du support technique de Microsoft sont mobilisés pour gérer ces conséquences dans l'infrastructure des clients de l'entreprise, tandis que les spécialistes internes des entreprises touchées reçoivent rapidement des instructions pour atténuer les effets de la panne.
Les experts en cybersécurité notent en outre que la large couverture médiatique de l'incident à ce sujet sur les cybercriminels qui tentent de s'introduire dans les infrastructures des entreprises touchées par des pannes en se faisant passer pour des consultants techniques de CrowdStrike ou de Microsoft. Selon certaines estimations, en raison de la nécessité de supprimer manuellement les fichiers de mise à jour des logiciels CrowdStrike sur les ordinateurs, la procédure de restauration complète des infrastructures de certaines entreprises touchées de quelques jours à quelques semaines.
Sources :
Source : 3dnews.ru
