

Des chercheurs de l'Université technique de Graz (Autriche) ont identifié une série d'attaques par des canaux auxiliaires (PDF), mises en œuvre via des mécanismes de suivi des modifications du système de fichiers. Ces attaques permettent de suivre l'activité d'autres utilisateurs sur la base de l'analyse des événements relatifs à l'accès aux fichiers et aux répertoires à travers des API telles qu'inotify sous Linux, FileObserver sous Android, ReadDirectoryChangesW sous Windows et File System Events sous macOS. Les informations obtenues peuvent être utilisées pour reconstituer les données saisies par l'utilisateur au clavier, pour identifier les sites web visités ou pour organiser des attaques de clickjacking, superposant du contenu sur la fenêtre active au moment du clic. Le code implémentant ces méthodes d'attaque a été publié sous licence MIT.
La première méthode d'attaque a été démontrée sous Linux et est due à la possibilité de déterminer l'accès aux fichiers à l'intérieur d'un répertoire qui ne sont pas directement accessibles en lecture et suivi. Grâce à la fonction inotifywatch, il est possible de suivre indirectement les modifications de fichiers à l'intérieur d'un répertoire en surveillant le répertoire lui-même.
Un utilisateur non privilégié n'a pas directement les droits d'accès pour lire le contenu et suivre l'activité de l'appareil /dev/input/event4, qui reflète les événements de saisie au clavier. Cependant, les événements liés au fichier /dev/input/event4 impactent l'état du répertoire parent et peuvent être suivis en surveillant les modifications des métadonnées du répertoire /dev/input. L'état de /dev/input/event4 change lors de la saisie de données, et les délais entre les événements enregistrés via inotify corrèlent avec les délais entre les frappes sur le clavier.
En utilisant des méthodes d'analyse statistique et en tenant compte du fait que lors de la saisie, les délais entre les frappes dépendent de la disposition des touches sur le clavier, il est possible de reconstituer avec une certaine probabilité les informations saisies. Par exemple, la réaction lors de la saisie de la lettre « F » est plus rapide que pour « Q » ou « X », car moins de mouvements de doigts sont nécessaires, de même que la répétition d'une touche est réalisée plus rapidement, ainsi que la frappe de touches adjacentes (« s » après « a » est frappée beaucoup plus rapidement que « g » après « s »).
La méthode est également applicable pour reproduire l'entrée dans des sessions SSH lors de la connexion de deux utilisateurs différents à un même serveur SSH. Dans ce cas, l'un des utilisateurs peut surveiller les événements se produisant lors de la saisie des données par l'autre utilisateur, en surveillant le fichier de périphérique /dev/pts. Le problème a été résolu dans les mises à jour du noyau de janvier 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 et 6.18.3 en interdisant la génération d'événements ACCESS et MODIFY pour le répertoire parent lors de l'accès ou de la modification de fichiers spéciaux à l'intérieur de celui-ci.
La deuxième méthode d'attaque permet de déterminer le moment où le dialogue de demande des paramètres d'authentification par le sous-système Polkit est affiché, en suivant l'accès au fichier exécutable /usr/bin/pkexec. À ce moment, l'attaquant peut créer une fenêtre factice, stylisée comme un dialogue de saisie de mot de passe, et l'afficher au-dessus de la véritable demande de mot de passe. Un utilisateur ne remarquant pas la substitution peut entrer le mot de passe de confirmation de l'opération dans la fenêtre de l'attaquant. La possibilité de mener une telle attaque a été démontrée dans des distributions utilisant l'environnement de bureau KDE Plasma.
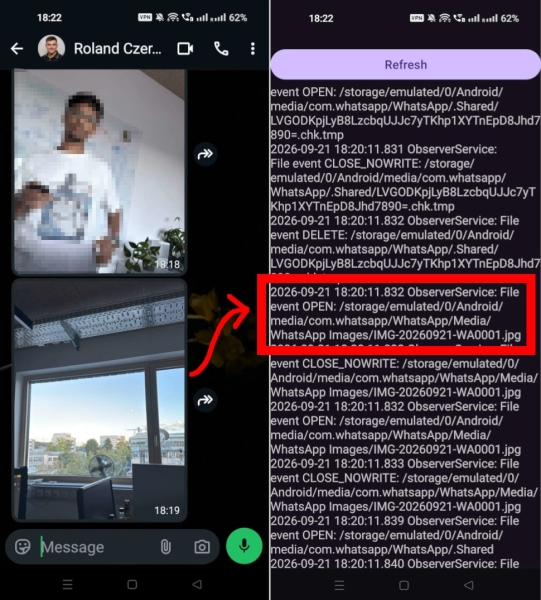
L'API FileObserver fournie par la plateforme Android peut être utilisée pour surveiller l'activité des fichiers dans les répertoires privés d'autres applications. Par exemple, en analysant l'activité dans le répertoire /sdcard/Android/media/com.whatsapp/WhatsApp, il est possible de suivre les faits de suppression, d'envoi et de réception de fichiers, vidéos ou images dans WhatsApp, ainsi que d'obtenir les noms des fichiers envoyés ou reçus.
Il a été constaté qu'en Windows, l'activation du suivi des événements pour le répertoire racine (C:\) transmet des informations, y compris le chemin complet du fichier, sur tous les événements liés à tous les fichiers dans le système de fichiers, indépendamment des droits d'accès aux fichiers. Des chercheurs ont démontré la possibilité d'utiliser cette fonctionnalité pour suivre en temps réel les sites que les utilisateurs ouvrent dans Firefox (pour chaque site, un répertoire séparé est créé avec le nom du site pour la base de données IndexedDB et le cache dans Firefox, et cet accès peut être surveillé). La réaction de Microsoft à ce problème de sécurité a été proposée pour le Pwnies Award 2026 dans la catégorie de la réponse du fabricant la plus inadaptée (Lamest Vendor Response), car les représentants de l'entreprise ont d'abord déclaré que ce n'était pas une vulnérabilité, mais une capacité non documentée.
Source : opennet.ru
