

Des cybercriminels ont réussi à intercepter le compte du mainteneur et à publier deux versions malveillantes du paquet NPM axios, qui propose une implémentation de client HTTP pour navigateurs et Node.js. Le paquet axios compte plus de 100 millions de téléchargements par semaine et est utilisé comme dépendance par 174 000 autres paquets. Les modifications malveillantes ont été intégrées aux versions Axios 1.14.1 et 0.30.4 par le biais d'une dépendance fictive plain-crypto-js 4.2.1, contenant du code pour télécharger des composants recevant des instructions d'un serveur de contrôle. Les versions malveillantes ont été proposées au téléchargement le 31 mars pendant près de 3 heures — de 03h21 à 06h15 (MSK).
Les versions malveillantes ont été publiées sur NPM directement en utilisant les identifiants du principal mainteneur du projet axios («jasonsaayman») contournant le mécanisme de publication standard des nouveaux releases basé sur GitHub Actions. Il est supposé que les attaquants ont réussi à intercepter le token d'accès NPM du mainteneur, puis se sont connectés à son compte et ont changé l'association avec l'email. Les détails sur la manière dont le token d'accès a été intercepté ne sont pas précisés.
Le code malveillant en cours d'exécution était contenu dans le paquet plain-crypto-js dans le fichier setup.js, s'activant après l'achèvement de l'installation du paquet NPM via un gestionnaire postinstall (‘postinstall: «node setup.js»‘) et utilisé pour télécharger et installer un trojan, affectant les systèmes Windows, macOS et Linux. Pour dissimuler sa présence après son activation, le composant malveillant supprimait le fichier setup.js et remplaçait package.json par une version sans le hook postinstall. 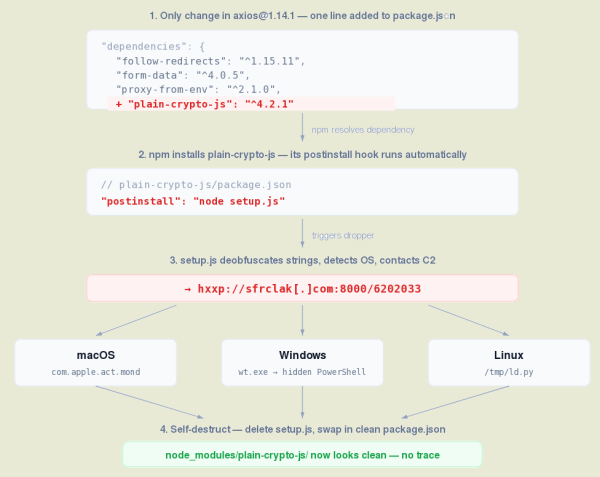
Sur macOS, le fichier exécutable malveillant était téléchargé comme «/Library/Caches/com.apple.act.mond», sur Windows — «%PROGRAMDATA%\wt.exe», sur Linux — «/tmp/ld.py». Après activation sur Linux et macOS, toutes les 60 secondes, une requête était envoyée aux attaquants pour exécuter des commandes sur le système compromis, qui pouvaient être utilisées pour télécharger des composants malveillants supplémentaires, exécuter des commandes shell arbitraires et rechercher/envoyer des fichiers spécifiques. serveur L'activité malveillante sur Linux et macOS ne prévoyait pas de maintien de présence après un redémarrage et était conçue pour collecter rapidement des données sensibles, des mots de passe, des tokens et des clés d'accès. Sur Windows, un fichier «%PROGRAMDATA%\system.bat» était créé, qui extrayait le composant malveillant des attaquants à chaque connexion au système.
L'activité malveillante sur Linux et macOS ne prévoyait pas de conservation de présence après un reboot et était ciblée sur la collecte rapide de données sensibles, de mots de passe, de tokens et de clés d'accès. Sur Windows, un fichier «%PROGRAMDATA%\system.bat» était créé pour extraire le composant malveillant des attaquants à chaque connexion au système. de serveurs à chaque connexion au système.
Source : opennet.ru
