

Les développeurs de Google ont présenté une nouvelle méthode d'authentification à deux facteurs, utilisant un smartphone Android comme clé de sécurité physique.
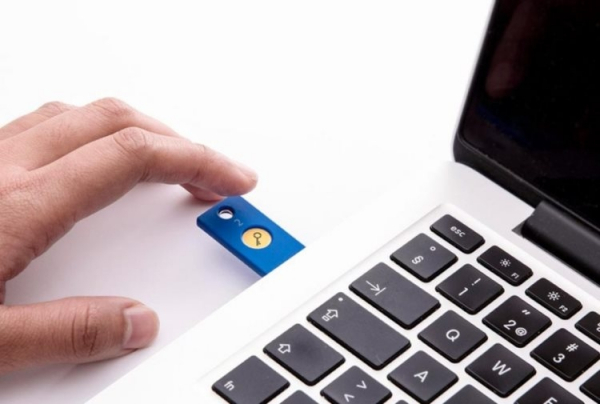
Beaucoup ont déjà été confrontés à l'authentification à deux facteurs, qui nécessite non seulement la saisie d'un mot de passe standard, mais aussi l'utilisation d'un second outil pour vérifier l'identité. Par exemple, certains services envoient un SMS contenant un code généré après la saisie du mot de passe utilisateur, permettant ainsi d'effectuer l'autorisation. Il existe également une méthode alternative d'authentification à deux facteurs, qui utilise une clé matérielle physique comme YubiKey, nécessitant son branchement à l'ordinateur pour s'activer.
Les développeurs de Google proposent d'utiliser un smartphone Android comme clé matérielle. Au lieu d'envoyer une notification à l'appareil, le site web tentera d'accéder au smartphone via Bluetooth. Il est important de noter que cette méthode n'exige pas de connecter physiquement le smartphone à l'ordinateur, le champ d'action du Bluetooth étant suffisamment large. Par ailleurs, la probabilité qu'un attaquant puisse accéder au smartphone tout en étant dans la portée de la connexion Bluetooth est extrêmement faible.
Pour le moment, cette nouvelle méthode d'authentification est supportée uniquement par certains services Google, notamment Gmail et G-Suite. Un smartphone fonctionnant sous Android 7.0 Nougat ou une version plus récente est nécessaire pour un fonctionnement correct.
Source : 3dnews.ru
