

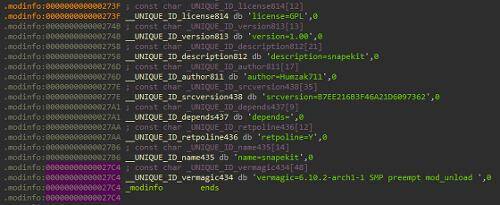
Des chercheurs de Gen Threat Labs ont découvert un nouveau rootkit complexe appelé Snapekit, qui cible le système Arch Linux version 6.10.2-arch1-1 sur une architecture x86_64. Snapekit permet aux attaquants d'accéder de manière non autorisée au système et de le contrôler tout en restant inaperçus.
Le rootkit s'intègre au fonctionnement du système d'exploitation en interceptant et en modifiant 21 appels système — un mécanisme de communication entre les applications et le noyau du système d'exploitation. Snapekit utilise un dropper spécial pour son déploiement. Le rootkit est capable de reconnaître et d'éviter des outils d'analyse et de débogage populaires tels que Cuckoo Sandbox, JoeSandbox, Hybrid-Analysis, Frida, Ghidra et IDA Pro. Lorsqu'il détecte l'un de ces outils, Snapekit modifie son comportement pour éviter d'être détecté.
La principale tâche de Snapekit est de masquer le code malveillant tout en restant dans l'espace utilisateur, plutôt que dans l'espace noyau plus contrôlé. Cette approche complique considérablement la détection et l'analyse de la menace. De plus, le rootkit applique des mécanismes de protection PTrace pour détecter toute tentative de débogage, ce qui ajoute des difficultés pour les analystes et les spécialistes en cybersécurité.
Snapekit dispose de moyens d'évasion multi-niveaux, permettant d'éviter non seulement les outils d'analyse automatisés (sandboxes et machines virtuelles), mais aussi de compliquer l'analyse manuelle. Le créateur du rootkit, connu sous le pseudo Humzak711, prévoit de publier prochainement le projet Snapekit en open source sur GitHub.
Source : linux.org.ru
