

L'édition Reuters a publié un article d'avertissement concernant le géant chinois Xiaomi, qui collecte des données personnelles de millions de personnes sur leurs activités en ligne et l'utilisation de leur appareil. « C'est une porte dérobée avec les fonctionnalités d'un téléphone », a déclaré, à moitié en plaisantant, Gabi Cirlig à propos de son nouveau smartphone Xiaomi.
Ce chercheur en cybersécurité a parlé avec des journalistes de Forbes après avoir découvert que son smartphone Redmi Note 8 surveillait tout ce qu'il faisait. Ces données étaient ensuite envoyées à des serveurs distants, hébergés par un autre géant technologique chinois, Alibaba, probablement loués par Xiaomi.
M. Cirlig a découvert que d'importants volumes d'informations sur son comportement étaient surveillés, tandis que différents types de données étaient simultanément collectés à partir de l'appareil. Le spécialiste était inquiet de savoir que des informations sur son identité et sa vie privée étaient complètement connues de la société chinoise.
Lorsqu'il consultait des sites Web dans le navigateur Xiaomi installé par défaut sur l'appareil, ce dernier enregistrait tous les sites visités, y compris les requêtes des moteurs de recherche, qu'il s'agisse de Google ou de DuckDuckGo, axé sur la confidentialité. Tous les éléments regardés dans le fil d'actualités de l'interface de Xiaomi étaient également enregistrés. De plus, toute cette surveillance fonctionnait même en mode « incognito ».
L'appareil enregistrait quels dossiers étaient ouverts, quels écrans étaient commutés, même lorsqu'il s'agissait de la barre d'état et de la page de paramètres de l'appareil. Toutes les données étaient envoyées par lots vers des serveurs distants à Singapour et en Russie, bien que les noms de domaine serveurs aient été enregistrés à Pékin.
À la demande de Forbes, un autre chercheur en cybersécurité, Andrew Tierney, a mené sa propre enquête. Il a également découvert que les navigateurs fournis par Xiaomi sur Google Play, Mi Browser Pro et Mint Browser, collectaient les mêmes données. Selon les statistiques de Google Play, ensemble, ils ont été installés plus de 15 millions de fois, touchant potentiellement des millions d'appareils.
Les problèmes, selon M. Kirlig, concernent un plus grand nombre de modèles. Il a téléchargé des firmware pour d'autres téléphones Xiaomi, y compris le Xiaomi Mi 10, le Xiaomi Redmi K20 et le Xiaomi Mi MIX 3, après quoi il a confirmé qu'ils utilisent un navigateur identique et sont probablement affectés par les mêmes problèmes de confidentialité.
Il semble également y avoir des difficultés concernant la façon dont Xiaomi transmet des données à ses serveurs. Bien que la société chinoise affirme que les données sont chiffrées, Gabi Kirlig a découvert qu'il pouvait rapidement voir ce qui avait été téléchargé depuis son appareil, car un algorithme de chiffrement très simple, base64, est utilisé. Il a fallu seulement quelques secondes pour convertir les paquets de données en fragments d'information lisibles. Il a également averti : « Mon principal souci concernant la confidentialité est que les données envoyées sur des serveurs distants sont très facilement associées à un utilisateur spécifique. »
En réponse aux conclusions des spécialistes mentionnés, un représentant de Xiaomi a déclaré que les allégations concernant les recherches étaient inexactes, soulignant que la confidentialité et la sécurité sont primordiales, et que l'entreprise respecte strictement et se conforme pleinement aux lois et réglementations locales concernant les données personnelles des utilisateurs. Cependant, le représentant a confirmé que les données de navigation sont collectées, affirmant que les informations sont anonymes et non liées à une personne, et que les utilisateurs consentent à ce suivi.
Cependant, comme l'ont noté Gabi Kirlig et Andrew Tierney, des informations étaient envoyées au serveur non seulement sur les sites web visités ou les recherches en ligne : Xiaomi collecte également des données sur le téléphone, y compris des numéros uniques pour identifier un appareil spécifique et la version d'Android. Ces métadonnées peuvent facilement être associées à une personne réelle derrière l'écran si nécessaire.
Un représentant de Xiaomi a également rejeté les affirmations selon lesquelles les données de navigation sont enregistrées en mode incognito. Cependant, des spécialistes de la sécurité ont découvert dans leurs tests indépendants que leur comportement en ligne est envoyé à des serveurs distants, quel que soit le mode de fonctionnement du navigateur, fournissant à la fois des photos et des vidéos comme preuve.
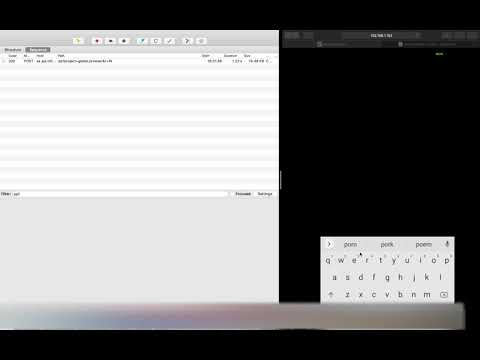
Lorsque les journalistes de Forbes ont présenté à Xiaomi une vidéo montrant que les recherches sur Google et les visites de sites étaient envoyées à des serveurs distants même en mode incognito, un représentant de la société a continué à nier que les informations étaient enregistrées : « Cette vidéo démontre la collecte de données anonymes sur les vues, ce qui est l'une des solutions les plus courantes adoptées par les entreprises internet pour améliorer l'expérience générale dans le navigateur grâce à l'analyse d'informations ne permettant pas d'identifier l'utilisateur. »
Cependant, les experts en sécurité estiment que le comportement du navigateur Xiaomi est beaucoup plus agressif que celui d'autres navigateurs populaires comme Google Chrome ou Apple Safari : ces derniers n'enregistrent pas le comportement du navigateur, y compris les URL, sans le consentement explicite de l'utilisateur et en mode navigation privée.
De plus, dans sa recherche, M. Kirlig a découvert que le lecteur de musique préinstallé sur les smartphones Xiaomi collecte des informations sur les habitudes d'écoute : quelles chansons sont jouées et à quel moment.
Gabi Kirlig soupçonne également que Xiaomi surveille l'utilisation des logiciels, car chaque fois qu'il ouvre des applications, de petites informations sont envoyées à un serveur distant. Un autre chercheur anonyme mentionné par Forbes a déclaré avoir également enregistré comment les téléphones de la société chinoise collectent de telles données. Xiaomi n'a pas commenté cette situation.
Il est rapporté que les données sont envoyées à la société d'analyse chinoise Sensors Analytics (également connue sous le nom de Sensors Data), fondée en 2015, qui se spécialise dans l'analyse approfondie du comportement des utilisateurs et la fourniture de services de conseil professionnels. Ses outils aident les clients à explorer des données cachées en étudiant des modèles de comportement clés. Un représentant de Xiaomi a confirmé le lien avec la startup : « Bien que Sensors Analytics fournisse une solution d'analyse de données pour Xiaomi, les données anonymes collectées sont stockées sur ses propres serveurs serveurs et ne seront pas transmises à Sensors Analytics ou à d'autres entreprises tierces. »
Source : 3dnews.ru
