

Les chercheurs de la société ESET ont publié un rapport de 43 pages analysant le rootkit Ebury et l'activité qui y est liée. Il est déclaré qu'Ebury est utilisé depuis 2009 et qu'il a depuis été installé sur plus de 400 000 serveurs sous Linux et plusieurs centaines de systèmes sous FreeBSD, OpenBSD et Solaris. Environ 110 000 serveurs étaient encore touchés par Ebury à la fin de 2023. L'étude présente un intérêt particulier étant donné qu'Ebury a été impliqué dans l'attaque de kernel.org, ce qui révèle de nouveaux détails sur la compromission de l'infrastructure de développement du noyau Linux, découverte en 2011. Ebury a également été détecté sur des serveurs d'enregistreurs de domaine, des marchés de cryptomonnaies, des nœuds de sortie Tor et chez plusieurs fournisseurs d'hébergement, dont les noms ne sont pas divulgués.
Au départ, il était supposé que les attaquants de serveurs kernel.org restaient indétectés pendant 17 jours, mais selon ESET, ce délai est calculé depuis l'injection du rootkit Phalanx, tandis que le backdoor Ebury était présent sur les serveurs depuis 2009 et aurait pu être utilisé pendant environ deux ans pour obtenir un accès root aux serveurs. Les malwares Ebury et Phalanx ont été installés dans le cadre d'attaques différentes, menées par différents groupes de cybercriminels. L'injection du backdoor Ebury a touché au moins 4 serveurs dans l'infrastructure de kernel.org, dont deux ont été compromis pendant environ deux ans, tandis que les autres l'ont été pendant 6 mois.
Les attaquants ont eu accès aux hachages de mots de passe de 551 utilisateurs stockés dans /etc/shadow, parmi lesquels se trouvaient tous les mainteneurs du noyau (les comptes étaient utilisés pour accéder à Git ; après l'incident, les mots de passe ont été changés et le modèle d'accès a été révisé pour passer à l'utilisation de signatures numériques). Pour 257 utilisateurs, les attaquants ont pu déterminer les mots de passe en clair, probablement par une attaque par force brute sur les hachages et via l'interception par un composant malveillant d'Ebury des mots de passe utilisés dans SSH.
Le composant malveillant Ebury a été diffusé sous la forme d'une bibliothèque partagée, qui après installation, interceptait les fonctions utilisées dans OpenSSH pour établir une connexion à distance au système avec des droits root. L'attaque n'était pas ciblée et, comme d'autres milliers d'hôtes affectés, les serveurs de kernel.org étaient utilisés comme partie d'un botnet pour l'envoi de spam, le vol d'identifiants pour la propagation vers d'autres systèmes, la redirection de trafic web et d'autres activités malveillantes.
Pour pénétrer dans les serveurs, des vulnérabilités non corrigées dans les logiciels serveurs ont été exploitées, telles que des failles dans les panneaux d'hébergement, ou des mots de passe interceptés (il est supposé que les serveurs de kernel.org ont été compromis à la suite du piratage du mot de passe d'un utilisateur ayant un accès shell). Pour élever les privilèges, des vulnérabilités telles que Dirty COW ont été utilisées.
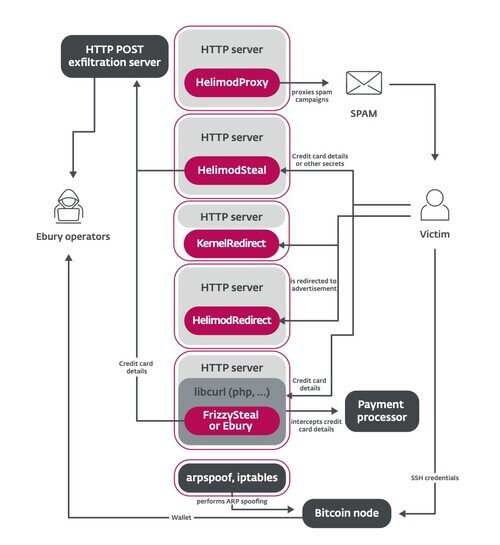
Les nouvelles versions d'Ebury appliquées ces dernières années incluent, en plus du backdoor, des fonctionnalités telles que des modules pour Apache httpd pour le proxy de trafic, la redirection des utilisateurs et l'interception d'informations confidentielles, un module noyau pour modifier le trafic HTTP en transit, des outils pour dissimuler leur propre trafic des pare-feu, et des scripts pour mener des attaques AitM (Adversary-in-the-Middle, MiTM bidirectionnel) pour intercepter des identifiants SSH dans les réseaux de fournisseurs d'hébergement.
Source : opennet.ru
