

Récemment, le Venezuela a connu , laissant 11 États du pays sans électricité. Dès le début de cet incident, le gouvernement de Nicolás Maduro a affirmé qu'il s'agissait d'un , rendu possible grâce à des attaques électromagnétiques et des cyberattaques sur la compagnie électrique nationale Corpoelec et ses centrales électriques. En revanche, le gouvernement autoproclamé de Juan Guaidó a simplement attribué cet incident à «».
Sans une analyse impartiale et approfondie de la situation, il est très difficile de déterminer si ces coupures sont le résultat de sabotages ou si elles sont dues à un manque d'entretien. Néanmoins, les allégations de sabotage soulèvent des questions intéressantes liées à la sécurité de l'information. De nombreux systèmes de gestion sur les infrastructures critiques, comme les centrales électriques, sont fermés et n'ont donc pas de connexions extérieures à Internet. Ainsi, la question se pose : les cybercriminels pouvaient-ils accéder aux systèmes informatiques fermés sans connexion directe à leurs ordinateurs ? La réponse est oui. Dans ce cas, les ondes électromagnétiques peuvent être un vecteur d'attaque.
Comment « capturer » des émissions électromagnétiques
Tous les dispositifs électroniques génèrent des émissions sous forme de signaux électromagnétiques et acoustiques. En fonction de divers facteurs, tels que la distance et la présence d'obstacles, les dispositifs d'écoute peuvent « capturer » les signaux émis par ces dispositifs à l'aide d'antennes spécialisées ou de microphones très sensibles (dans le cas des signaux acoustiques) et les traiter pour en extraire des informations utiles. Ces dispositifs comprennent des moniteurs et des claviers, et en tant que tels, ils peuvent également être utilisés par des cybercriminels.
En ce qui concerne les moniteurs, dès 1985, le chercheur Wim van Eck a publié sur les risques de sécurité associés aux radiations provenant de tels appareils. Comme vous vous en souvenez, à l'époque, les moniteurs utilisaient des tubes à rayons cathodiques (CRT). Sa recherche a démontré que la radiation émise par le moniteur pouvait être « lue » à distance et utilisée pour reconstituer les images affichées sur le moniteur. Ce phénomène est connu sous le nom d'interception Van Eyck, et en réalité, il est , pour lesquelles plusieurs pays, dont le Brésil et le Canada, considèrent les systèmes de vote électroniques comme trop dangereux pour être utilisés dans les processus électoraux.
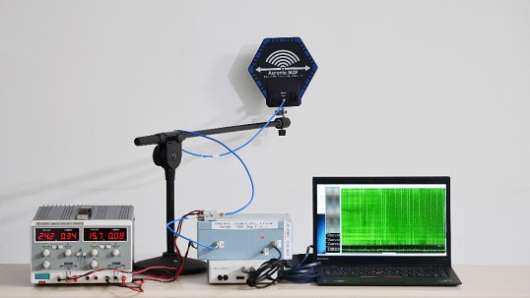
Le matériel utilisé pour accéder à un autre ordinateur portable situé dans la pièce voisine. Source :
Bien que de nos jours, les moniteurs LCD émettent beaucoup moins de radiation que les moniteurs à tube cathodique, il n'empêche que ont montré qu'ils sont également vulnérables. De plus, . Ils ont réussi à accéder à un contenu chiffré sur un ordinateur portable situé dans la pièce voisine, à l'aide d'un équipement assez simple coûtant environ 3000 dollars, composé d'une antenne, d'un amplificateur et d'un ordinateur portable avec un logiciel spécial pour traiter les signaux.
D'autre part, les claviers eux-mêmes peuvent aussi être à l'interception de leurs émissions. Cela signifie qu'il existe un risque potentiel de cyberattaques, où des malfaiteurs pourraient récupérer des identifiants et des mots de passe en analysant quelles touches du clavier ont été enfoncées.
TEMPEST et EMSEC
L'utilisation des radiations pour extraire des informations a été mise en œuvre pour la première fois pendant la Première Guerre mondiale, et elle était liée aux lignes téléphoniques. Ces techniques ont été largement utilisées durant la guerre froide avec des appareils plus sophistiqués. Par exemple, explique comment en 1962, un agent de sécurité de l'ambassade des États-Unis au Japon a découvert qu'un dipôle situé dans un hôpital voisin était orienté vers le bâtiment de l'ambassade pour intercepter ses signaux.
Mais le concept de TEMPEST en tant que tel commence à émerger dans les années 70 avec les premières . Ce terme code fait référence aux recherches sur les émissions non intentionnelles (secondaires) des appareils électroniques, qui peuvent favoriser la fuite d'informations secrètes. La norme TEMPEST a été créée et a conduit à l'émergence de normes de sécurité qui ont également été .
Ce terme est souvent utilisé de manière interchangeable avec le terme EMSEC (sécurité des émissions), qui fait partie des normes .
Protection TEMPEST
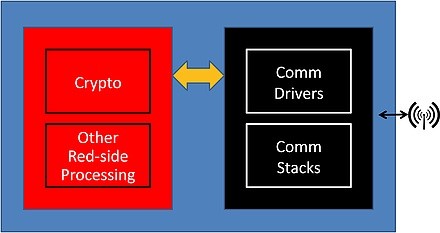
Schéma d'architecture cryptographique Red/Black pour un dispositif de communication. Source :
Tout d'abord, la protection TEMPEST s'applique au concept fondamental de la cryptographie, connu sous le nom d'architecture Red/Black (rouge/noir). Ce concept divise les systèmes en équipements « rouges » (Red) utilisés pour traiter des informations confidentielles, et en équipements « noirs » (Black) qui transmettent des données sans classification de secret. L'un des objectifs de la protection TEMPEST est cette séparation, qui dissocie tous les composants, séparant l'équipement « rouge » de l'équipement « noir » par des filtres spécifiques.
Deuxièmement, il est important de garder à l'esprit que tous les appareils émettent un certain niveau de radiation. Cela signifie que le niveau maximal de protection serait une protection complète de tout l'espace, y compris les ordinateurs, les systèmes et les composants. Cependant, cela serait extrêmement coûteux et impraticable pour la plupart des organisations. Pour cette raison, des techniques plus ciblées sont utilisées :
• Évaluation de zonage: utilisée pour étudier le niveau de sécurité TEMPEST pour les espaces, installations et ordinateurs. Après cet examen, les ressources peuvent être allouées aux composants et ordinateurs contenant les informations les plus sensibles ou des données non cryptées. Divers organismes officiels régulant la sécurité des communications, tels que la NSA aux États-Unis ou , certifient de telles techniques.
• Zones protégées: L'évaluation de la zone peut montrer que certains espaces contenant des ordinateurs ne répondent pas entièrement à toutes les exigences de sécurité. Dans de tels cas, l'une des options est de complètement isoler cet espace ou d'utiliser des armoires blindées pour ces ordinateurs. Ces armoires sont fabriquées à partir de matériaux spéciaux qui empêchent la propagation des radiations.
• Ordinateurs avec leurs propres certificats TEMPEST: Parfois, un ordinateur peut se trouver dans un endroit sécurisé, mais manque d'un niveau de sécurité adéquat. Pour renforcer le niveau de sécurité existant, il existe des ordinateurs et des systèmes de communication qui ont leur propre certification TEMPEST, garantissant la sécurité de leur matériel et d'autres composants.
TEMPEST démontre que, même si les systèmes d'entreprise disposent d'espaces physiques pratiquement sécurisés ou qu'ils ne sont même pas connectés à des communications externes, il n'y a toujours aucune garantie qu'ils soient totalement sûrs. Dans tous les cas, la plupart des vulnérabilités dans les infrastructures critiques sont probablement liées à des attaques courantes (par exemple, des ransomwares), comme nous l'avons . Dans ces cas, il est assez facile d'éviter de telles attaques grâce à des mesures appropriées et à des solutions avancées de sécurité de l'information . La combinaison de toutes ces mesures de protection est le seul moyen d'assurer la sécurité des systèmes critiques pour l'avenir de l'entreprise ou même de tout un pays.
Source : habr.com
