

Un groupe de chercheurs de l'Université de Séoul et de la société Samsung a développé une technique d'attaque sur les processeurs ARM, nommée TikTag, qui peut être utilisée pour contourner le mécanisme de protection matériel MemTag (MTE, Memory Tagging Extension) présent dans les puces basées sur l'architecture ARMv8.5-A. L'attaque permet de déterminer le contenu des balises TikTag pour des adresses mémoire arbitraires en raison de fuites de données résultant de l'exécution spéculative des instructions CPU.
La technologie MemTag permet d'associer des balises à des zones de mémoire et d'organiser une vérification de l'utilisation correcte des pointeurs pour bloquer l'exploitation des vulnérabilités causées par l'accès à des blocs de mémoire déjà libérés, des débordements de tampon et des accès avant initialisation. Lors de l'utilisation de MemTag, un tag de 4 bits est créé pour chaque 16 octets de mémoire physique, servant de clé d'accès à cette mémoire. Le tag peut être généré par une application pour une zone de mémoire allouée à l'aide d'instructions CPU spéciales, puis stocké dans les bits supérieurs non utilisés du pointeur. Lors de l'accès à la mémoire avec un pointeur tagué, le processeur vérifie la correspondance entre le tag associé au pointeur et les tags associés aux blocs de mémoire, et n'autorise l'accès que si les tags correspondent.
La méthode d'attaque proposée permet de déterminer les tags associés aux blocs de mémoire et de contourner la protection MemTag. Les chercheurs ont démontré la possibilité de réaliser l'attaque TikTag en exploitant des vulnérabilités dans le noyau Linux et le navigateur Chrome, en utilisant des séquences d'instructions (gadgets) existantes dans ces produits, entraînant une exécution spéculative de code. De tels gadgets, lorsqu'ils sont exécutés en mode spéculatif de code utilisant des pointeurs, provoquent la lecture des métadonnées MemTag en fonction de conditions externes pouvant être influencées par l'attaquant. Après avoir déterminé une prévision erronée, le résultat de l'exécution spéculative est rejeté, mais les données obtenues restent dans le cache et peuvent ensuite être extraites par une analyse via des canaux latéraux. La probabilité de contourner avec succès la protection MemTag dans les tests effectués a été évaluée à 95 % lors de l'attaque réalisée sur une durée d'environ 4 secondes.
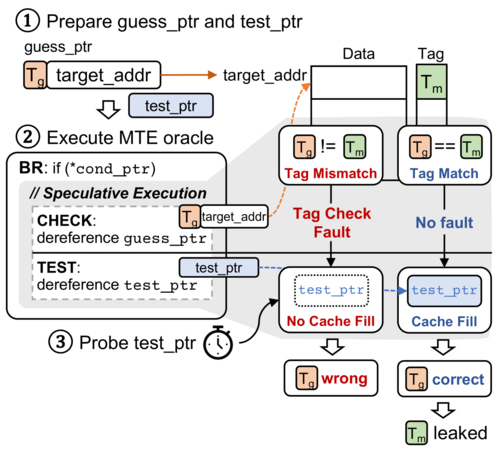
Deux types de gadgets ont été identifiés, entraînant des fuites d'informations sur les tags MemTag. Dans le premier cas, l'exécution spéculative se produit en raison d'une prédiction de saut incorrecte, et les conditions pour l'exécution du gadget peuvent être créées par des manipulations des appels système. Dans le second cas,
l'exécution spéculative survient à cause d'une erreur dans la prédiction de la relation entre les opérations de lecture et d'écriture lors de l'utilisation de l'optimisation STLF (Store-To-Load-Forwarding), ce qui permet de récupérer un tag en évaluant l'état du cache (si le tag correspond, la valeur est directement redirigée de la commande précédente « store » à l'opération « load » et modifie l'état du cache). Le premier type de gadgets est adapté pour attaquer le noyau Linux, tandis que le second cible le moteur JavaScript V8, utilisé dans les navigateurs basés sur Chromium. Un prototype d'outil pour mener cette attaque a été publié sur GitHub.
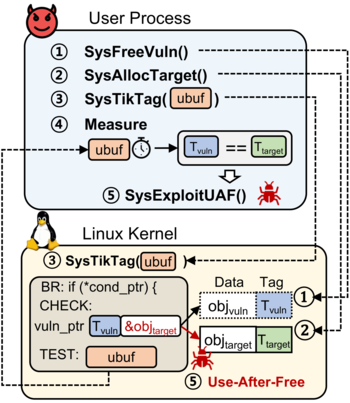
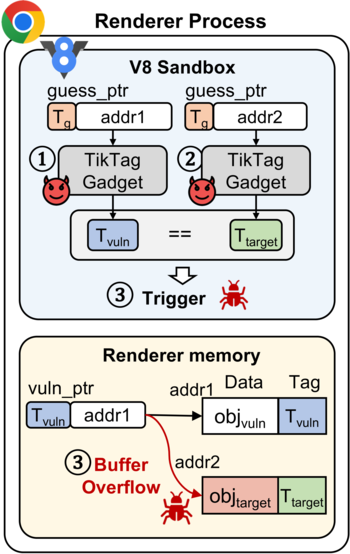
La société ARM a confirmé la possibilité de mener une attaque sur des systèmes équipés de processeurs Cortex-X2, Cortex-X3, Cortex-A510, Cortex-A520, Cortex-A710, Cortex-A715 et Cortex-A720, mais n'a pas l'intention d'apporter des modifications au CPU pour bloquer le problème, car l'architecture MemTag suppose que les tags ne sont pas des données secrètes pour les applications. Dans la base de code de Chromium, le problème reste également non corrigé, car la protection basée sur MemTag n'est pas encore appliquée par défaut dans le navigateur Chrome. L'équipe responsable de la sécurité de la plateforme Android a reconnu la possibilité d'une attaque sur les dispositifs Pixel 8 utilisant la protection MemTag, a ajouté des correctifs pour bloquer les fuites et a exprimé sa volonté de verser une récompense pour la vulnérabilité trouvée.
Comme méthodes d'atténuation pour bloquer l'attaque, les chercheurs proposent d'utiliser les instructions sb ou isb pour interdire l'exécution spéculative lors des opérations critiques sur la mémoire ou d'inclure entre les instructions de branchement et les instructions d'accès à la mémoire des remplissages provenant d'autres instructions.
Source : opennet.ru
