

La société Canonical a annoncé la transition vers un cycle unifié de préparation des mises à jour des paquets du noyau Linux de deux semaines, avec la publication d'une nouvelle mise à jour chaque semaine. Le cycle de développement des mises à jour a été raccourci en raison de l'augmentation de l'intensité de la détection des vulnérabilités dans le noyau Linux. Le nouveau cycle de formation d'une mise à jour corrective du paquet noyau sera désormais lancé chaque semaine, sans division entre les mises à jour normales et les mises à jour de correction des vulnérabilités.
Il faudra deux semaines pour délivrer à l'utilisateur chaque mise à jour corrigeant des vulnérabilités : une semaine pour la préparation, la compilation et les tests de base du paquet, et une seconde semaine pour des tests approfondis, la détection de régressions et la certification. Ainsi, les nouvelles versions des paquets du noyau seront désormais publiées chaque semaine, et le délai maximal pour corriger les vulnérabilités critiques ne dépassera pas deux semaines.
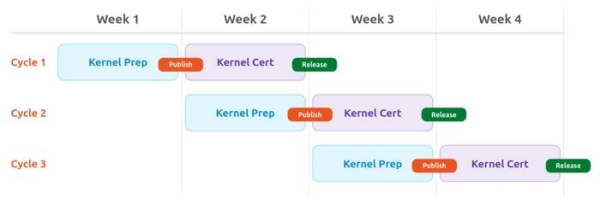
Pour les utilisateurs souhaitant installer des correctifs de vulnérabilités le plus rapidement possible et prêts à utiliser des paquets non ayant passé tous les tests, des mises à jour préliminaires seront disponibles une semaine plus tôt dans le dépôt 'proposed'. De plus, dans les 24 à 48 heures suivant la divulgation publique d'une vulnérabilité, Canonical publiera des solutions de contournement possibles pour bloquer la vulnérabilité, et si aucun contournement n'est disponible, recommandera des mesures générales pour renforcer la sécurité.
Auparavant, un schéma combiné était appliqué où une mise à jour normale des paquets du noyau était publiée tous les 4 semaines, et deux semaines après le début du cycle de formation de la prochaine mise à jour normale, une mise à jour distincte était publiée contenant uniquement les corrections des vulnérabilités critiques et des problèmes importants. La préparation et les tests des mises à jour normales avant publication prenaient 4 semaines, tandis que les mises à jour intermédiaires corrigées des vulnérabilités en prenaient 2.
Source : opennet.ru
