

Une vulnérabilité critique (CVE-2021-43267) a été détectée dans l'implémentation du protocole réseau TIPC (Transparent Inter-process Communication) intégrée dans le noyau Linux, permettant l'exécution de code malveillant à distance avec des privilèges de noyau via l'envoi d'un paquet réseau spécialement conçu. Le danger de ce problème est atténué par le fait qu'une activation explicite du support TIPC dans le système (chargement et configuration du module noyau tipc.ko) est nécessaire, ce qui n'est pas fait par défaut dans les distributions Linux non spécialisées.
Le protocole TIPC est supporté depuis le noyau Linux 3.19, mais le code vulnérable a été intégré dans la version 5.10 du noyau. La vulnérabilité a été corrigée dans les noyaux 5.15.0, 5.10.77 et 5.14.16. Le problème est toujours présent et non résolu dans Debian 11, Ubuntu 21.04/21.10, SUSE (dans la branche non encore publiée SLE15-SP4), RHEL (il n'a pas été précisé si la correction vulnérable a été rétroportée) et Fedora. Une mise à jour du noyau a déjà été publiée pour Arch Linux. Les distributions avec un noyau supérieur à 5.10, comme Debian 10 et Ubuntu 20.04, ne sont pas affectées par ce problème.
Le protocole TIPC a été initialement développé par Ericsson et est conçu pour organiser l'interaction entre processus dans un cluster. Il s'active principalement sur les nœuds des clusters. TIPC peut fonctionner à la fois sur Ethernet et sur UDP (port réseau 6118). En cas de fonctionnement sur Ethernet, une attaque peut être effectuée depuis le réseau local, tandis qu'avec UDP, cela peut être fait depuis le réseau global, si le port n'est pas protégé par un pare-feu. Une attaque peut également être réalisée par un utilisateur local non privilégié de l'hôte. Pour activer TIPC, le module du noyau tipc.ko doit être chargé et la liaison avec l'interface réseau doit être configurée à l'aide de netlink ou de l'outil tipc.
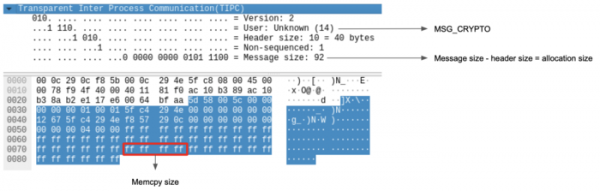
La vulnérabilité se manifeste dans la fonction tipc_crypto_key_rc et est causée par l'absence d'une vérification adéquate de la correspondance entre la taille des données spécifiées dans l'en-tête et la taille réelle lors du traitement des paquets de type MSG_CRYPTO, utilisés pour obtenir des clés de cryptage d'autres nœuds dans le cluster, en vue de déchiffrer des messages envoyés depuis ces nœuds. La taille des données copiées en mémoire est calculée comme la différence entre la taille des champs de message et de l'en-tête, sans tenir compte de la taille réelle du nom de l'algorithme de cryptage et du contenu de la clé transmis dans le message. Il est supposé que la taille du nom de l'algorithme est fixe, et qu'un attribut séparé pour la taille de la clé est fourni, permettant à un attaquant de spécifier une valeur différente de la taille réelle, ce qui peut entraîner l'écriture des données au-delà du tampon alloué. struct tipc_aead_key { char alg_name[TIPC_AEAD_ALG_NAME]; unsigned int keylen; /* en octets */ char key[]; };
Source : opennet.ru
