

Une vulnérabilité a été identifiée dans l'outil sort fourni avec le package GNU Coreutils (CVE-2025-5278), entraînant un accès aux données en dehors des limites du tampon lors du tri utilisant la syntaxe « +POS1[.C1][OPTS] », employée pour spécifier les clés de tri dans les données traitées. Ce problème découle d'un dépassement de capacité entier (wraparound) dans la fonction begfield(), permettant de lire le contenu d'un octet de données en dehors du tampon. Cette vulnérabilité peut être exploitée pour provoquer un plantage d'applications ou pour faciliter une fuite d'informations depuis le processus lorsque des paramètres de tri spécialement conçus sont transmis par un attaquant. Ce problème apparaît depuis la version 7.2 (2009) et a été corrigé par un patch.
Le problème peut être reproduit en essayant de trier un fichier contenant la ligne « aa\nbb » avec la commande « ./sort +0.18446744073709551615R poc_input.txt ». Dans ce cas, l'outil sort doit être compilé avec l'option Address Sanitizer activée (option « -fsanitize=address »).
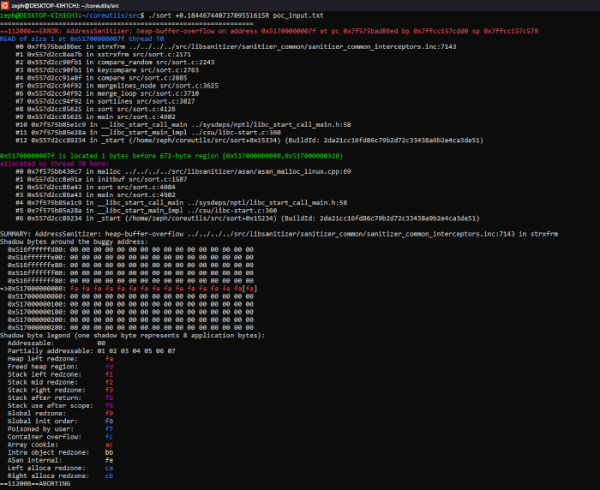
Source : opennet.ru
