

Dans la suite bureautique LibreOffice une vulnérabilité (), qui peut être utilisée pour exécuter du code arbitraire lors de l'ouverture de documents préparés par un attaquant.
La vulnérabilité est due au fait que le composant LibreLogo, conçu pour l'apprentissage de la programmation et l'insertion de dessins vectoriels, traduit ses opérations en code Python. En ayant la possibilité d'exécuter des instructions LibreLogo, un attaquant peut parvenir à exécuter n'importe quel code Python dans le contexte de la session utilisateur actuelle, en exploitant la commande « run » fournie dans LibreLogo. À partir de Python, la fonction system() peut à son tour appeler des commandes système arbitraires.
LibreLogo est un composant optionnel, mais des macros offrant la possibilité d'appeler LibreLogo sont proposées par défaut dans LibreOffice et ne nécessitent pas de confirmation pour leur exécution, n'affichant pas d'avertissement même en activant le mode de protection maximale des macros (choix du niveau « Très élevé »).
Pour l'attaque, un tel macro peut être lié à un gestionnaire d'événements qui se déclenche, par exemple, lorsque le curseur de la souris survole une certaine zone ou lorsqu'un champ de saisie est activé dans le document (événement onFocus). Ainsi, lors de l'ouverture d'un document préparé par l'attaquant, il est possible d'exécuter discrètement du code Python, à l'insu de l'utilisateur. Par exemple, dans l'exemple d'exploit démontré, à l'ouverture du document, le calculateur système se lance sans avertissement.
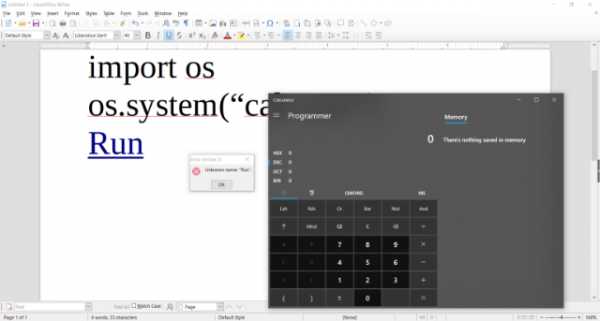
La vulnérabilité a été corrigée discrètement dans la mise à jour de LibreOffice 6.2.5, publiée le 1er juillet, mais il s'est avéré que le problème n'a pas été complètement résolu (seule l'invocation de LibreLogo depuis des macros a été bloquée) et De plus, le problème n'est pas résolu dans la version 6.1.6, recommandée pour les utilisateurs d'entreprise. La vulnérabilité devrait être complètement corrigée dans la version LibreOffice 6.3, attendue la semaine prochaine. En attendant la publication de la mise à jour complète, il est recommandé aux utilisateurs de désactiver explicitement le composant LibreLogo, qui est par défaut disponible dans de nombreuses distributions. La vulnérabilité a été partiellement corrigée dans , , et .
Source : opennet.ru
