

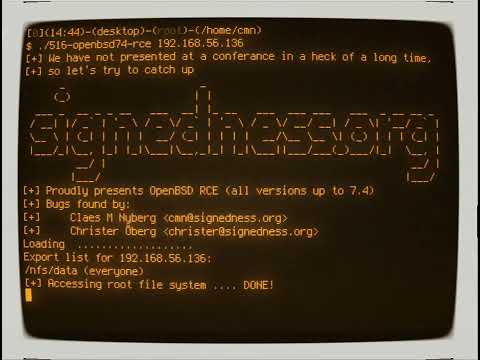
Une vulnérabilité critique (CVE-2024-29937) a été identifiée dans l'implémentation du serveur NFS utilisée dans les systèmes BSD, permettant l'exécution distante de code avec des droits root sur le serveur. Le problème affecte toutes les versions d'OpenBSD et de FreeBSD, jusqu'à OpenBSD 7.4 et FreeBSD 14.0-RELEASE. Les détails concernant la vulnérabilité n'ont pas encore été divulgués, il est seulement connu que le problème est causé par une erreur logique, sans lien avec une corruption de mémoire. Il est noté que la vulnérabilité peut facilement être exploitée et utilisée pour attaquer les systèmes utilisant NFS, mais selon une démonstration vidéo, la vulnérabilité permet d'obtenir un accès complet au système de fichiers racine. de serveurs et nécessite des droits pour monter des partitions via NFS pour être exploitée. Un rapport sur la nature de la vulnérabilité sera proposé le 18 avril lors de la conférence T2'24.
Source : opennet.ru
