

Une vulnérabilité a été découverte dans PackageKit, une couche D-Bus qui unifie les opérations de gestion des paquets, connue sous le nom de Pack2TheRoot (CVE-2026-41651), permettant à un utilisateur non privilégié d'installer ou de supprimer n'importe quel paquet et d'obtenir un accès root au système. Le problème se manifeste à partir de la version 1.0.2 (2014) et a été corrigé dans la version 1.3.5 de PackageKit.
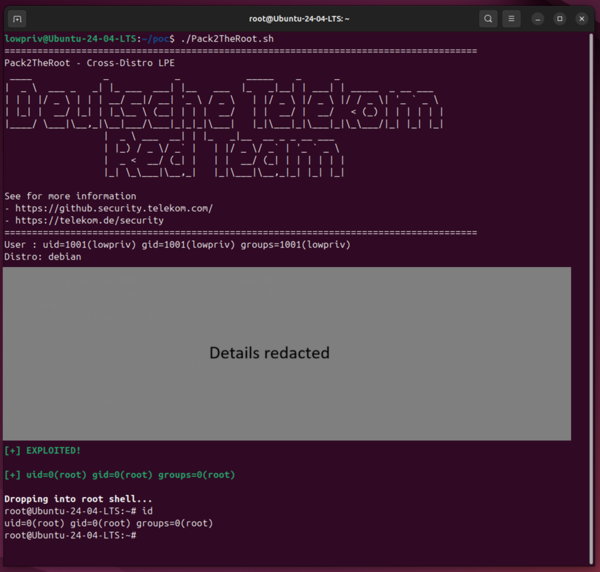
Le problème a été identifié par des chercheurs de Deutsche Telekom à l'aide du modèle AI Claude Opus. Un exploit fonctionnel a été élaboré, fonctionnant sur la plupart des distributions utilisant PackageKit, mais des informations détaillées concernant la vulnérabilité seront publiées ultérieurement pour donner aux utilisateurs le temps de mettre à jour leurs systèmes. La possibilité d'exploiter cette vulnérabilité a été démontrée sur Ubuntu Desktop 18.04/24.04.4/26.04, Ubuntu Server 22.04 — 24.04, Debian Desktop 13.4, RockyLinux Desktop 10.1 et Fedora 43 Desktop/Server. L'état des correctifs pour cette vulnérabilité dans les distributions peut être consulté sur les pages suivantes (si la page est inaccessible, cela signifie que les développeurs de la distribution n'ont pas encore commencé à examiner le problème) : Debian, Ubuntu, SUSE, RHEL, Gentoo, Arch, Fedora, FreeBSD.
La vulnérabilité est causée par une condition de course lors du traitement des indicateurs de transaction dans le processus en arrière-plan de PackageKit, permettant de modifier les paramètres de l'opération entre l'autorisation et le lancement de l'opération sur le paquet. Un attaquant peut envoyer une requête D-Bus pour exécuter une opération autorisée pour un utilisateur non privilégié, puis envoyer une requête D-Bus répétée. Si cette requête répétée arrive avant le début effectif de l'opération autorisée, il est possible de redéfinir les indicateurs de la transaction déjà entamée et de modifier l'état mis en cache.
Ainsi, la transaction autorisée déjà commencée sera exécutée avec des paramètres qui ne sont pas d'origine, mais avec des paramètres modifiés, transmis dans la seconde requête. En modifiant les informations sur le paquet à installer, il est possible de remplacer un paquet autorisé par n'importe quel autre paquet, y compris un paquet localement enregistré par l'attaquant. L'installation du paquet s'effectue avec des droits root, ce qui permet à l'attaquant d'obtenir un accès root au système en ajoutant dans le paquet son propre script, exécuté automatiquement avant ou après l'installation.
Source : opennet.ru
