

Un groupe de chercheurs de plusieurs universités américaines et des entreprises Cloudflare et Microsoft a développé une nouvelle technique d'attaque sur le protocole RADIUS, utilisé par les opérateurs de télécommunications, les services cloud et les fournisseurs de VPN pour l'authentification, l'autorisation et la comptabilité des utilisateurs. L'attaque, codée sous le nom Blast-RADIUS, permet de falsifier la réponse du serveur RADIUS lors de l'authentification et de connecter un abonné sans connaître le mot de passe d'accès.
Pour exploiter la vulnérabilité (CVE-2024-3596), l'attaquant doit être en mesure d'intercepter le trafic transit et de mener une attaque MITM complète, permettant de lire, intercepter, bloquer et modifier les paquets UDP transitaires entrants et sortants envoyés par les points d'accès pour demander l'authentification des clients (Access-Request) et les réponses du serveur RADIUS avec la confirmation ou le refus de l'opération. En interceptant la demande d'authentification, l'attaquant peut envoyer une réponse fictive, indiquant dans cette réponse un autre type de résultat (par exemple, Access-Accept au lieu de Access-Reject). L'attaquant peut également potentiellement intercepter la réponse Access-Challenge, utilisée lors de l'authentification à deux facteurs, et la remplacer par la réponse Access-Accept pour contourner l'étape de vérification supplémentaire.
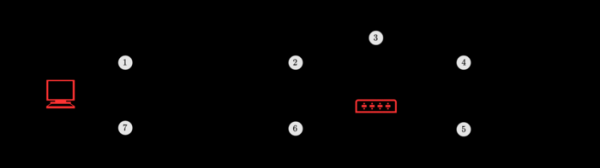
L'attaque repose sur le fait que le protocole RADIUS utilise UDP comme transport et vérifie l'intégrité des messages transmis à l'aide de l'algorithme MD5. Pour la vérification des messages échangés entre serveur l'accès et le serveur RADIUS, une clé secrète est appliquée, connue du point d'accès et du serveur RADIUS, mais inconnue de l'attaquant. En réponse à une demande d'authentification, le serveur RADIUS génère un hachage MD5, grâce auquel le serveur d'accès peut s'assurer que le message a été envoyé par un serveur autorisé. Le hachage MD5 couvre la valeur aléatoire envoyée dans la demande, l'identifiant de la demande, les attributs renvoyés et la clé secrète.
Lors d'une attaque MITM, un attaquant peut intercepter l'identifiant et la valeur aléatoire transmis dans la requête, et peut également prédire le code d'opération, la taille et les attributs. La tâche consiste à générer un hachage de vérification correct qui corresponde au résultat modifié de l'opération et passe le contrôle via un hachage utilisant une clé secrète. L'algorithme MD5 n'est pas résistant aux collisions, ce qui permet à un attaquant, en manipulant un remplissage neutre, de trouver une combinaison de données avec les paramètres souhaités, dont le hachage MD5 correspondra au hachage MD5 de la réponse d'origine, et d'envoyer une réponse factice avec un code d'authentification réussi (Access-Accept) à la place d'un message d'erreur.
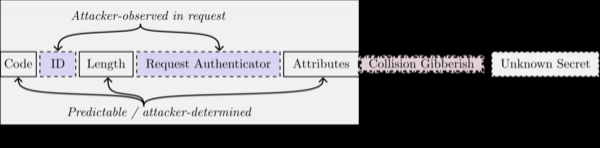
Étant donné qu'aucune authentification et vérification d'intégrité ne sont appliquées lors du traitement des paquets de demande d'accès (Access-Request), au cours de l'attaque, dans la requête d'origine de de serveurs l'accès, l'attaquant peut insérer un attribut supplémentaire 'Proxy-State', qui sera reflété par le serveur RADIUS dans sa réponse. Le contenu de 'Proxy-State' est sélectionné en tenant compte de la collision de telle sorte que la valeur du hachage MD5 de vérification dans les réponses réelle et fausse soit identique. Lors d'une expérience, la recherche de collision dans MD5 pour réaliser l'attaque a pris entre 3 et 6 minutes, ce qui est plus long que le délai d'attente typique de 30 à 60 secondes, mais le temps de recherche de collision peut être réduit grâce à l'utilisation d'équipements plus puissants, en faisant appel au GPU et en parallélisant les opérations.
Comme mesure principale de protection contre cette vulnérabilité, il est proposé d'utiliser le protocole EAP (Extensible Authentication Protocol, RFC 3579), dans lequel un attribut Message-Authenticator est utilisé pour une vérification supplémentaire des messages. Pour se protéger contre l'attaque, on peut également utiliser des extensions du protocole (RadSec), qui incluent la transmission de messages RADIUS via des canaux chiffrés basés sur TLS ou DTLS. En outre, il est possible de réduire au minimum les valeurs des délais d'attente de réception de réponse et de bloquer les réponses avec l'attribut Proxy-State. La transmission des messages RADIUS sur TCP complique l'attaque, mais ne l'exclut pas.
Le code pour mener l'attaque n'a pas encore été publié dans le domaine public, mais des modifications visant à améliorer la détection des collisions dans MD5 en tenant compte de la spécificité de l'attaque ont été transmises au projet hashclash. Dans le serveur RADIUS FreeRADIUS, le problème a été résolu dans les versions 3.0.27 et 3.2.5 grâce à l'activation obligatoire de l'attribut Message-Authenticator et à l'ajout d'un paramètre pour limiter le traitement des paquets avec l'attribut Proxy-State.
Source : opennet.ru
