

La société Google a annoncé le début de l'utilisation de puces basées sur la plateforme ouverte OpenTitan dans les appareils Chromebook. Les Chromebook sont devenus les premiers dispositifs commercialement disponibles équipés d'OpenTitan. Par la suite, cette année, Google prévoit de commencer l'implémentation de systèmes serveurs avec OpenTitan dans ses data centers. La production de masse des puces est organisée par la société Nuvoton. Il a également été mentionné le début du travail sur une deuxième version de la puce, qui permettra d'utiliser des algorithmes de cryptographie post-quantique ML-DSA et ML-KEM pour un démarrage sécurisé et une attestation, mettant en œuvre des méthodes cryptographiques basées sur la résolution de problèmes de théorie des réseaux.
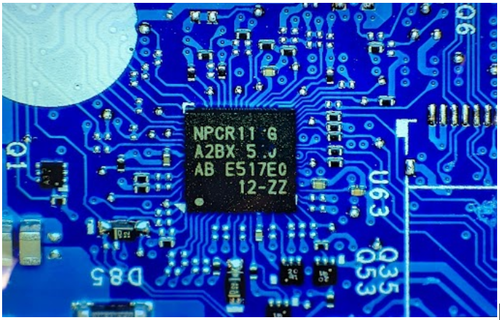
Le projet OpenTitan fournit une plateforme pour la création de composants matériels dignes de confiance (RoT, Root of Trust), utilisés là où il est nécessaire de garantir l'intégrité des éléments matériels et logiciels du système. OpenTitan a été fondé par Google en 2018, mais a été transféré en 2019 à l'organisation à but non lucratif lowRISC, après quoi des entreprises telles que Western Digital, Seagate, Nuvoton Technology, Winbond, Rivos, zeroRISC et G+D Mobile Security ont rejoint son développement. Le code et les spécifications des composants matériels liés au projet sont publiés sous la licence Apache 2.0. Les solutions appliquées dans OpenTitan reposent sur des technologies déjà utilisées dans les jetons USB cryptographiques Google Titan et les puces TPM pour assurer un démarrage vérifié. serveurs l'infrastructure de Google, ainsi que sur des appareils Chromebook et Pixel.
Contrairement aux mises en œuvre existantes du Root of Trust, OpenTitan évolue selon le concept de « sécurité par transparence », impliquant l'accessibilité du code et des schémas, ainsi que l'application d'un processus de développement entièrement ouvert, détaché de fournisseurs et fabricants de puces spécifiques. OpenTitan est devenu la première mise en œuvre ouverte du marché du Root of Trust, qui dispose d'un support pour un mécanisme de démarrage sécurisé post-quantique, basé sur l'utilisation de l'algorithme de création de signatures numériques SLH-DSA (Sphincs+), résistant à la recherche par des ordinateurs quantiques.
Les puces basées sur OpenTitan peuvent être utilisées dans les cartes mères de serveurs, les cartes réseau, les appareils grand public, les routeurs et les dispositifs IoT pour la vérification des firmwares et des composants chargés (protection contre la modification des parties critiques du système), pour la génération d'identifiants système cryptographiquement uniques (protection contre le remplacement de matériel), pour fournir des services liés à la sécurité, pour protéger les clés cryptographiques (isolation des clés en cas d'accès physique non autorisé au matériel) et pour tenir un journal d'audit isolé, qui ne peut pas être modifié ou effacé.
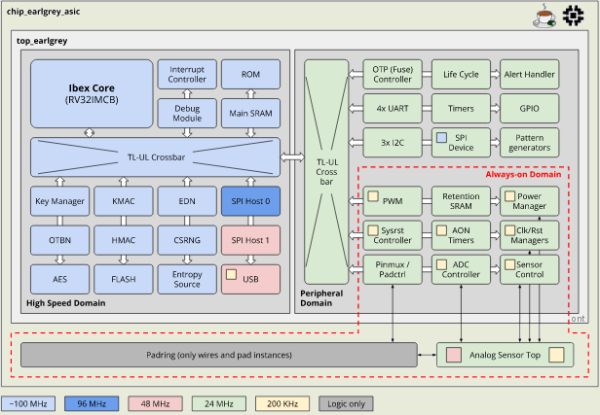
OpenTitan inclut des blocs logiques demandés dans les puces RoT, tels qu'un microprocesseur ouvert basé sur l'architecture RISC-V (RV32IMCB Ibex), des coprocesseurs cryptographiques, un générateur de nombres aléatoires matériel, un gestionnaire de clés prenant en charge DICE, un mécanisme de stockage sécurisé des données en mémoire permanente et en RAM, des technologies de protection, des blocs d'entrée/sortie et des composants de démarrage sécurisé. L'appareil fournit également des blocs avec la mise en œuvre d'algorithmes de chiffrement standard tels que AES et HMAC-SHA256, et un accélérateur d'opérations mathématiques utilisées dans les algorithmes pour les signatures numériques basées sur des clés publiques.
Source : opennet.ru
