

Les membres de la communauté Kernal ont identifié une attitude incroyablement négligente envers la sécurité dans la distribution Linuxfx, qui propose une version d'Ubuntu avec un environnement de bureau KDE, stylisé comme l'interface de Windows 11. Selon les informations du site du projet, cette distribution est utilisée par plus d'un million d'utilisateurs, et cette semaine, environ 15 000 téléchargements ont été enregistrés. La distribution propose l'activation de fonctionnalités payantes supplémentaires, qui se fait par l'entrée d'une clé de licence dans une application graphique spéciale.
Une étude de l'application d'activation de licence (\/usr\/bin\/windowsfx-register) a révélé qu'elle comprend un login et un mot de passe intégrés pour accéder à une base de données MySQL externe, dans laquelle les données des nouveaux utilisateurs sont ajoutées. Ces identifiants permettent d'accéder pleinement à la base de données, y compris à la table « machines » qui contient des informations sur toutes les installations de la distribution, y compris adresses IP les utilisateurs. Le contenu de la table « fxkeys » avec les clés de licence et les adresses électroniques de tous les utilisateurs commerciaux enregistrés est également accessible. Notons qu'en dépit des déclarations concernant un million d'utilisateurs, la base de données ne contient que 20 000 enregistrements. L'application est écrite en Visual Basic et s'exécute à l'aide de l'interpréteur Gambas.
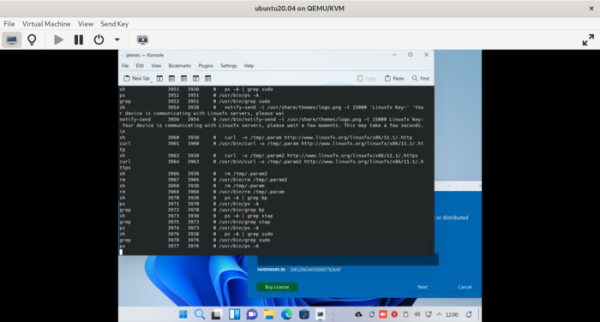
La réaction des développeurs de la distribution mérite une attention particulière. Après la publication des informations sur les problèmes de sécurité, ils ont publié une mise à jour qui n'a pas résolu le problème lui-même, mais a simplement changé le nom de la base de données, le login et le mot de passe, et a modifié la logique d'obtention des identifiants tout en essayant de contrer le traçage du programme. Au lieu des identifiants intégrés dans l'application elle-même, les développeurs de Linuxfx ont ajouté le chargement des paramètres de connexion à la base de données depuis une source externe de serveurs, en utilisant l'utilitaire curl. Pour se protéger après le lancement, ils ont mis en œuvre une recherche et une suppression de tous les processus en cours « sudo », « stapbp » et « *-bpfcc » dans le système, apparemment en pensant que cela pourrait empêcher le fonctionnement de programmes de traçage.
Source : opennet.ru
