

Une série de publications spécialisées sur une nouvelle méthode d'attaque par phishing visant les utilisateurs du navigateur Chrome sur les appareils mobiles. Le développeur James Fisher a trouvé une faille relativement simple pour le navigateur web, capable de tromper l'utilisateur ou de le forcer à accéder à une page frauduleuse. Et cela nécessite peu de choses.
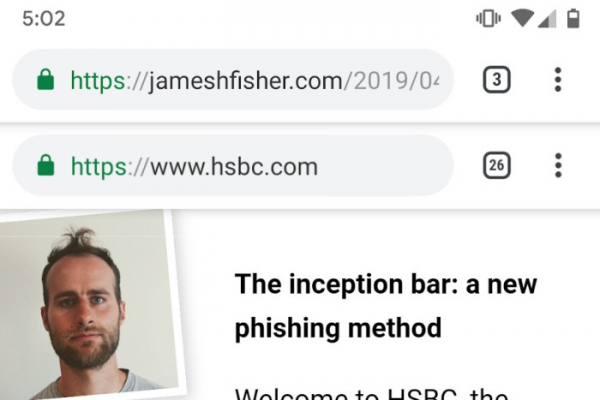
L'idée est que dans la version mobile de Chrome, la barre d'adresse disparaît lors du défilement de l'écran vers le bas. Cependant, un cybercriminel peut créer une barre d'adresse fictive qui ne disparaîtra pas tant que l'utilisateur ne visitera pas un autre site. Ce dernier peut être frauduleux ou initier le téléchargement d'un code malveillant. Il est également possible de remplacer la véritable barre d'adresse lors du défilement vers le haut.
L'approche de Fisher est axée sur Chrome et n'est pour l'instant qu'une preuve de concept, mais théoriquement, elle pourrait afficher de fausses barres d'adresse pour divers navigateurs et même des éléments interactifs. En d'autres termes, un groupe de hackers pourrait créer un site frauduleux très convaincant, qui ressemblerait beaucoup à un site réel.
Les médias ont déjà contacté Google pour des éclaircissements, mais aucun commentaire du géant de la recherche n’a encore été reçu. Pour l'heure, il est aussi incertain combien de cybercriminels utilisent déjà cette approche. Il convient de noter que la véritable barre d'adresse peut être fixée de façon à ce qu'elle ne disparaisse pas pendant le défilement. Bien que cela ne soit pas une panacée, cela permettra tout de même de savoir s'il y a eu une tentative de falsification de la barre ou non.
Il n'est également pas clair quand une protection contre ce type de faille sera mise en place. Il est probable que cela sera réalisé dans de futures versions du navigateur.
Source : 3dnews.ru
