

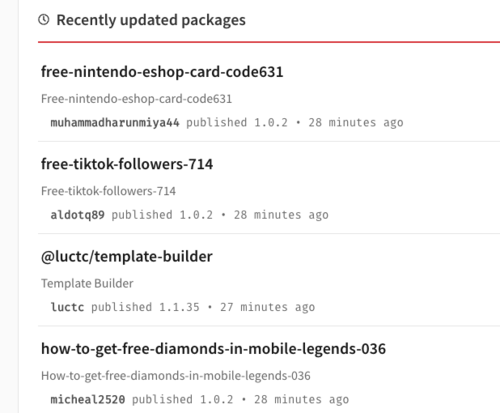
Une attaque a été signalée contre les utilisateurs du catalogue NPM, entraînant, le 20 février, la publication de plus de 15 000 paquets dans le dépôt NPM, dont les fichiers README contenaient des liens vers des sites de phishing ou des liens de parrainage pour lesquels des commissions étaient versées. Au cours de l'analyse, 190 liens de phishing ou publicitaires uniques ont été détectés dans les paquets, couvrant 31 domaines différents.
Les noms des paquets ont été choisis pour attirer l'attention du grand public, par exemple, «free-tiktok-followers», «free-xbox-codes», «instagram-followers-free», etc. L'objectif était de remplir la liste des mises à jour récentes sur la page d'accueil de NPM avec des paquets spam. Les descriptions des paquets contenaient des liens promettant des distributions gratuites, des cadeaux, des cheats de jeux, ainsi que des services gratuits pour augmenter les abonnés et les likes sur des réseaux sociaux tels que TikTok et Instagram. Ce n'est pas la première attaque de ce type, en décembre, 144 000 paquets spam avaient été publiés dans les catalogues NuGet, NPM et PyPi.
Le contenu des paquets a été généré automatiquement à l'aide d'un script Python, qui apparemment a été laissé dans les paquets par inadvertance et incluait des identifiants de connexion valides utilisés lors de l'attaque. Les paquets ont été publiés sous de nombreux comptes différents à l'aide de méthodes rendant difficile le traçage des traces et l'identification rapide des paquets problématiques.
En plus des activités frauduleuses dans les dépôts NPM et PyPi, plusieurs tentatives de publication de paquets malveillants ont également été identifiées :
- Le dépôt PyPI a identifié 451 paquets malveillants qui se cachaient derrière certaines bibliothèques populaires en utilisant le type-squatting (attribution de noms similaires, différenciés par des caractères spécifiques, par exemple, vper au lieu de vyper, bitcoinnlib au lieu de bitcoinlib, ccryptofeed au lieu de cryptofeed, ccxtt au lieu de ccxt, cryptocommpare au lieu de cryptocompare, seleium au lieu de selenium, pinstaller au lieu de pyinstaller, etc.). Les paquets contenaient du code obfusqué destiné à voler des cryptomonnaies, qui détectait la présence d'identifiants de portefeuilles de cryptomonnaies dans le presse-papiers et les remplaçait par le portefeuille de l'attaquant (il est supposé que lors du paiement, la victime ne remarquerait pas la différence dans le numéro de portefeuille transféré par le presse-papiers). Le remplacement était effectué par une extension intégrée au navigateur, qui s'exécutait dans le contexte de chaque page web consultée.
- Une série de bibliothèques HTTP malveillantes a été identifiée dans le dépôt PyPI. Une activité malveillante a été trouvée dans 41 paquets, dont les noms étaient choisis en utilisant des techniques de type-squatting et ressemblaient à des bibliothèques populaires (aio5, requestst, ulrlib, urllb, libhttps, piphttps, httpxv2, etc.). Le contenu était stylisé comme des bibliothèques HTTP fonctionnelles ou copié à partir de bibliothèques existantes, tandis que la description contenait des affirmations sur les avantages et des comparaisons avec des bibliothèques HTTP légitimes. L'activité malveillante consistait soit à télécharger des logiciels malveillants sur le système, soit à collecter et envoyer des données sensibles.
- Dans NPM, 16 paquets JavaScript (speedte*, trova*, lagra) ont été identifiés, qui, en plus de la fonctionnalité annoncée (test de bande passante), contenaient également du code pour miner des cryptomonnaies à l'insu de l'utilisateur.
- Dans NPM, 691 paquets malveillants ont été identifiés. La plupart des paquets problématiques se faisaient passer pour des projets Yandex (yandex-logger-sentry, yandex-logger-qloud, yandex-sendsms, etc.) et contenaient du code destiné à envoyer des informations confidentielles à des tiers. serveurs. Il est supposé que ceux qui ont publié ces paquets ont tenté de substituer leur propre dépendance lors de la construction de projets dans Yandex (méthode de substitution de dépendances internes). Dans le dépôt PyPI, les mêmes chercheurs ont trouvé 49 paquets (reqsystem, httpxfaster, aio6, gorilla2, httpsos, pohttp, etc.) avec un code malveillant obfusqué, téléchargeant et exécutant un fichier exécutable à partir d'une source externe. de serveurs.
Source : opennet.ru
