

Lors d'une analyse des fuites de données confidentielles dans les dépôts GitHub menée par la société RedHunt Labs, une publication dans un dépôt public d'un token API a été identifiée, permettant d'accéder sans restriction aux dépôts internes de la société Mercedes-Benz, hébergés sur un serveur interne basé sur la plateforme Github Enterprise Server. Il est supposé que le token a été accidentellement publié par l'un des employés de Mercedes-Benz parmi le code hébergé dans le dépôt public sur GitHub.
Le token est présent dans le dépôt depuis le 29 septembre 2023 et a été identifié le 11 janvier 2024. Après avoir informé la société de l'incident le 24 janvier, le token a été révoqué. Selon les déclarations des représentants de Mercedes-Benz, le token divulgué permettait d'accéder non pas à l'intégralité du code source hébergé, le serveur, mais uniquement à certains dépôts internes de la société. Dans le même temps, le rapport des chercheurs ayant identifié le token indique que dans les dépôts internes auxquels il était possible de se connecter via le token trouvé, il y avait des documents techniques confidentiels et des informations représentant un secret commercial, ainsi que des données sensibles telles que des identifiants de connexion à des systèmes de gestion de bases de données, des clés d'accès à des services cloud, des clés d'accès à l'API et des mots de passe pour accéder aux services.
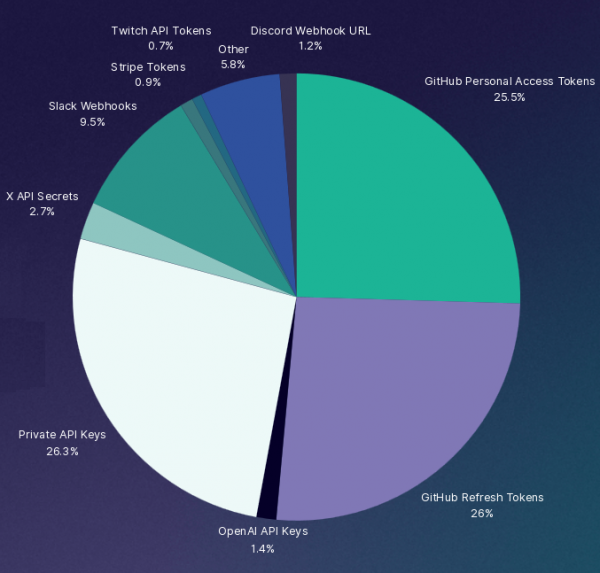
Il convient également de noter que la société Escape a réalisé un scan d'un million domaines pour détecter la présence de clés et de tokens d'API en accès public. Lors de cette analyse, au cours de laquelle 189,5 millions d'URL ont été examiné, 18 458 clés et tokens intégrés aux pages ont été trouvés, dont 41% sont critiques, c'est-à-dire que leur perte entraîne des risques financiers importants. Par exemple, selon les chercheurs, le montant des fonds accessibles via les tokens laissés sur les pages pour accéder à l'API Stripe est d'environ 20 millions de dollars.
Parmi les données sensibles dévoilées sur les pages, on retrouve des tokens d'accès à GitHub (51,5%), GitLab, Stripe (0,9%), OpenAI (1,4%), AWS, Twitch (0,7%), Coinbase, X/Twitter (2,7%), Slack (9,5%) et Discord (1,2%), ainsi que des clés RSA privées (26,3%). 35% des clés et tokens identifiés se trouvaient dans des fichiers JavaScript. Dans 2,1% des cas, des données sensibles ont été trouvées dans des fichiers résultant de la compilation de code JavaScript en un seul fichier.
Source : opennet.ru
