Publication de la version bêta ouverte Vigolium v0.1.13-beta — d'un scanner de vulnérabilités pour les applications web, combinant un scan déterministe classique avec un audit agençé basé sur LLM. Le projet est disponible sur GitHub et est distribué sous la licence GNU AGPLv3; la partie commerciale a été transférée dans le cloud Cloud Console, tandis que le cœur du scanner est déclaré comme ouvert.
Vigolium propose deux modes de fonctionnement principaux : vigolium scan — un scan multi-étapes classique à la recherche de contenu, du spidering via un navigateur, audit actif et passif ; et vigolium agent — un mode agent où LLM choisit des modules, planifie des attaques, génère des extensions JavaScript personnalisées et combine les tests dynamiques avec l'audit du code source.
Selon le répertoire des modules à jour, Vigolium comprend 251 modules de vérification, dont 154 actifs et 97 passifs. Les modules actifs envoient des requêtes modifiées et appliquent du fuzzing, des injections et une analyse comportementale, tandis que les passifs analysent déjà les paires requête/réponse existantes sans générer de trafic supplémentaire.
Fonctionnalités
Scan Natif — un scan déterministe classique.
Le mode vigolium scan est conçu pour des vérifications rapides et reproductibles. Il passe par plusieurs phases : collecte de données externes, découverte de contenu, browser/SPA-spidering et audit. Ce mode est pratique pour CI, vérifications régulières et cas où il est important d'obtenir un résultat prévisible sans l'intervention de LLM.Scan Agentique — audit agençé avec LLM.
Le mode vigolium agent utilise un runtime intégré olium. L'agent peut lui-même rechercher des endpoints, choisir des modules, exécuter des vérifications, analyser du code, réaliser du SAST et re-vérifier les découvertes. Les scénarios Autopilot, Swarm et Query mode sont pris en charge : du scan autonome de la cible aux requêtes uniques pour la révision du code, la recherche d'endpoints et la découverte de secrets.Vérifications XSS, SQLi, NoSQLi, SSTI, LFI, RCE, XXE et SSRF.
Le répertoire des modules énumère les vérifications XSS réfléchies, les injections SQL via des erreurs et SQLi aveugles basées sur des booléens, les injections NoSQL, l'injection de modèles côté serveur, l'inclusion de fichiers locaux, l'injection de commandes, XXE, SSRF et des vulnérabilités hors bande. Pour les découvertes, une échelle de gravité est utilisée allant de critique à information et une échelle de confiance certain, ferme, tentative.Vérifications OAST pour les vulnérabilités « aveugles ».
Vigolium peut vérifier les blind XSS, blind SSRF, blind XXE et blind RCE via des mécanismes de callback, y compris à travers interactsh. Cela est nécessaire dans les cas où la vulnérabilité ne se manifeste pas directement dans la réponse HTTP, mais où le serveur effectue une requête DNS/HTTP externe ou exécute une action différée.Mutation sensible à la valeur — mutation des paramètres en tenant compte du sens de la valeur.
Le scanner classe les paramètres par type sémantique : nombre, UUID, JWT, email et d'autres variantes, puis sélectionne les mutations en fonction du contexte. Cela devrait réduire le bruit par rapport à un remplacement brut des mêmes payloads dans tous les champs à la suite.Prise en charge de différents formats d'entrée.
Comme entrée, vous pouvez passer des URL, des spécifications OpenAPI/Swagger, des collections Postman, des données de Burp Suite, cURL et Nuclei JSONL. La soumission d'URL via stdin et l'exécution de phases de scan individuelles sont également prises en charge.Scan authentifié et vérifications IDOR/BOLA.
Vigolium prend en charge plusieurs sessions simultanément : les sessions peuvent être transmises en ligne, chargées à partir de fichiers ou décrites via des flux de connexion complets avec extraction de tokens. Cela est utilisé pour les vérifications de contrôle d'accès horizontal et vertical, y compris IDOR/BOLA et l'escalade de privilèges.Vérifications des frameworks et des fuites typiques.
La liste des modules comprend des vérifications pour Next.js, Spring/Java, Django, Flask, FastAPI, Laravel, Symfony, Rails, Express et ASP.NET/IIS. Par exemple, pour Spring, les endpoints Actuator ouverts, Spring Boot Admin, Spring Cloud Config, H2 Console, Jolokia et les consoles de serveurs d'applications Java sont vérifiés ; pour Next.js – des fuites via /_next/data, SSRF dans Image Optimizer et des contournements middleware.Extensions JavaScript.
L'utilisateur peut écrire ses propres modules et hooks en JavaScript via le moteur JS intégré avec API HTTP, prenant en compte les sessions. Une limitation importante : ces extensions peuvent exécuter des commandes arbitraires et ne sont pas isolées par un bac à sable, il faut donc les considérer comme un code exécutable normal.Phase de tri séparée pour les résultats.
Dans les tests de sécurité assistés par LLM, un problème courant est celui des découvertes plausibles mais non reproductibles. L'auteur de Vigolium décrit le tri comme un passage séparé : d'abord, le scanner collecte les candidats, puis une vérification séparée recoupe chaque découverte avec des preuves.Limitations budgétaires pour le mode agent.
Pour le scan agent, il est possible de limiter les tokens, le nombre d'appels aux outils, le nombre d'itérations triage et le temps d'exécution total. Cela est important pour le CI et les pentests avec un temps fixe : l'agent ne doit pas « creuser » indéfiniment une seule cible et brûler le budget sur des hypothèses peu utiles.Rapports, file d'attente et mise à l'échelle.
Dans Native Scan, un pool de workers concurrent, une limitation de taux par hôte, une file d'attente hybride en mémoire, sur disque ou dans Redis, ainsi que des rapports HTML autonomes sont annoncés. Les sorties disponibles incluent console, JSONL et HTML.Mode serveur, API et intégration avec Burp Suite.
Vigolium peut être exécuté en tant que serveur API, accepter le trafic, inclure un proxy HTTP transparent et scanner automatiquement les données reçues. Pour Burp Suite, une extension distincte burp-vigolium est mentionnée, permettant d'envoyer du trafic en direct au serveur Vigolium.Workbench et Console.
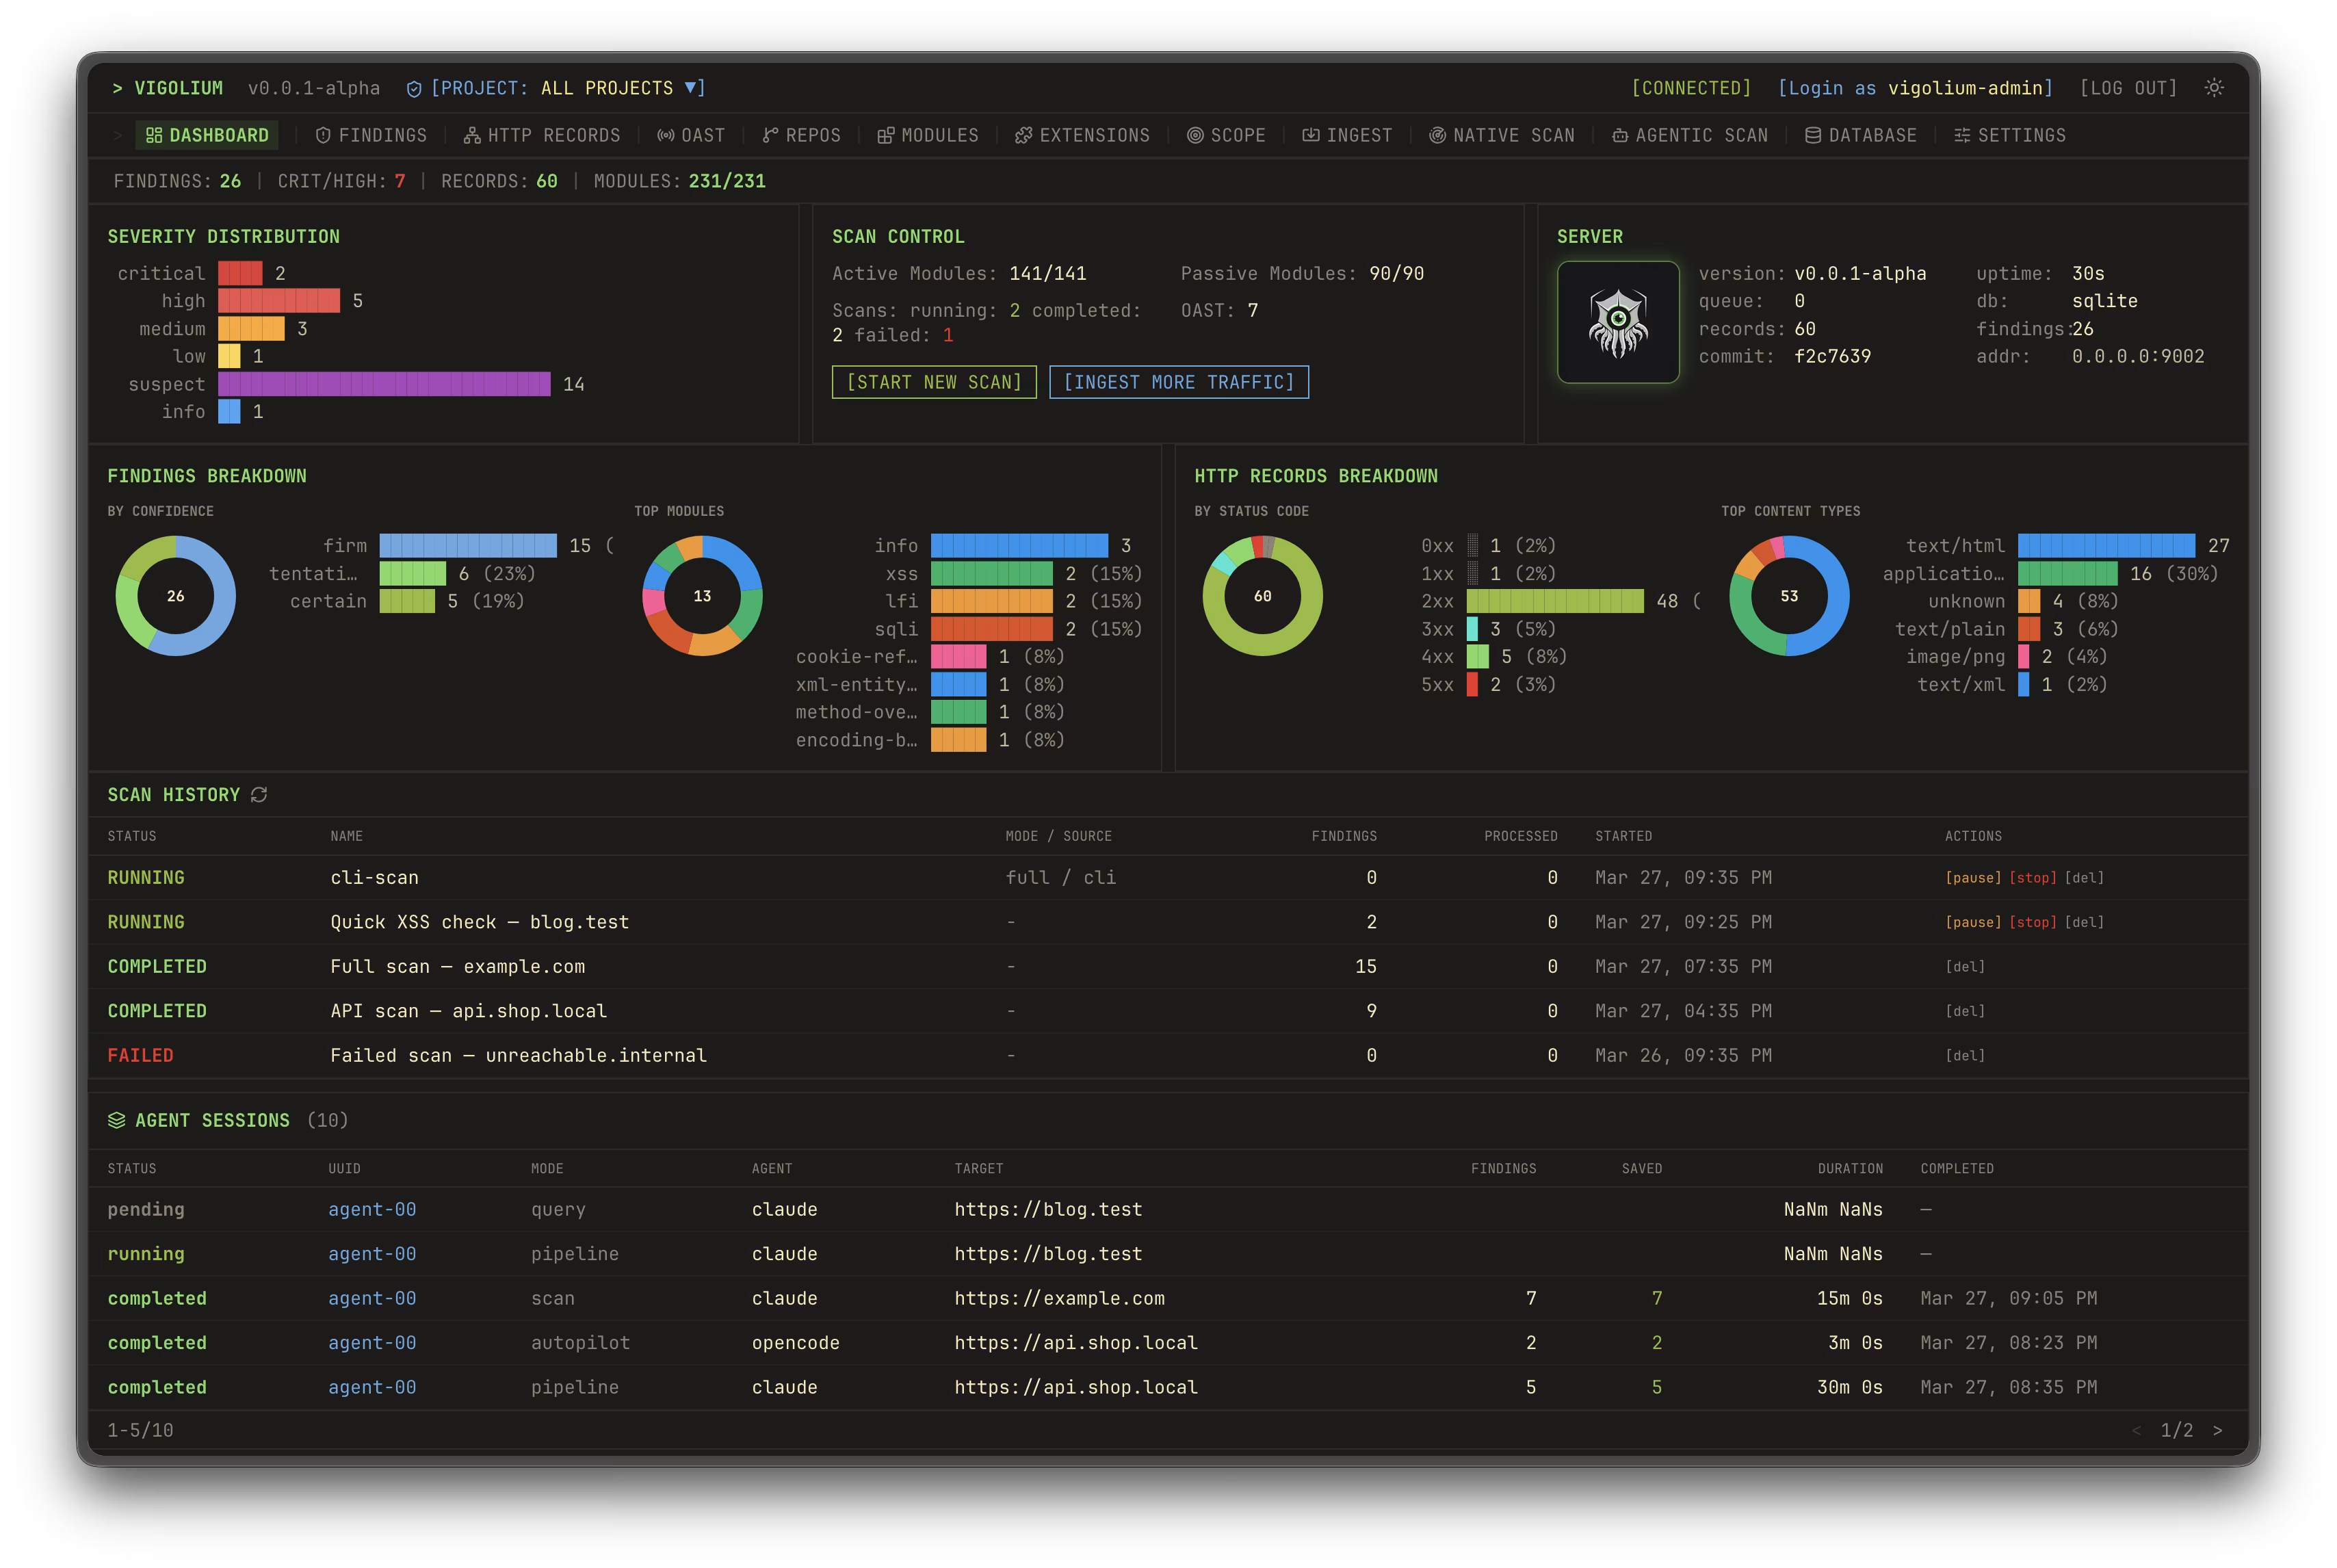
En plus du CLI, le projet décrit Workbench — un tableau de bord auto-hébergé pour visualiser les résultats, gérer les projets et suivre les découvertes. Console — une couche commerciale cloud pour le scanning géré, les rapports centralisés, la collaboration et la planification des tests.
Installation
Le projet propose une installation via un script shell, npm, Docker, Homebrew, Bun et une compilation à partir des sources. Les exigences pour la compilation à partir des sources sont indiquées dans le README Go 1.26+ et bun 1.3.11+.
curl -fsSL https://vigolium.com/install.sh | bash
npm install -g @vigolium/vigolium
docker pull j3ssie/vigolium:latest
docker run —rm j3ssie/vigolium:latest scan -h
Les développeurs avertissent que Vigolium est un outil de sécurité offensive : le mode agent s'exécute sans sandbox et obtient un accès complet au shell, au système de fichiers et au réseau de l'hôte, et les extensions peuvent également exécuter des commandes arbitraires. Il est donc recommandé d'exécuter des vérifications agents dans un conteneur jetable ou une machine virtuelle, restreinte aux conditions du test spécifique.
Source : linux.org.ru