

Un groupe de chercheurs de l'Université de Californie à San Diego a démontré la possibilité de recréer des clés RSA privées d'hôtes de serveur SSH, en utilisant l'analyse passive du trafic SSH. L'attaque peut être réalisée sur des serveurs où, en raison de circonstances fortuites ou d'actions malveillantes, des pannes surviennent lors du calcul de la signature numérique lors de l'établissement d'une connexion SSH. Les pannes peuvent être à la fois logicielles (exécution incorrecte d'opérations mathématiques, corruption de la mémoire) et matérielles (erreurs de fonctionnement de la NVRAM et de la DRAM ou pannes liées aux interruptions d'alimentation).
L'une des manières de provoquer des pannes peut être des attaques de type RowHammer, parmi d'autres permettant, soit à distance, soit lors du traitement de code JavaScript dans le navigateur, de provoquer une défaillance de contenu des bits de mémoire en raison de lectures cycliques intensives de données à partir de cellules de mémoire voisines. Une autre méthode pour provoquer des pannes peut être l'exploitation de vulnérabilités entraînant des débordements de tampon et la corruption de données clés en mémoire.
Dans une étude publiée, il a été montré qu'en utilisant des signatures numériques basées sur l'algorithme RSA dans SSH, les paramètres de la signature numérique sont sujets à des attaques visant à recréer des clés RSA privées par la méthode Lattice (Fault Attack), en cas de pannes logicielles ou matérielles durant le processus de calcul de la signature. Le principe de la méthode consiste à comparer des signatures numériques RSA correctes et défaillantes pour déterminer le plus grand commun diviseur afin de déduire l'un des nombres premiers utilisés dans la formation de la clé.
La cryptographie RSA repose sur l'opération d'exponentiation modulo un grand nombre. La clé publique contient le module et l'exposant. Le module est constitué à partir de deux nombres premiers aléatoires, qui ne sont connus que du propriétaire de la clé privée. L'attaque peut être appliquée à des implémentations RSA utilisant le théorème des restes chinois et des schémas de remplissage déterministes, tels que PKCS#1 v1.5.
Pour mener une attaque, il suffit d'une surveillance passive des connexions légitimes au serveur SSH jusqu'à l'identification dans le trafic d'une signature numérique corrompue, qui peut être utilisée comme source d'informations pour reconstruire la clé RSA privée. Après la reconstruction de la clé RSA de l'hôte, l'attaquant peut lors d'une attaque MITM rediriger discrètement les requêtes vers un hôte de substitution, se faisant passer pour le serveur SSH compromis et organiser l'interception des données transmises à celui-ci. serveur des données.
À la suite de l'étude d'une collection de données réseau interceptées, comprenant environ 5,2 milliards d'enregistrements liés à l'utilisation du protocole SSH, les chercheurs ont identifié environ 3,2 milliards de clés d'hôtes et de signatures numériques ouvertes utilisées lors de la négociation de sessions SSH. Parmi celles-ci, 1,2 milliard (39,1 %) ont été générées à l'aide de l'algorithme RSA. Dans 593671 cas (0,048 %), la signature RSA était corrompue et ne passait pas la vérification. Pour 4962 signatures corrompues, il a été possible d'appliquer la méthode de factorisation Lattice pour déterminer la clé secrète à partir de la clé publique connue, ce qui a finalement permis de reconstruire 189 paires uniques de clés RSA (dans de nombreux cas, les mêmes clés et dispositifs corrompus ont été utilisés pour générer différentes signatures corrompues). La reconstruction des clés a nécessité environ 26 heures de temps processeur.
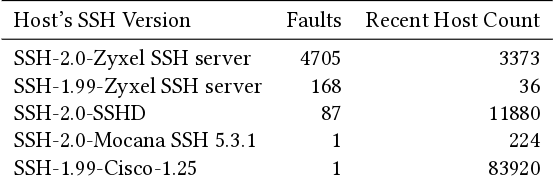
Le problème ne concerne que des implémentations spécifiques du protocole SSH, principalement utilisées sur des dispositifs intégrés. Parmi les exemples de dispositifs avec des implémentations SSH problématiques, citons les produits Zyxel, Cisco, Mocana et Hillstone Networks. OpenSSH n'est pas affecté au problème, car il utilise la bibliothèque OpenSSL (ou LibreSSL) pour la génération de clés, qui dispose d'une protection contre les attaques fondées sur l'analyse des pannes (Fault Attack) depuis 2001. De plus, dans OpenSSH, le schéma de signatures numériques ssh-rsa (basé sur sha1) a été déclaré obsolète et désactivé dans la version 8.8 (le support des schémas rsa-sha2-256 et rsa-sha2-512 est maintenu). Potentiellement, l'attaque pourrait également s'appliquer au protocole IPsec, mais les chercheurs n'avaient pas de données expérimentales suffisantes pour confirmer l'existence d'une telle attaque en pratique.
Source : opennet.ru
