

La version du système d'exploitation Chrome OS 118, basée sur le noyau Linux, le gestionnaire de systèmes upstart, les outils de compilation ebuild/portage, les composants ouverts et le navigateur web Chrome 118 est désormais disponible. L'environnement utilisateur de Chrome OS se limite au navigateur web, et au lieu de programmes standards, des applications web sont utilisées. Toutefois, Chrome OS comprend une interface multi-fenêtres complète, un bureau et une barre des tâches. Les codes sources sont distribués sous la licence libre Apache 2.0. La version de Chrome OS 118 est disponible pour la plupart des modèles de Chromebook actuels. Pour une utilisation sur des ordinateurs ordinaires, une édition Chrome OS Flex est proposée.
Les principales modifications de Chrome OS 118 :
- Il est désormais possible de récupérer un mot de passe oublié et de retrouver l'accès à des données associées à un compte.
- Un mode d'affichage des applications web autonomes (PWA, Progressive Web Apps) a été ajouté, permettant de travailler simultanément sur plusieurs documents dans une seule fenêtre. Lors de l'utilisation de ce mode, le développeur de l'application peut également définir un onglet d'accueil, sur lequel il peut, par exemple, placer une interface de sélection de documents et de paramètres.
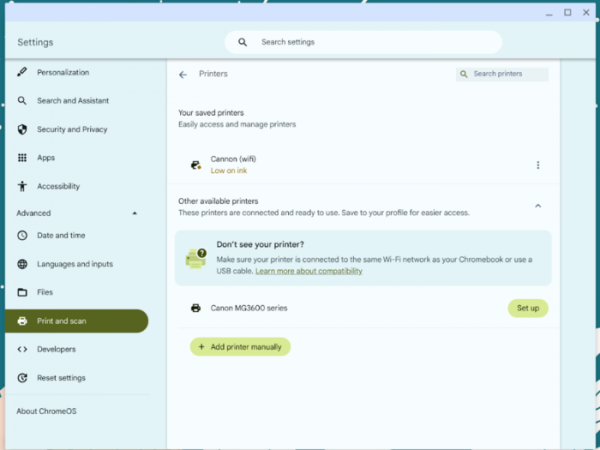
- La configuration de l'impression a été simplifiée. Une aide contextuelle sur l'utilisation de l'imprimante a été ajoutée, la sauvegarde de l'imprimante choisie a été facilitée, et un guide de configuration a été proposé. La page des paramètres comprend désormais des informations sur l'état de l'imprimante. Un ensemble d'options pour gérer l'imprimante en cas de problème d'impression a été suggéré.

- L'intégration avec le service Imprivata OneSign a été assurée.
- L'interface de modification du texte sur les écrans tactiles a été revampée. Des gestes de contrôle plus intuitifs ont été proposés. Un nouveau mode de zoom a été ajouté, affichant automatiquement la position précise du curseur.
- Un nouveau stack Bluetooth, basé sur le stack Fluoride, a été proposé, transféré depuis la plateforme Android et qui poursuit le développement du stack BlueDroid de Broadcom. Une option de configuration « chrome://flags/#bluetooth-use-floss » a été ajoutée pour contrôler l’activation de ce nouveau stack.
- Six vulnérabilités ont été corrigées dans le composant virglrenderer, permettant d'utiliser virtio-gpu (GPU virtuel Virgil3D) pour la 3D acceleration dans des environnements virtuels sans passer en exclusivité la carte graphique au système invité. Trois vulnérabilités entraînent un débordement de tampon, et une autre permet un accès à la mémoire après qu'elle a été libérée. Une vulnérabilité use-after-free (CVE-2023-4921) dans la sous-système net/sched du noyau Linux a également été corrigée, permettant d'élever ses privilèges dans le système.
Source : opennet.ru
