

La version du distributeur Kali Linux 2021.4, destinée à tester les systèmes pour détecter les vulnérabilités, réaliser des audits, analyser les restes d'informations et identifier les conséquences des attaques des malfaiteurs, a été publiée. Toutes les réalisations originales créées dans le cadre du distributeur sont diffusées sous licence GPL et accessibles via un référentiel Git public. Plusieurs options d'images ISO sont préparées pour le téléchargement, de tailles 466 Mo, 3,1 Go et 3,7 Go. Les compilations sont disponibles pour les architectures i386, x86_64, ARM (armhf et armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Par défaut, le bureau Xfce est proposé, mais les environnements KDE, GNOME, MATE, LXDE et Enlightenment e17 sont également pris en charge en option.
Kali inclut l'un des ensembles d'outils les plus complets pour les professionnels de la sécurité informatique : des outils pour tester les applications Web et pénétrer les réseaux sans fil aux programmes pour lire les données des puces RFID d'identification. Le pack comprend une collection d'exploits et plus de 300 utilitaires spécialisés pour tester la sécurité, tels que Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. En outre, la distribution inclut des outils pour accélérer le craquage de mots de passe (Multihash CUDA Brute Forcer) et des clés WPA (Pyrit) en utilisant les technologies CUDA et AMD Stream, permettant d'utiliser les GPU des cartes graphiques NVIDIA et AMD pour effectuer des opérations de calcul.
Dans cette nouvelle version :
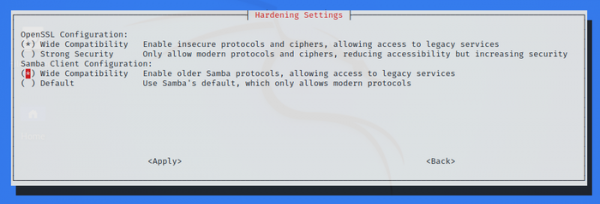
- Le client Samba a été reconfiguré pour assurer la compatibilité avec tous les serveurs Samba, quelle que soit la variante de protocole choisie sur le serveur, facilitant ainsi la détection des serveurs Samba vulnérables sur le réseau. Le mode de compatibilité peut être modifié à l'aide de l'utilitaire kali-tweaks.

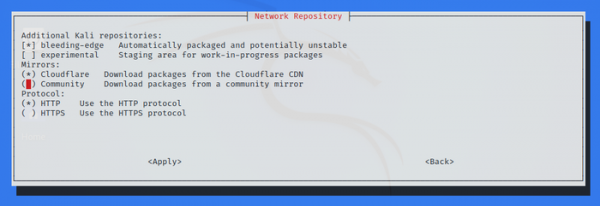
- Dans kali-tweaks, les paramètres des miroirs offrent la possibilité d'accélérer la délivrance des mises à jour grâce au réseau de distribution de contenu CloudFlare.

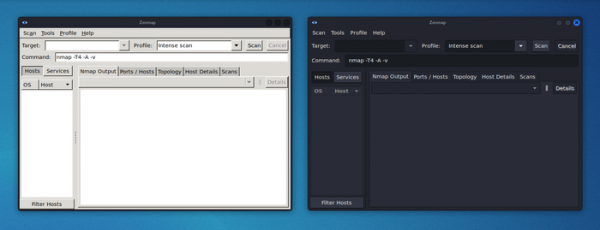
- L'utilitaire Kaboxer a été mis à jour pour prendre en charge le changement de thèmes et d'ensembles d'icônes, y compris la possibilité d'utiliser un thème sombre.

- Nouveaux utilitaires ajoutés :
- Dufflebag — recherche d'informations confidentielles dans les partitions EBS ;
- Maryam — framework OSINT open source ;
- Name-That-Hash — détermination du type de hash ;
- Proxmark3 — attaques sur les étiquettes RFID à l'aide d'appareils Proxmark3 ;
- Reverse Proxy Grapher — création de diagrammes de flux de données via un reverse proxy ;
- S3Scanner — analyse des environnements S3 non protégés et affichage de leur contenu ;
- Spraykatz — extraction des identifiants des systèmes Windows et des environnements basés sur Active Directory ;
- truffleHog — analyse des données confidentielles dans les répositories Git ;
- Web of trust grapher (wotmate) — implémentation de PGP pathfinder.
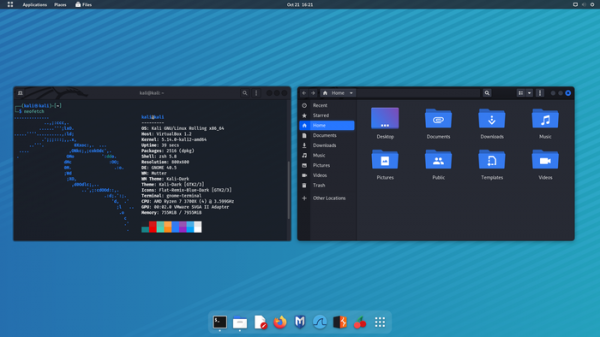
- Les versions des bureaux Xfce, GNOME 41 et KDE Plasma 5.23 ont été mises à jour, et l'apparence des boutons de contrôle des fenêtres a été unifiée à travers différents bureaux.

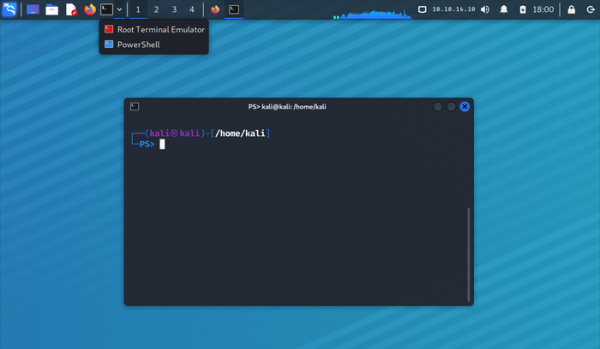
- Dans Xfce, la disposition des éléments dans la barre a été optimisée pour économiser de l'espace horizontal à l'écran. Des widgets de suivi de la charge CPU et d'affichage des paramètres ont été ajoutés à la barre. VPNDans le gestionnaire de tâches, un mode plus compact a été implémenté, ne montrant que les icônes des applications. Lors de l'examen du contenu, des bureaux virtuels au lieu des aperçus, seules les boutons sont affichés.

- Amélioration du support pour les systèmes Apple basés sur la puce ARM M1.
- Dans la version pour systèmes ARM, le système de fichiers ext4 est utilisé par défaut pour la partition racine (au lieu de ext3), le support de la carte Raspberry Pi Zero 2 W a été ajouté, la possibilité de démarrer à partir d'une clé USB a été ajoutée pour les cartes Raspberry Pi, et pour l'ordinateur portable Pinebook Pro, la possibilité d'overclocker le processeur jusqu'à 2 GHz a été mise en œuvre.
- La version NetHunter 2021.4 a également été publiée, un environnement pour appareils mobiles basé sur la plateforme Android, avec une sélection d’outils pour tester les systèmes à la recherche de vulnérabilités. Avec NetHunter, il est possible de vérifier la réalisation d'attaques spécifiques aux appareils mobiles, par exemple, via l'émulation de périphériques USB (BadUSB et HID Keyboard - émulation d'un adaptateur USB réseau pouvant être utilisé pour des attaques MITM, ou un clavier USB exécutant des substitutions de caractères) et de créer des points d'accès factices (MANA Evil Access Point). NetHunter s'installe dans l'environnement standard de la plateforme Android sous la forme d'une image chroot, dans laquelle s'exécute une version spécialement adaptée de Kali Linux. La nouvelle version comprend le Social-Engineer Toolkit et le module Spear Phishing Email Attack.
Source : opennet.ru
