

La version du système Kali Linux 2022.2 a été lancée, destinée à tester les systèmes pour détecter des vulnérabilités, réaliser des audits, analyser des informations résiduelles et identifier les conséquences des attaques des malfaiteurs. Tous les travaux originaux réalisés dans le cadre de cette distribution sont diffusés sous licence GPL et sont disponibles via un dépôt Git public. Plusieurs variantes d'images ISO ont été préparées, de taille 471 Mo, 2,8 Go, 3,5 Go et 9,4 Go. Les assemblages sont disponibles pour les architectures i386, x86_64, ARM (armhf et armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Par défaut, un bureau Xfce est proposé, mais les environnements KDE, GNOME, MATE, LXDE et Enlightenment e17 sont également pris en charge en option.
Kali inclut l'un des ensembles d'outils les plus complets pour les professionnels de la sécurité informatique : des outils pour tester les applications Web et pénétrer les réseaux sans fil aux programmes pour lire les données des puces RFID d'identification. Le pack comprend une collection d'exploits et plus de 300 utilitaires spécialisés pour tester la sécurité, tels que Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. En outre, la distribution inclut des outils pour accélérer le craquage de mots de passe (Multihash CUDA Brute Forcer) et des clés WPA (Pyrit) en utilisant les technologies CUDA et AMD Stream, permettant d'utiliser les GPU des cartes graphiques NVIDIA et AMD pour effectuer des opérations de calcul.
Dans cette nouvelle version :
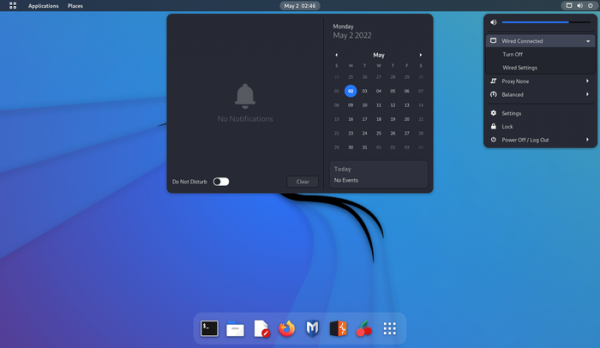
- L'environnement de bureau GNOME a été mis à jour vers la version 42. Un nouveau panel dash-to-dock a été intégré. Les thèmes clairs et sombres ont été actualisés.

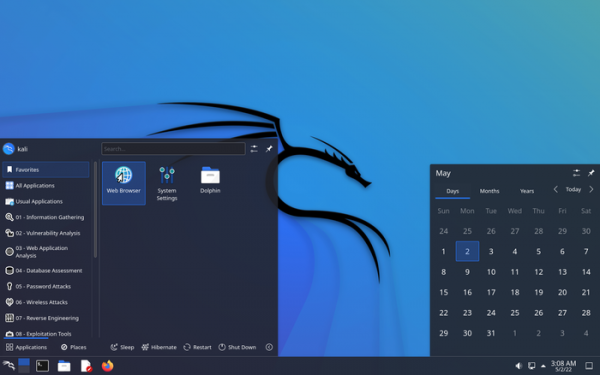
- Le bureau KDE Plasma a été mis à jour vers la version 5.24.

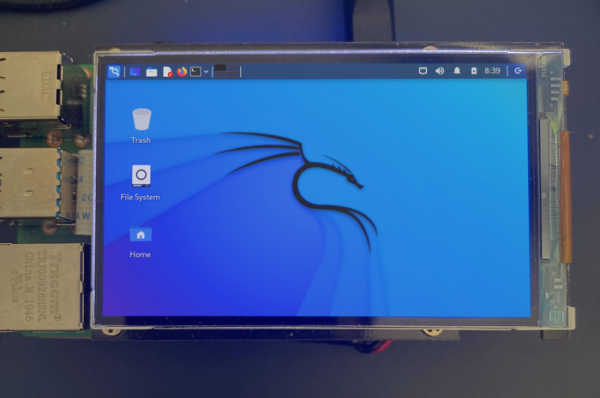
- L'outil Xfce Tweaks propose une nouvelle barre simplifiée pour les appareils ARM, qui s'adapte à des écrans plus petits avec une faible résolution (par exemple, 800×480), contrairement à la barre standard Xfce.

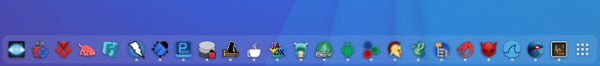
- De nouvelles icônes pour les programmes evil-winrm et bloodhound ont été ajoutées, et les icônes pour nmap, ffuf et edb-debugger ont été mises à jour. Des icônes spécifiques pour des applications à interface graphique ont été fournies dans KDE et GNOME.

- La copie automatique des fichiers de configuration de base depuis le répertoire /etc/skel vers le répertoire personnel est assurée, sans écraser les fichiers déjà existants.
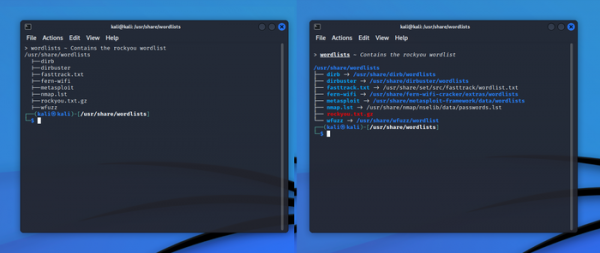
- Les capacités liées à l'utilisation de la console ont été étendues. Les paquets python3-pip et python3-virtualenv ont été inclus. La coloration syntaxique pour zsh a été légèrement modifiée. L'autocomplétion des options pour John The Ripper a été ajoutée. La coloration des types de fichiers dans les paquets de ressources (wordlists, windows-resources, powersploit) a été mise en œuvre.

- Des outils pour travailler avec les snapshots dans le système de fichiers Btrfs ont été ajoutés. Il est possible de créer des snapshots amorçables, d'évaluer les différences entre les snapshots, de visualiser le contenu des snapshots et de créer automatiquement des snapshots.
- Nouveaux utilitaires ajoutés :
- BruteShark est un programme d'inspection du trafic réseau et d'extraction de données sensibles, telles que des mots de passe.
- Evil-WinRM est un shell WinRM.
- Hakrawler est un bot d'exploration pour identifier les points d'entrée et les ressources.
- Httpx est un outil pour HTTP.
- LAPSDumper sauvegarde les mots de passe LAPS (Local Administrator Password Solution).
- PhpSploit est un framework pour l'organisation d'un accès à distance.
- PEDump — création de dumps pour les fichiers exécutables Win32.
- SentryPeer — honeypot pour VoIP.
- Sparrow-wifi — analyseur Wi-Fi.
- wifipumpkin3 — framework pour créer des points d'accès fictifs.
- La version de Win-Kex (Windows + Kali Desktop EXperience) a été mise à jour, conçue pour fonctionner sous Windows dans un environnement WSL2 (Windows Subsystem for Linux). Il est maintenant possible d'exécuter des applications GUI avec des privilèges root à l'aide de sudo.
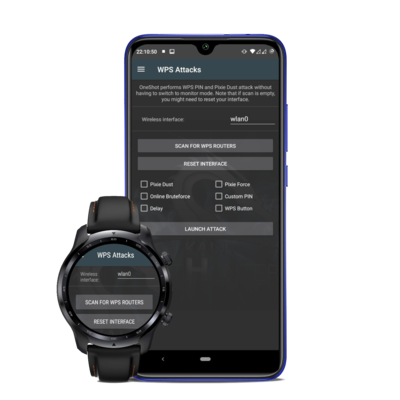
- Un nouveau release de NetHunter 2022.2 a été préparé, un environnement pour dispositifs mobiles basés sur Android, comprenant une collection d'outils pour tester la sécurité des systèmes. Avec NetHunter, il est possible d'effectuer des attaques spécifiques aux dispositifs mobiles, telles que l'émulation d'appareils USB (BadUSB et HID Keyboard — émulation d'un adaptateur USB réseau pouvant être utilisé pour des attaques MITM, ou d'un clavier USB effectuant une substitution de caractères) et la création de faux points d'accès (MANA Evil Access Point). NetHunter s'installe dans l'environnement standard de la plateforme Android sous forme d'image chroot, exécutant une version spécialement adaptée de Kali Linux. La nouvelle version propose un nouvel onglet WPS Attacks, permettant d'utiliser le script OneShot pour réaliser diverses attaques sur WPS.

Source : opennet.ru
