

Nous avons présenté la version de la distribution Kali Linux 2023.2, basée sur la base de paquets Debian et destinée à tester les systèmes pour détecter les vulnérabilités, réaliser des audits, analyser les informations résiduelles et évaluer les conséquences des attaques des cybercriminels. Tous les travaux originaux créés dans le cadre de la distribution sont diffusés sous licence GPL et accessibles via un dépôt Git public. Plusieurs variantes d'images ISO sont disponibles au téléchargement, d'une taille de 443 Mo, 2,8 Go et 3,7 Go. Les compilations sont disponibles pour les architectures i386, x86_64, ARM (armhf et armel, Raspberry Pi, Banana Pi, Chromebook ARM, Odroid). Un bureau Xfce est proposé par défaut, mais KDE, GNOME, MATE, LXDE et Enlightenment e17 sont également supportés en option.
Kali inclut l'un des ensembles d'outils les plus complets pour les professionnels de la sécurité informatique : des outils pour tester les applications Web et pénétrer les réseaux sans fil aux programmes pour lire les données des puces RFID d'identification. Le pack comprend une collection d'exploits et plus de 300 utilitaires spécialisés pour tester la sécurité, tels que Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. En outre, la distribution inclut des outils pour accélérer le craquage de mots de passe (Multihash CUDA Brute Forcer) et des clés WPA (Pyrit) en utilisant les technologies CUDA et AMD Stream, permettant d'utiliser les GPU des cartes graphiques NVIDIA et AMD pour effectuer des opérations de calcul.
Dans cette nouvelle version :
- Une image de machine virtuelle distincte a été préparée pour l'hyperviseur Hyper-V, préconfigurée pour utiliser le mode ESM (Enhanced Session Mode, xRDP au-dessus de HvSocket) et capable de fonctionner immédiatement sans configurations supplémentaires.
- Dans la compilation par défaut avec le bureau Xfce, la transition du serveur audio de serveurs PulseAudio vers le serveur multimédia PipeWire a été effectuée (la compilation avec GNOME avait été migrée vers PipeWire plus tôt).
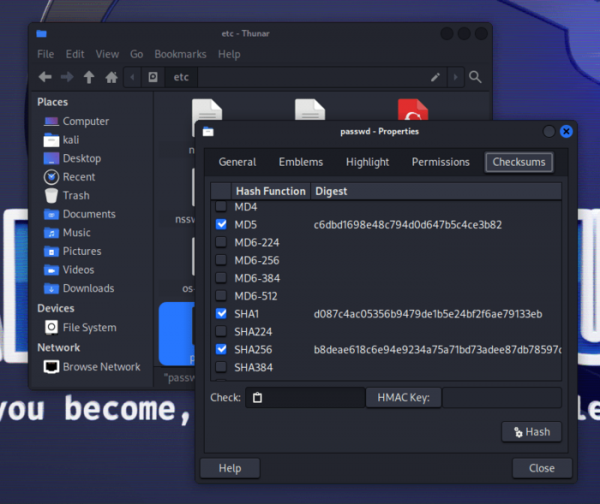
- Dans la compilation de base avec Xfce, le gestionnaire de fichiers a été préinstallé avec l'extension GtkHash, permettant de calculer rapidement les sommes de contrôle dans la boîte de dialogue des propriétés des fichiers.

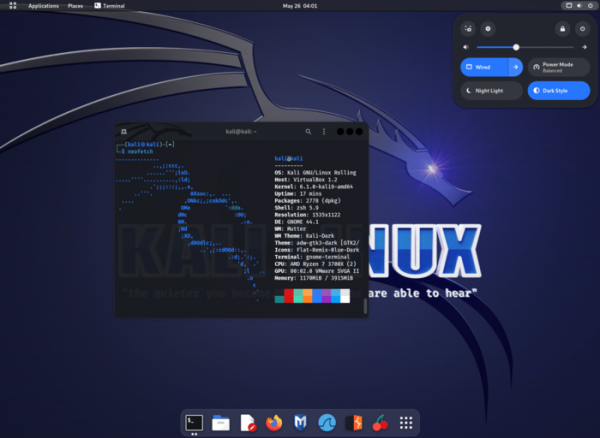
- L'environnement basé sur GNOME a été mis à jour vers la version 44, qui continue de traduire les applications vers l'utilisation de GTK 4 et de la bibliothèque libadwaita (la coque utilisateur GNOME Shell et le gestionnaire de composition Mutter ont été entre autres traduits sur GTK4). Un mode d'affichage du contenu sous forme de grille d'icônes a été ajouté à la boîte de dialogue de sélection de fichiers. De nombreux changements ont été apportés au configurateur. Une section pour la gestion du Bluetooth a été ajoutée au menu de changement rapide des paramètres.

- La version basée sur GNOME a ajouté l'extension Tiling Assistant pour travailler avec les fenêtres en mode mosaïque.
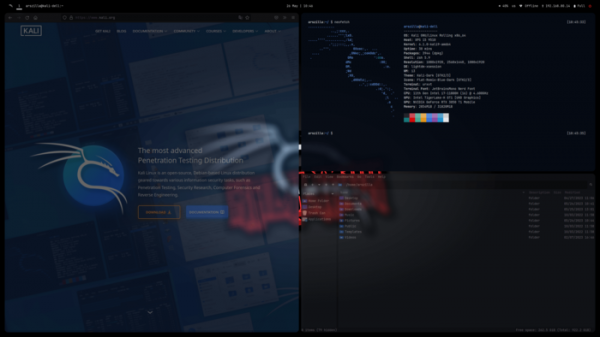
- La version avec le bureau basé sur le gestionnaire de fenêtres en mosaïque i3 (méta-package kali-desktop-i3) a été entièrement refondue, prenant l'apparence d'un environnement utilisateur complet.

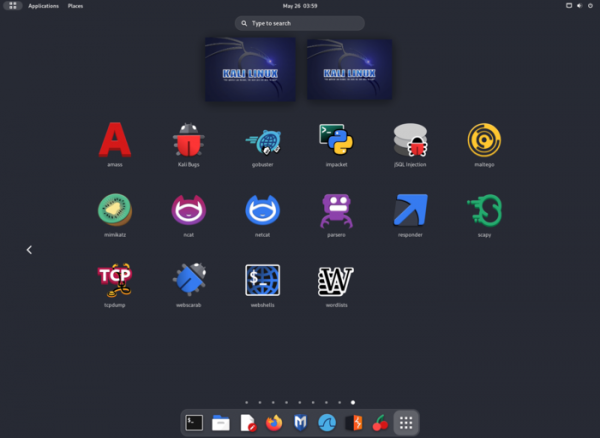
- Les icônes ont été mises à jour et le menu des applications a été restructuré.
- De nouveaux utilitaires ont été ajoutés :
- Cilium-cli — gestion des clusters Kubernetes.
- Cosign — génération de signatures numériques pour les conteneurs.
- Eksctl — interface de ligne de commande pour Amazon EKS.
- Evilginx — un framework d'attaques MITM pour capturer les identifiants, les cookies de session et contourner l'authentification à deux facteurs.
- GoPhish — un outil de phishing.
- Humble — un analyseur d'en-têtes HTTP.
- Slim — un packager d'images de conteneurs.
- Syft — un générateur de SBoM (Software Bill of Materials), identifiant la composition des composants logiciels inclus dans une image de conteneur ou présents dans le système de fichiers.
- Terraform — une plateforme de gestion de l'infrastructure.
- Tetragon — un analyseur basé sur eBPF.
- TheHive — une plateforme de réponse aux incidents.
- Trivy — un outil pour détecter les vulnérabilités et les problèmes de configuration dans les conteneurs, les dépôts et les environnements cloud.
- Wsgidav — un serveur WebDAV utilisant WSGI.
- L'environnement pour les appareils mobiles basé sur la plateforme Android — NetHunter, a été mis à jour avec un ensemble d'outils pour tester les systèmes à la recherche de vulnérabilités. Avec NetHunter, il est possible de vérifier la réalisation d'attaques spécifiques aux appareils mobiles, par exemple, en émulating le fonctionnement des dispositifs USB (BadUSB et HID Keyboard — émulation d'un adaptateur USB réseau, qui peut être utilisé pour des attaques MITM, ou d'un clavier USB effectuant une substitution de caractères) et en créant de faux points d'accès (MANA Evil Access Point). NetHunter est installé dans l'environnement standard de la plateforme Android sous forme d'une image chroot, dans laquelle une version spécialement adaptée de Kali Linux s'exécute.
Source : opennet.ru
