

La version de Kali Linux 2025.2, basée sur le dépôt Debian et conçue pour tester des systèmes en matière de vulnérabilités, réaliser des audits de sécurité, analyser les informations résiduelles et identifier les conséquences des attaques, a été publiée. Tous les développements originaux réalisés pour la distribution sont sous licence GPL et accessibles via un dépôt Git public. Des images ISO de 646 Mo et 4,2 Go sont prêtes à être téléchargées. Les builds sont disponibles pour les architectures x86_64 et ARM64. Les environnements de bureau proposés sont Xfce, KDE et GNOME.
Kali propose une sélection d'outils pour les spécialistes de la sécurité informatique, allant des outils de test d'applications web et d'attaques sur les réseaux sans fil jusqu'aux programmes pour lire les données des puces RFID d'identification. Le package comprend une collection d'exploits et environ 400 utilitaires spécialisés pour vérifier la sécurité, tels que Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. De plus, la distribution inclut des outils pour le craquage de mots de passe (Multihash CUDA Brute Forcer) et des clés WPA (Pyrit) utilisant les GPU NVIDIA et AMD pour l'accélération.
Dans cette nouvelle version :
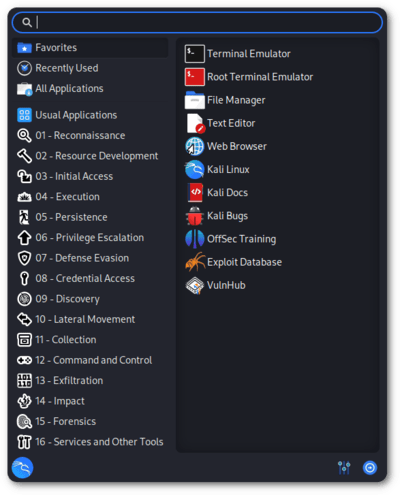
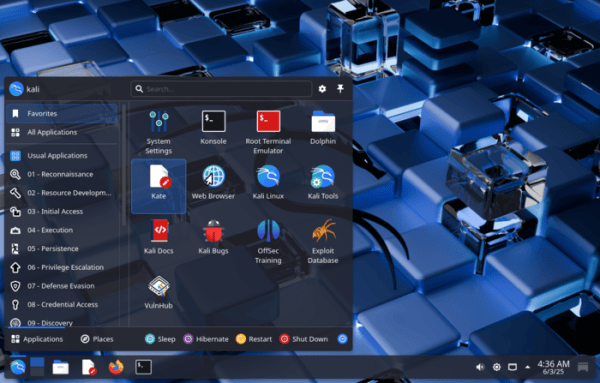
- Le menu des applications a été entièrement révisé, sa structure étant rapprochée de celle du classificateur de la base de connaissances MITRE ATT&CK.

- L'environnement de bureau GNOME a été mis à jour vers la version 48.

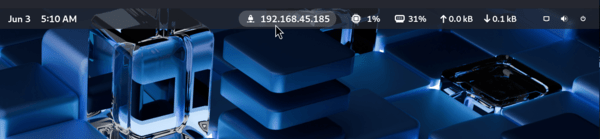
- Une indication a été ajoutée dans la session GNOME pour afficher l'adresse IP de la connexion actuelle, qui était auparavant fournie dans la session basée sur Xfce. VPN- connexion.

- L'environnement de bureau KDE a été mis à jour vers la version Plasma 6.3.

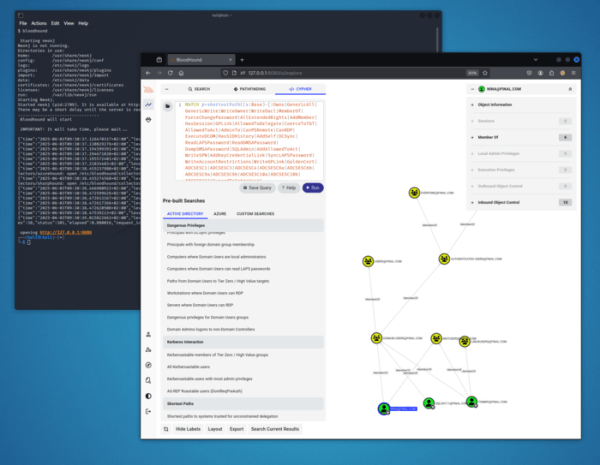
- Le passage de BloodHound Legacy, qui n'avait pas été mis à jour depuis 2023, à BloodHound Community Edition, utilisé pour construire des cartes des relations dans les réseaux basés sur le contrôleur de domaine Active Directory ou Azure, a été effectué.

Les utilitaires suivants sont inclus :
- azurehound est un collecteur de données dans un environnement Microsoft Azure pour visualisation avec le paquet BloodHound.
- binwalk3 est un outil d'analyse de firmware.
- bloodhound-ce-python est un collecteur en Python pour BloodHound.
- bopscrk est un générateur de dictionnaires pour le craquage de mots de passe.
- chisel-common-binaries sont des builds binaires prêts à l'emploi pour chisel.
- crlfuzz est un utilitaire pour vérifier les vulnérabilités liées à l'injection de retours à la ligne ou de retours chariot dans les en-têtes HTTP et les paramètres de requête.
- donut-shellcode génère un shellcode générique à partir du contenu en mémoire.
- gitxray collecte des données sur les dépôts GitHub et les participants à leur développement.
- ldeep est un utilitaire pour interroger le contenu via LDAP.
- ligolo-ng-common-binaries sont des builds binaires prêts à l'emploi pour ligolo-ng.
- rubeus est un utilitaire pour le travail à bas niveau avec Kerberos.
- sharphound est un collecteur de données pour BloodHound CE.
- tinja est un utilitaire pour tester des pages web pour la possibilité d'injection de templates.
- Tous les environnements graphiques incluent un outil Xclip, permettant de copier rapidement des données dans le presse-papiers depuis le terminal.
- L'environnement pour les appareils mobiles basé sur la plateforme Android — NetHunter, a été mis à jour avec un ensemble d'outils pour tester les systèmes à la recherche de vulnérabilités. Avec NetHunter, il est possible de vérifier la réalisation d'attaques spécifiques aux appareils mobiles, par exemple, en émulating le fonctionnement des dispositifs USB (BadUSB et HID Keyboard — émulation d'un adaptateur USB réseau, qui peut être utilisé pour des attaques MITM, ou d'un clavier USB effectuant une substitution de caractères) et en créant de faux points d'accès (MANA Evil Access Point). NetHunter est installé dans l'environnement standard de la plateforme Android sous forme d'une image chroot, dans laquelle une version spécialement adaptée de Kali Linux s'exécute.
La nouvelle version permet de mener des attaques Wi-Fi, de substituer des trames et de capturer les paramètres de négociation de connexion WPA2, en utilisant des montres connectées basées sur des puces bcm43436b0, comme la TicWatch Pro 3. L'outil CARsenal (anciennement CAN Arsenal) a été mis à jour pour réaliser des attaques sur les systèmes d'information automobiles. Les options du noyau ont été mises à jour pour les smartphones Xiaomi Redmi 4/4X (A13), Xiaomi Redmi Note 11 (A15), Realme C15 (A10), Samsung Galaxy S10 (A14, A15/exynos9820) et Samsung Galaxy S9.
- Les versions pour Raspberry Pi ont été unifiées et portées sur le noyau Linux 6.12.
Source : opennet.ru
