

La version du projet Mitmproxy 11 a été publiée, développant des outils pour intercepter le trafic à l'intérieur des connexions établies via HTTPS, avec des capacités d'inspection, de modification et de reproduction du trafic. L'objectif principal de Mitmproxy est d'organiser le suivi du trafic dans les systèmes d'entreprise et de diagnostiquer des problèmes, par exemple, détecter l'activité réseau cachée des applications. Les sources du projet sont écrites en Python et distribuées sous la licence MIT.
Pour analyser le trafic HTTPS, Mitmproxy est placé sur un nœud de transit, où il intercepte les requêtes du client et les retransmet dans des requêtes envoyées par lui-même au destinataire. serveur. Avec le serveur demandé au cours de la session client, Mitmproxy établit une connexion HTTPS standard, tandis qu'avec le client, il établit une connexion factice au nom du serveur cible avec un certificat SSL factice, généré à la volée pour le client. Le trafic reçu du client est redirigé vers le serveur cible, et les réponses reçues sont retransmises au client.
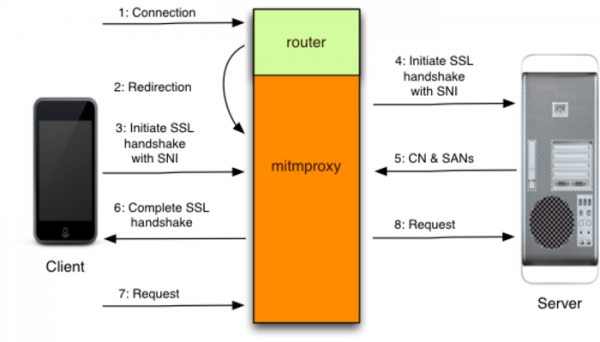
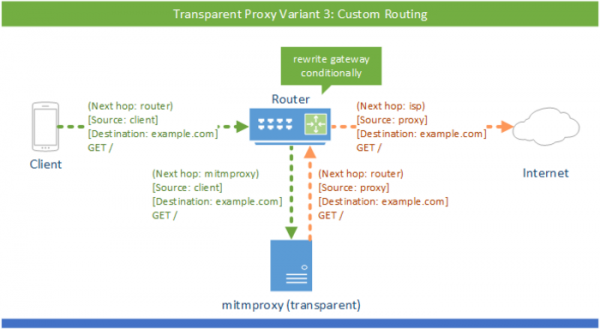
Pour rediriger le trafic via mitmproxy, plusieurs méthodes sont supportées, telles que spécifier l'adresse de mitmproxy comme proxy HTTP dans les paramètres du navigateur, fonctionner comme un proxy SOCKS5, agir en tant que proxy inverse devant le serveur HTTP, et organiser un passage transparent à l'aide de règles de filtrage de paquets ou de redirection des routes. Afin d'éviter que le certificat factice utilisé lors de la connexion avec le client ne génère des avertissements de sécurité dans le navigateur, il est proposé à l'utilisateur d'installer le certificat racine de mitmproxy, ce qui peut être fait manuellement ou en ouvrant un hôte spécial mitm.it dans le navigateur.
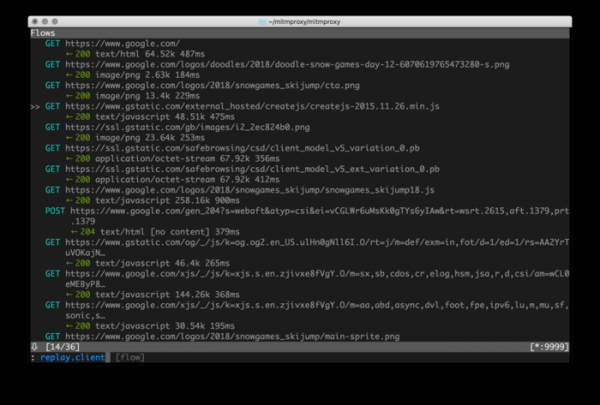
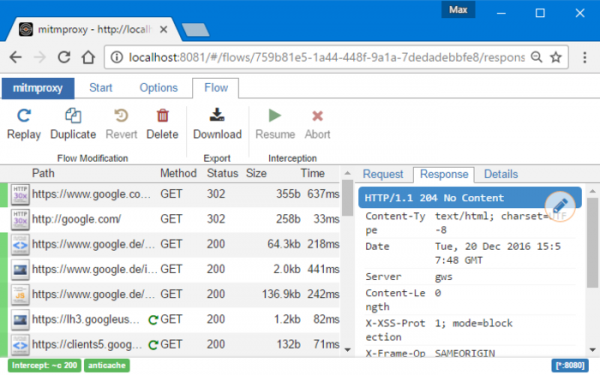
Mitmproxy prend en charge HTTP/2, HTTP/3, Websockets, la normalisation de l'ordre d'arrivée des paquets dans le flux, la connexion de scripts de traitement pour modifier le trafic à la volée, la sauvegarde des requêtes pour une reproduction ultérieure, la génération des certificats TLS pour les sessions interceptées, un nettoyage des en-têtes de temps de modification pour désactiver la mise en cache côté client, un mode de proxy inverse pour rediriger le trafic vers le serveur, des listes de blocage pour filtrer certaines requêtes, une redirection sélective des requêtes (y compris pour renvoyer des fichiers locaux en réponse), et la modification du contenu et des en-têtes sur la base d'expressions régulières. Pour l'analyse du trafic, un utilitaire en ligne de commande similaire à tcpdump, mitmdump, et une interface web, mitmweb, sont proposés.
L'amélioration clé de la nouvelle version est le support complet du protocole HTTP/3, qui utilise le protocole QUIC (Quick UDP Internet Connections) comme transport pour HTTP/2 (QUIC est une extension du protocole UDP, prenant en charge le multiplexage de plusieurs connexions et fournissant des méthodes de cryptage équivalentes à TLS/SSL). Dans Mitmproxy pour HTTP/3, il est possible d'utiliser à la fois l'interception transparente du trafic et le fonctionnement en tant que proxy inverse. Le fonctionnement lors de l'interception de HTTP/3 a été testé dans Firefox, Chrome et diverses versions de cURL.
D'autres changements notables dans cette nouvelle version concernent l'amélioration du support DNS dans le contexte de l'hébergement des enregistrements DNS pour HTTPS et ECH (Encrypted Client Hello). La nouvelle version ajoute le support des requêtes DNS pour des enregistrements différents de A/AAAA (par exemple, dans ECH, l'information concernant la clé publique de cryptage est transmise dans les enregistrements DNS HTTPSSVC). Un mode de nettoyage des clés ECH à partir des enregistrements HTTPS dans DNS a été ajouté. Pour travailler avec DNS, une migration vers la bibliothèque Hickory, écrite en Rust et développée par le projet Let’s Encrypt, a été réalisée. Le support de DNS-over-TCP a été ajouté. Une option pour désactiver le traitement des paramètres de /etc/hosts a été mise en œuvre.
Source : opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish