

La version 25.02 du collecteur Netflow/IPFIX/sFlow Xenoeye a été publiée. Ce collecteur permet de collecter des statistiques sur le trafic provenant de divers appareils réseau, transmises via les protocoles Netflow v5, v9, IPFIX et sFlow, de traiter ces données, de générer des rapports et de tracer des graphiques. Le cœur du projet est écrit en C, le code est distribué sous licence ISC.
Le collecteur agrège le trafic réseau par champs sélectionnés et exporte les données vers PostgreSQL. À partir de ces données, il est possible de construire des rapports, des graphiques (en utilisant gnuplot, des scripts Python + Matplotlib) ou des tableaux de bord dans Grafana. De plus, le collecteur peut exécuter des scripts personnalisés en cas de dépassement de seuils ou lorsque le trafic tombe en dessous de ces seuils.
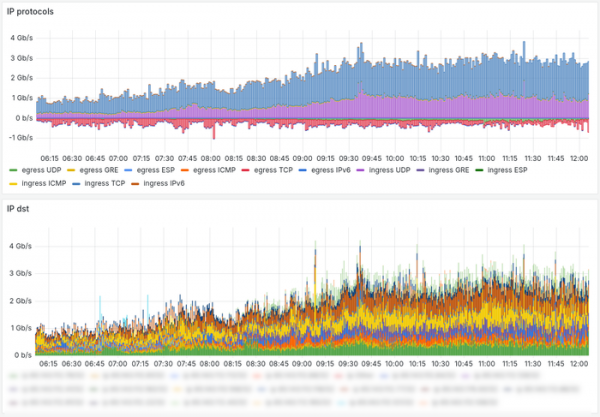
Pour le calcul de la vitesse actuelle du trafic, des moyennes mobiles sont utilisées. Le mécanisme qui suit le dépassement de seuils est destiné à alerter en cas d'attaques DoS/DDoS et à initier la suppression via des annonces BGP (Flowspec ou Blackhole). Un exemple de script de robot Telegram, capable d'alerter dans le messager sur les anomalies, est fourni avec le collecteur. Le collecteur est peu exigeant en ressources, capable de traiter le trafic de petits réseaux sur Raspberry/Orange Pi ou dans une machine virtuelle avec 2-4 Go de RAM.
Modifications dans la nouvelle version :
- Le support du protocole sFlow a été ajouté, avec la possibilité d'analyser le contenu (payload) des paquets réseau et d'en extraire des informations sur DNS et TLS (HTTPS) SNI. Les hébergeurs et propriétaires de centres de données peuvent utiliser cette fonctionnalité pour lutter contre le phishing et évaluer quels domaines sites sont hébergés dans le réseau.
- Le support d'objets de surveillance imbriqués/hiérarchiques a été ajouté, facilitant certaines configurations avec un grand nombre d'objets et améliorant la performance du traitement par rapport à une liste « plate » d'objets de surveillance.
- La possibilité de classer les interfaces a été ajoutée, permettant d'ignorer ou de traiter le trafic des interfaces réseau sélectionnées des routeurs ou des commutateurs de manière particulière.
- La possibilité de suivre non seulement les pics de trafic, mais aussi les chutes en dessous des seuils a été ajoutée, ce qui peut être utile pour la surveillance indirecte de certaines serveurs services.
- Ajout de la possibilité de modifier les seuils de trafic sans redémarrer le collecteur. Ce mécanisme est conçu pour les situations où les utilisateurs calculent automatiquement les seuils en fonction des statistiques des périodes précédentes et mettent à jour régulièrement les seuils dans le collecteur.
- Ajout d'un conteneur LXC pour un déploiement rapide et des tests du collecteur. Le conteneur inclut le collecteur avec des objets de surveillance préinstallés, PostgreSQL et Grafana.
Source : opennet.ru
