

La version 9.1 de Proxmox Virtual Environment a été publiée, une distribution Linux spécialisée basée sur Debian GNU/Linux, visant à déployer et à gérer des serveurs virtuels à l'aide de LXC et KVM, capable de remplacer des produits tels que VMware vSphere, Microsoft Hyper-V et Citrix Hypervisor. La taille de l'image iso d'installation est de 1,7 Go.
Proxmox VE fournit des outils pour déployer un système complet de serveurs virtuels de niveau industriel avec gestion via une interface web, capable de gérer des centaines, voire des milliers de machines virtuelles. La distribution dispose d'outils intégrés pour organiser la sauvegarde des environnements virtuels et un support de clustering disponible d'emblée, y compris la possibilité de migrer des environnements virtuels d'un nœud à l'autre sans arrêt de l'activité. Parmi les caractéristiques de l'interface web : prise en charge d'une console VNC sécurisée ; gestion des accès à tous les objets disponibles (VM, stockage, nœuds, etc.) basée sur des rôles ; prise en charge de divers mécanismes d'authentification (MS ADS, LDAP, Linux PAM, Proxmox VE authentication).
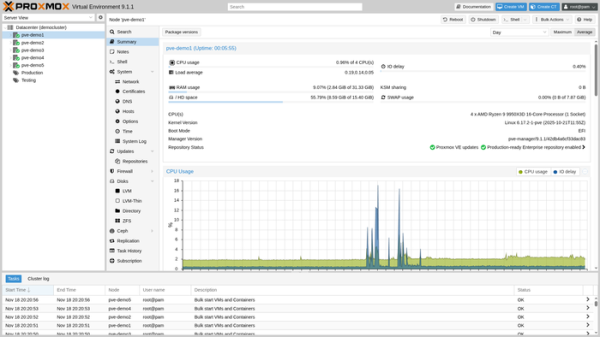
Dans cette nouvelle version :
- La synchronisation avec la base de paquets Debian 13.2 a été réalisée. Le noyau Linux a été mis à jour vers la version 6.17. Les nouvelles versions de QEMU 10.1.2, LXC 6.0.5 et ZFS 2.3.4 ont été intégrées. Le support de la création de stockage basé sur Ceph 19.2.3 (Squid) est disponible.
- La possibilité de créer des conteneurs LXC à partir d'images au format OCI (Open Container Initiative), téléchargées manuellement ou depuis des dépôts, a été ajoutée. La création de modèles de conteneurs OCI, de conteneurs avec un environnement système complet et de conteneurs pour exécuter des applications individuelles est prise en charge.
- Pour les conteneurs nécessitant la connexion d'un module TPM virtuel (Trusted Platform Module), la possibilité de sauvegarder l'état du vTPM au format qcow2 a été réalisée. Cette fonctionnalité permet de créer des instantanés machines virtuelles avec vTPM, par exemple, pour exécuter des systèmes invités avec de nouvelles versions de Windows, en utilisant des stocks de fichiers basés sur NFS et CIFS.
- Des outils pour la gestion flexible de la virtualisation imbriquée dans les systèmes invités ont été fournis. Un nouveau drapeau vCPU « nested-virt » a été ajouté, permettant d'activer la virtualisation imbriquée au-dessus d'un type de vCPU, entièrement ou partiellement conforme aux paramètres (fabricant et génération) du CPU hôte. Parmi les exemples de mise en œuvre de la virtualisation imbriquée figurent le démarrage de hyperviseurs imbriqués et l'utilisation de mécanismes de protection Windows basés sur la virtualisation dans les systèmes invités.
- L'interface graphique permet de générer des rapports plus détaillés pour la pile des réseaux définis par logiciel (SDN, Software-Defined Networking). Par exemple, il est possible de voir à quels ponts réseau et réseaux virtuels les systèmes invités sont connectés, quels adresses IP et MAC sont utilisées dans les zones EVPN.
- Un support initial du mécanisme Intel TDX (Trusted Domain Extensions) pour le chiffrement de la mémoire vive des systèmes invités a été ajouté.
- La possibilité de désactiver sélectivement le mécanisme KSM (Kernel Samepage Merging), qui assure la dé-duplication des zones mémoire identiques pour certaines machines virtuelles, a été ajoutée.
Source : opennet.ru
