

Après un an de développement, la nouvelle version stable de l'analyseur réseau Wireshark 4.6 a été publiée. Le programme prend en charge plus de mille protocoles réseau et plusieurs dizaines de formats de capture de trafic. Il offre une interface graphique pour créer des filtres, capturer le trafic, analyser des dumps sauvegardés et inspecter des paquets. Des fonctionnalités avancées telles que la reconstruction de l'ordre des paquets, l'extraction et la sauvegarde du contenu des fichiers transmis en utilisant différents protocoles, la reproduction de flux VoIP et RTP, ainsi que le déchiffrement IPsec, ISAKMP, Kerberos, SNMPv3, SSL/TLS, WEP et WPA/WPA2 sont prises en charge. Le code du projet est distribué sous la licence GPLv2.
Les principales nouveautés de Wireshark 4.6.0 :
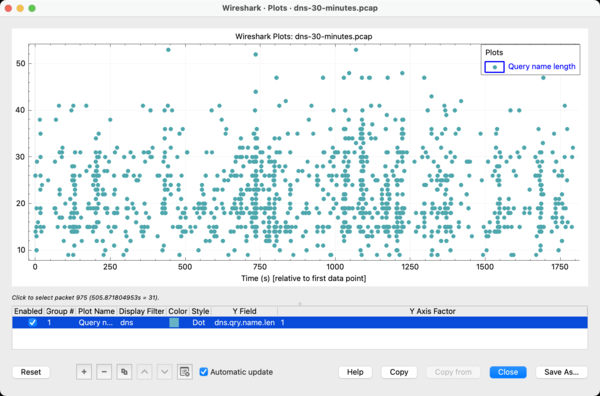
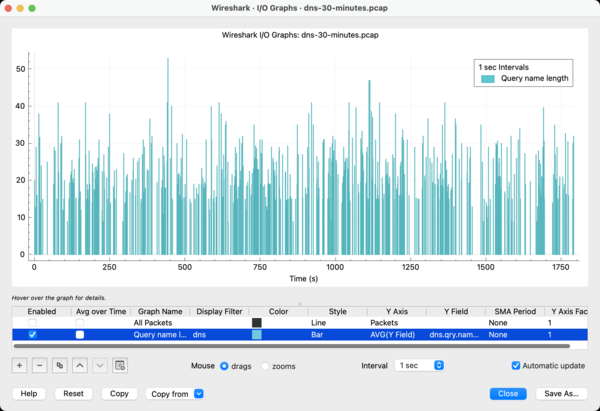
- Dans le menu « Statistiques », un mode « Graphiques » a été ajouté à la section des graphiques. Contrairement au mode « Graphiques I/O » précédemment disponible, qui affiche des histogrammes reflétant les variations des données moyennes dans le temps, le mode « Graphiques » visualise la distribution des valeurs réelles, mettant ainsi davantage en évidence les motifs répétitifs.

- Les graphiques « Graphiques I/O » ont été optimisés pour s'afficher sur des écrans à faible résolution.

- Ajout du support de la compression des flux de trafic capturés pendant l'enregistrement, et non lors de la rotation d'un fichier déjà enregistré. Pour travailler avec les flux compressibles à la volée dans TShark, l'option « —compress » peut être utilisée.
- Ajout de la possibilité de copier la liste des paquets au format HTML (une option « Édition > Copier > sous forme de HTML » a été ajoutée au menu).
- Dans le menu « Affichage », une option pour la réanalyse manuelle des paquets (Redissect Packets) a été ajoutée, qui peut être utilisée en cas de modification de la clé de chiffrement ou de l'hôte DNS lié à adresse IP.
- La possibilité d'exporter des certificats X.509 a été mise en œuvre en utilisant le menu « Fichier > Exporter des objets » dans Wireshark et l'option « —export-objects » dans TShark.
- Ajout du support de déchiffrement des paquets NTP transmis à l'aide du protocole NTS (Network Time Security).
- Lors de la décodification des paquets MACsec, la possibilité d'utiliser un module de décodage (dissector) MKA a été fournie.
- Dans les modules de décodage de trafic HTTP et HTTP/2, le support du contenu compressé à l'aide de l'algorithme Zstandard a été ajouté.
- Dans la boîte de dialogue « Suivre le flux », la possibilité de suivre les identifiants de flux MPEG 2 (Transport Stream PID) pour extraire le son et la vidéo pour une reproduction ultérieure a été ajoutée.
- Dans les dialogues « Conversations » et « Endpoints table », le support du protocole DNP 3 (Distributed Network Protocol 3) a été ajouté.
- Ajout du support pour le marquage des flux HTTP2, transmis dans des sessions 3GPP sur des interfaces réseau 5G.
- Sur la plateforme Linux, il est désormais possible d'utiliser les extensions BPF « inbound », « outbound » et « ifindex » pour la capture du trafic, compilées via le dialogue « Compiled Filter ».
- L'API Lua a ajouté le support des fonctions Libgcrypt pour le chiffrement symétrique.
- Ajout du support pour le décodage des formats de fichiers RIFF (Resource Interchange File Format) et TTL.
- Ajout du support pour les protocoles et formats :
- Asymmetric Key Packages (AKP),
- Binary HTTP,
- BIST TotalView-ITCH (BIST-ITCH),
- BIST TotalView-OUCH (BIST-OUCH),
- Bluetooth Android HCI (HCI ANDROID),
- Bluetooth Intel HCI (HCI INTEL),
- BPSec COSE Context,
- BPSec Default SC,
- Commsignia Capture Protocol (C2P),
- DECT NR+ (DECT-2020 New Radio),
- DLMS/COSEM,
- Ephemeral Diffie-Hellman Over COSE,
- Identifier-Locator Network Protocol (ILNP),
- LDA Neo Device trailer (LDA_NEO_TRAILER),
- Lenbrook Service Discovery Protocol (LSDP),
- LLC V1,
- Navitrol (messenger),
- Network Time Security Key Establishment Protocol (NTS-KE),
- Ouster VLP-16,
- Private Line Emulation (PLE),
- RC V3,
- RCG,
- Roughtime,
- SBAS L5 Navigation Message,
- SGP.22 GSMA Remote SIM Provisioning (SGP.22),
- SGP.32 GSMA Remote SIM Provisioning (SGP.32),
- SICK CoLA,
- Silabs Debug Channel,
- Universal Measurement and Calibration Protocol (XCP),
- USB Picture Transfer Protocol (USB-PTP),
- VLP-16,
- vSomeIP Internal Protocol (vSomeIP).
- Pour macOS, au lieu de paquets séparés pour les architectures Arm et Intel, des builds universels ont été préparées.
- Les builds pour macOS et Windows ont mis en œuvre la possibilité d'activer de manière forcée le mode sombre ou clair, indépendamment des paramètres système. La bibliothèque Qt dans les builds pour Windows et macOS a été mise à jour vers la version 6.9.3 (auparavant fournie avec la version 6.5.3). Le support d'AirPcap et de WinPcap a été arrêté, и il est recommandé d'utiliser Npcap à la place.
- La bibliothèque libxml2 a été ajoutée aux dépendances obligatoires.
Source : opennet.ru
