

La version 5.0 du système Arkime pour la capture, le stockage et l'indexation des paquets réseau a été publiée, fournissant des outils pour évaluer visuellement le flux de trafic et rechercher des informations liées à l'activité réseau. Initialement, le projet a été développé par AOL dans le but de créer une alternative open source aux plateformes commerciales de traitement des paquets réseau, prenant en charge le déploiement sur ses propres serveurs et capable de s'adapter pour traiter des flux de trafic à des vitesses de dizaines de gigabits par seconde. Le code du composant de capture de trafic est écrit en C, et l'interface est réalisée en Node.js/JavaScript. Les codes sources sont distribués sous la licence Apache 2.0. Il est compatible avec Linux et FreeBSD. Des paquets préfabriqués sont disponibles pour Arch Linux, RHEL/CentOS et Ubuntu.
Arkime comprend des outils pour la capture et l'indexation du trafic au format PCAP, ainsi que des moyens d'accès rapide aux données indexées. L'utilisation du format standard PCAP simplifie considérablement l'intégration avec les analyseurs de trafic existants, tels que Wireshark. Le volume de données stockées est limité uniquement par la taille du disque disponible. Les métadonnées concernant les sessions sont indexées dans un cluster basé sur le moteur Elasticsearch ou OpenSearch. Le composant de capture de trafic fonctionne en multithreading et s'occupe de la surveillance, de l'enregistrement des dumps PCAP sur disque, de l'analyse des paquets capturés et de l'envoi des métadonnées sur les sessions (SPI, inspection des paquets à état) et des protocoles vers le cluster Elasticsearch/OpenSearch. Il est possible de stocker des fichiers PCAP de manière chiffrée.
Pour l'analyse des informations accumulées, une interface web est proposée, permettant la navigation, la recherche et l'exportation d'échantillons. L'interface web comprend plusieurs modes de visualisation — des statistiques générales, une carte des connexions et des graphiques illustrant les changements d'activité réseau aux outils pour explorer des sessions individuelles, analyser l'activité par protocole utilisé et décomposer les données à partir des dumps PCAP. Une API est également fournie, permettant de transmettre dans des applications tierces des données sur les paquets capturés au format PCAP et les sessions analysées au format JSON.
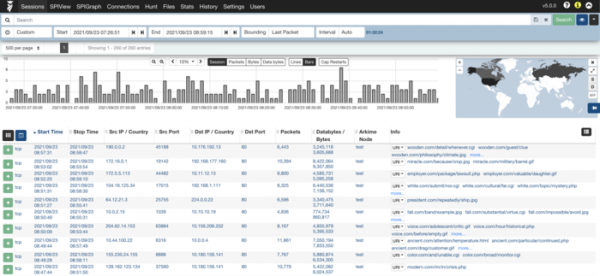
Dans la nouvelle version :
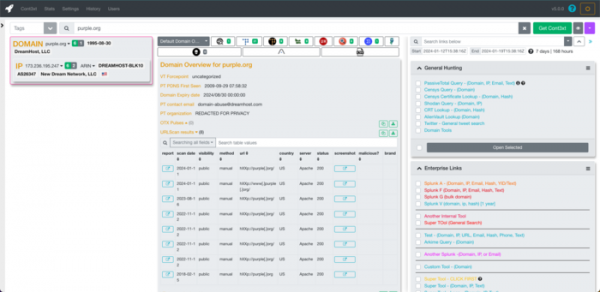
- Ajout de la possibilité d'envoyer des demandes de recherche combinées d'informations via le service Cont3xt pour collecter simultanément des informations accessibles dans diverses sources ouvertes (OSINT) sur plusieurs objets.

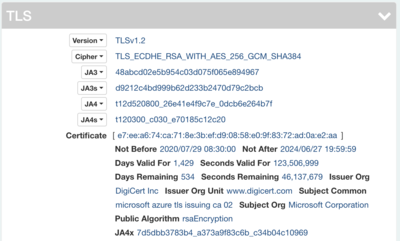
- Ajout du support pour les méthodes de création d'empreintes de trafic JA4 et JA4+ pour déterminer les protocoles réseau et les applications.

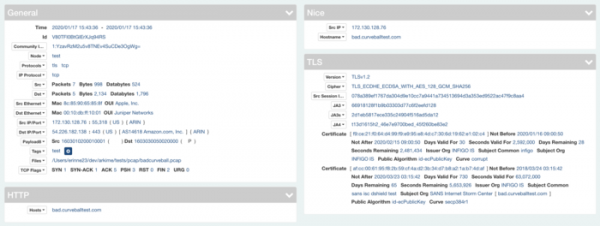
- Modification de la présentation du bloc d'informations détaillées sur la session, où l'espace inutilisé a été minimisé et un agencement en deux colonnes a été mis en œuvre pour les grands écrans.

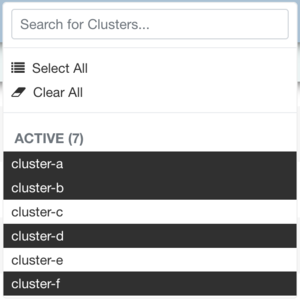
- Dans les onglets Files, History et Stats, des blocs déroulants ont été ajoutés pour rechercher simultanément dans plusieurs instances de l'interface de visualisation des statistiques (Viewer).

- Le système d'authentification a été unifié et séparé en un module distinct, maintenant utilisé dans toutes les applications Arkime. Au lieu du mode d'authentification anonyme par défaut, la méthode digest est désormais activée. De nouveaux modes d'authentification ont été ajoutés : basic, form, basic+form, basic+oidc, headerOnly, header+digest et header+basic.
- Toutes les applications ont été migrées vers un sous-système de configuration unifié, prenant en charge le traitement des paramètres dans différents formats (ini, json, yaml) et capable de charger des paramètres depuis diverses sources, telles que sur le disque, via le réseau via HTTPS ou depuis OpenSearch/Elasticsearch.
- Le support de l'importation de dumps PCAP sauvegardés (offline) a été ajouté, avec chargement via URL par HTTPS ou depuis un stockage Amazon S3, sans besoin de les enregistrer au préalable sur le système local.
Source : opennet.ru
