

La société Google a publié la version 122 de son navigateur web Chrome. En même temps, la version stable du projet open source Chromium, qui sert de base à Chrome, est désormais disponible. Le navigateur Chrome se distingue de Chromium par l'utilisation de logos Google, la présence d'un système d'envoi de notifications en cas de plantage, de modules pour la lecture de contenu vidéo protégé (DRM), d'une mise à jour automatique, d'une activation permanente de l'isolation Sandbox, de l'intégration des clés Google API et de la transmission des paramètres RLZ lors des recherches. Pour ceux qui ont besoin de plus de temps pour effectuer la mise à jour, une version Extended Stable est également proposée, accompagnée d'un support de 8 semaines. La prochaine version de Chrome, la 123, est prévue pour le 19 mars.
Les principales modifications apportées dans Chrome 122 :
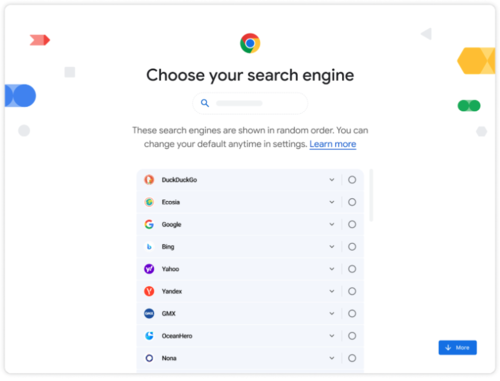
- Conformément aux exigences de la loi européenne DMA (Digital Markets Act), un écran de sélection du moteur de recherche par défaut a été ajouté au navigateur. Les moteurs de recherche disponibles peuvent être choisis dans la section « chrome://settings/search ». Ils s'affichent dans un ordre aléatoire.

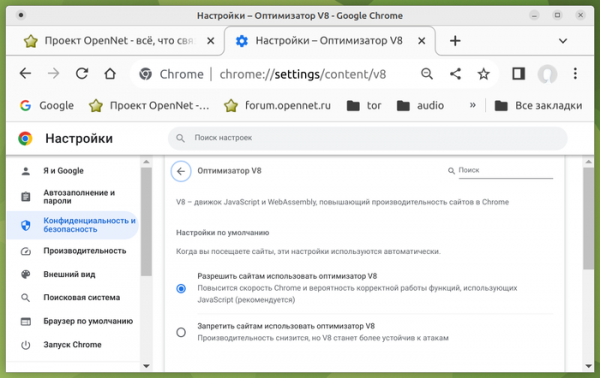
- Une option a été ajoutée à la page « chrome://settings/security », permettant de désactiver les optimisateurs JIT dans le moteur JavaScript V8. La désactivation du JIT peut être utile pour améliorer la sécurité lors de l'utilisation d'applications web potentiellement dangereuses, en réduisant les vecteurs d'attaque possibles.

- La version Android a introduit une fonction de lecture à voix haute du texte présent sur les pages web. Le mode de lecture peut être activé dans le menu déroulant et contrôlé avec des boutons standards de lecture. Cette fonction utilise un service externe et envoie un lien à serveurs Google, qui réalise la synthèse vocale.
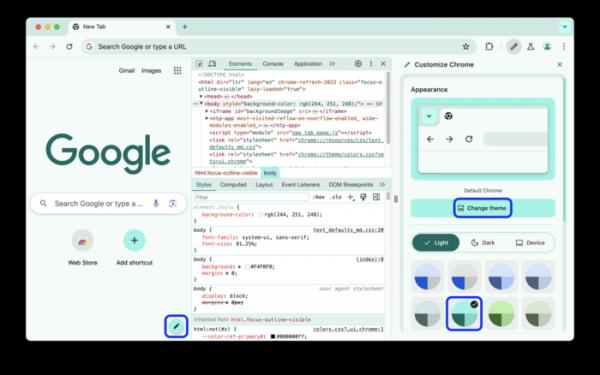
- Les tests des fonctionnalités expérimentales utilisant l'apprentissage automatique se poursuivent — le mode de regroupement intelligent d'onglets, le générateur de thèmes et l'assistant interactif, qui ont été évoqués dans l'annonce de la sortie de Chrome 121.
- En mode de protection du navigateur (Safe Browsing), un support des vérifications externes exécutées de manière asynchrone a été mis en place, sans bloquer le chargement de la page vérifiée. Pendant ce temps, les vérifications basées sur des listes locales continuent d'être réalisées de manière synchrone, et la page n'est pas affichée tant que leurs résultats ne sont pas disponibles, afin de protéger l'utilisateur contre les pages contenant des exploits. En ce qui concerne le phishing, il est peu probable que l'utilisateur puisse réagir à la page avant que la vérification externe ne soit terminée et qu'un avertissement ne soit affiché.
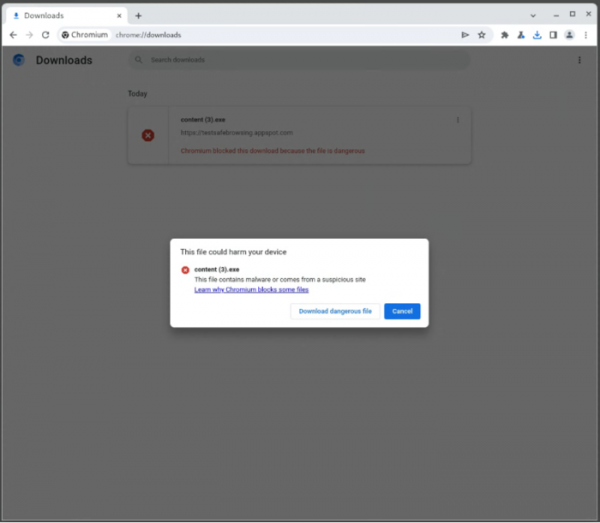
- Le texte des avertissements affichés lors de la tentative de téléchargement de fichiers malveillants et pour les fichiers déjà téléchargés dans le gestionnaire de téléchargements a été retravaillé.

- Le passage à l'ignorance des gestionnaires d'événements « unload » a commencé, ce qui empêche une utilisation efficace du cache de transition (BFCache – Back-forward cache), garantissant un passage instantané lors de l'utilisation des boutons « Précédent » et « Suivant » ou lors de la navigation sur les pages précédemment consultées sur le site actuel. Le comportement de Chrome de bureau sera rapproché de celui des navigateurs mobiles, qui, dans la plupart des cas, ne déclenchent pas l'événement « unload », privilégiant la mise en cache des transitions. Dans Chrome 122, le traitement de l'événement « unload » est désactivé pour 1% des utilisateurs.
- Le système d'autocomplétion des paramètres de paiement a ajouté la possibilité de sauvegarder les codes de vérification de l'authenticité (CVV/CVC) pour les cartes locales et serveur. Les codes sont sauvegardés après l'affichage d'un avertissement et avec le consentement explicite de l'utilisateur.
- Une API Storage Buckets a été ajoutée, offrant des options supplémentaires pour gérer le stockage permanent des données sur le système local de l'utilisateur. La nouvelle API permet d'organiser le stockage des données en divisant le stockage en segments distincts, associés à l'API IndexedDB et CacheStorage. Les segments sont supprimés par le navigateur de manière indépendante les uns des autres, et l'utilisateur a la possibilité de définir des priorités pour gérer quels segments doivent être supprimés en premier. Ainsi, on peut stocker des données importantes dans des segments à haute priorité, tandis que les données secondaires, dont la perte n'est pas problématique, sont placées dans des segments à faible priorité. Cela permet de résoudre le problème de la perte de données importantes en cas de dépassement des limites de taille de stockage fournies par l'API IndexedDB et localStorage.
- Dans l'API Async Clipboard, la méthode read() a ajouté l'option « unsanitized », utilisée lors de la copie à partir du presse-papiers et de l'insertion dans celui-ci. En définissant cette option, l'application reçoit le contenu HTML inchangé pour les données du presse-papiers, sans nettoyage, normalisation ni remplacement de constructions dangereuses (par exemple, le contenu du bloc n'est pas transformé).
- Les requêtes CSS « @container » ne seront plus déclenchées en cas d'indications de capacités non prises en charge. Par exemple, la requête « @container (width > 0px) or (unknown) {} » ne fonctionnera pas à cause de l'expression « unknown ».
- Il est désormais possible de définir des conditions dans les règles d'importation CSS « @import ... supports(…) ». Si la vérification échoue, l'importation n'est pas effectuée. Par exemple, pour charger des styles lorsque « animation-timeline » est défini sur « auto », on peut écrire ‘scroll-driven-animations.css’ @import « scroll-driven-animations.css » supports(animation-timeline: auto);.
- La logique de traitement du pseudo-élément CSS « ::backdrop » a été modifiée et mise à jour pour répondre aux exigences de la nouvelle spécification, ce qui signifie qu'il hérite désormais de l'élément d'origine (auparavant, « ::backdrop » ne reprenait pas les valeurs d'autres éléments, ce qui empêchait l'accès aux propriétés définies dans l'élément racine).
- L'action de la méthode dataTransfer.clearData() est maintenant limitée uniquement aux objets texte, c'est-à-dire que cette méthode ne peut plus être appliquée aux objets File.
- La fonction drawingBufferStorage a été ajoutée dans WebGL, permettant de configurer le format de pixel pour le tampon de dessin, offrant ainsi la possibilité de rendre directement du contenu avec plus de 8 bits par canal de couleur et d'éviter les opérations de copie inutiles requises pour convertir en format de pixel par défaut.
- Des améliorations ont été apportées aux outils de développement web. Le support pour le changement de la palette de couleurs et l'adéquation au style défini par le thème choisi dans le navigateur a été ajouté.

Les capacités de la console d'analyse de performance ont été élargies, y compris le support pour la sauvegarde de plages de temps d'exécution (segments sur la ligne du temps) et le changement entre celles-ci.
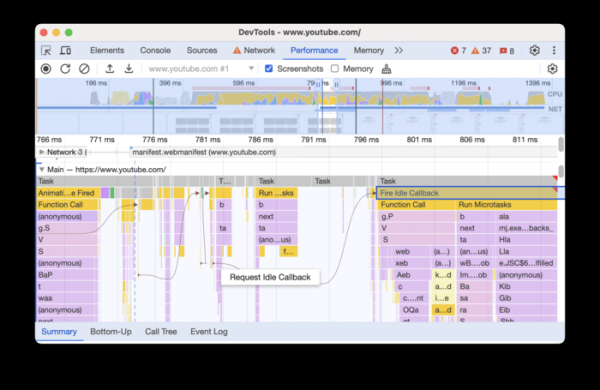
L'affichage des initiateurs d'événements et de leur lien visuel avec les événements qu'ils déclenchent a été ajouté à la piste principale (Performance > Main).

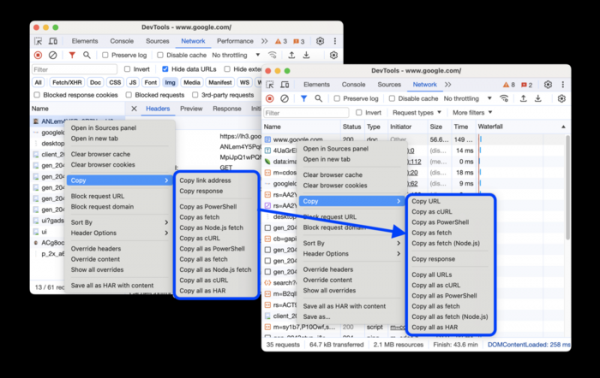
Dans le panneau d'analyse de l'activité réseau, la colonne d'état des requêtes affiche les raisons des échecs. Le menu contextuel a été retravaillé pour permettre la copie du lien ou du contenu de la requête.
En plus des nouveautés et des corrections de bugs dans cette nouvelle version, 12 vulnérabilités ont été corrigées. De nombreuses vulnérabilités ont été identifiées grâce à des tests automatisés réalisés avec des outils tels qu'AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer et AFL. Aucune problématique critique permettant de contourner tous les niveaux de protection du navigateur et d'exécuter du code sur le système en dehors de l'environnement sandbox n'a été trouvée. Dans le cadre de son programme de récompenses pour la découverte de vulnérabilités, Google a versé 8 primes totalisant 28 000 dollars pour cette version (une prime de 8 000 $, 7 000 $, 5 000 $, 3 000 $ et 2 000 $, ainsi que trois primes de 1 000 $). Les plus grosses récompenses ont été attribuées pour une erreur d'implémentation de l'isolation des sites, la découverte d'un débordement de tampon dans le moteur Blink et l'accès à une mémoire déjà libérée (Use-after-free) dans la bibliothèque Mojo.
Source : opennet.ru
