

La société Google a publié la version 127 du navigateur web Chrome. En même temps, une version stable du projet libre Chromium, qui sert de base à Chrome, est disponible. Le navigateur Chrome se distingue de Chromium par l'utilisation des logos de Google, la présence d'un système d'envoi de notifications en cas de crash, des modules pour la lecture de contenu vidéo protégé contre la copie (DRM), un système de mise à jour automatique, l'activation permanente de l'isolement Sandbox, la fourniture de clés pour Google API et le transfert des paramètres RLZ lors de la recherche. Pour ceux qui ont besoin de plus de temps pour effectuer une mise à jour, une branche Extended Stable est maintenue, accompagnée de 8 semaines. La prochaine version de Chrome 128 est prévue pour le 20 août.
Les principales changements dans Chrome 127 :
- Dans le mode « incognito », la fonction « HTTPS-First » est activée par défaut, exécutant une redirection automatique des requêtes HTTP vers HTTPS. Pour assurer la compatibilité avec les sites ne supportant pas HTTPS, un retour à HTTP est réalisé si la requête en HTTPS échoue ou si des problèmes de certificats surviennent. Lors de l'ouverture d'un site en HTTP, un avertissement spécial s'affiche.
- Dans le magasin de certificats racines intégré (Chrome Root Store), il a été décidé de ne plus faire confiance à l'autorité de certification Entrust en raison de multiples violations des exigences relatives aux autorités de certification, du non-respect des délais de réponse concernant les certificats problématiques, des retards dans le retrait des certificats, d'une gestion inappropriée des rapports d'incidents et du non-respect des règles lors de l'émission de certificats de niveau EV (Validation Étendue), qui nécessitent une vérification des documents concernant la propriété du domaine et une confirmation du propriétaire de la ressource. En raison de l'absence d'actions pour remédier aux manquements identifiés, les certificats TLS émis par Entrust après le 31 octobre 2024 seront considérés comme non fiables dans Chrome. Les certificats émis avant le 31 octobre continueront à être perçus comme normaux. des certificats TLS niveau EV (Validation Étendue), nécessitant la vérification des documents de propriété de domaine et la confirmation du propriétaire des ressources. En raison de l'absence d'actions pour remédier aux défauts identifiés, les certificats TLS délivrés par Entrust après le 31 octobre 2024 seront considérés comme non fiables dans Chrome. Les certificats émis avant le 31 octobre continueront à être perçus comme normaux.
- Le processus de dépréciation progressive de la deuxième version du manifeste Chrome, qui définit les fonctionnalités et les ressources disponibles pour les extensions écrites à l'aide de l'API WebExtensions, a commencé. La désactivation des extensions utilisant la deuxième version du manifeste ne concerne pour l'instant qu'une partie des utilisateurs des versions bêta de Chrome (et non des versions stables). La migration complète vers la troisième version du manifeste est prévue d'ici juin 2025.
- Lorsque la protection avancée du navigateur (Safe Browsing > Protection avancée) est activée, il est mis en œuvre un envoi à serveurs Google de télémétrie supplémentaire contenant des informations sur les pages consultées, si ces pages utilisent des API pour initier des vibrations (Vibration) ou pour un contrôle complet de la souris (PointerLock) et du clavier (Keyboard). Si la page consultée figure sur une liste noire, l'utilisateur reçoit un avertissement approprié et les actions des API marquées sont désactivées.
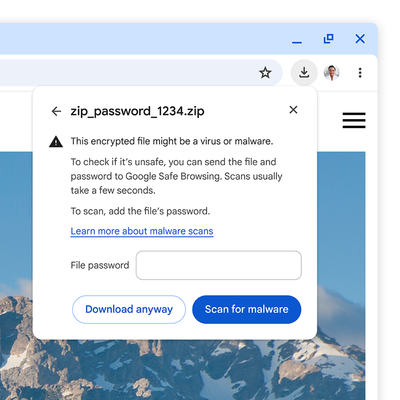
- Les résultats des travaux sur la modernisation de la vérification des fichiers téléchargés en mode de protection avancée du navigateur (Safe Browsing > Protection avancée) ont été compilés, où l'envoi de fichiers exécutables et d'archives suspectes aux serveurs de Google pour détecter les virus et les logiciels malveillants est activé. Pour vérifier la sécurité des archives chiffrées téléchargées (.zip, .7z et .rar), le navigateur demandera à l'utilisateur le mot de passe pour déchiffrer l'archive. L'utilisateur peut refuser la vérification ou saisir le mot de passe, après quoi le navigateur enverra le fichier avec le mot de passe pour vérification aux serveurs de Google. En mode de protection standard (non avancé), Safe Browsing demandera également un mot de passe, mais au lieu d'envoyer le contenu de l'archive aux serveurs de Google pour vérification, seules les métadonnées et les hachages des fichiers contenus dans l'archive seront envoyés. Des avertissements plus visibles sur le téléchargement de fichiers dangereux ont été mis en œuvre, affichés non dans la barre inférieure, mais sous la barre supérieure.

- La mise en œuvre initiale de la spécification d'accès réseau privé a été proposée, limitant la possibilité de charger des ressources depuis un site public se référant à des hôtes dans un réseau interne (127.0.0.0/8, 192.168.0.0/16, 10.0.0.0/8, etc.). Le chargement de telles ressources est désormais autorisé uniquement lors de l'ouverture de la page dans un contexte sécurisé (via HTTPS). À l'avenir, il est prévu de limiter complètement la possibilité d'accès incontrôlé aux sous-réseaux intranet internes depuis des pages ouvertes sur des sites publics, car de telles requêtes sont utilisées par des attaquants pour réaliser des attaques CSRF sur des routeurs, des points d'accès, des imprimantes, des interfaces web d'entreprise et d'autres appareils et services qui acceptent des requêtes uniquement depuis le réseau local. Des expériences de blocage ont été lancées en 2022 avec Chrome 98, mais en raison de l'identification de failles, le blocage a été reporté.
- Dans le mode « Origin trials », un blocage expérimental de l'accès à l'IP 0.0.0.0 a été mis en œuvre, car cette IP peut être utilisée pour contourner le blocage d'accès à l'IP 127.0.0.1 (localhost) sur les plateformes Linux et macOS.
- Dans la version pour la plateforme Android, l'interface pour l'association avec un compte Google et la synchronisation des données, telles que les mots de passe enregistrés et les favoris, a été simplifiée. La synchronisation est désormais intégrée à la connexion au compte et n'est plus présentée comme une fonctionnalité distincte dans les paramètres.
- Dans la version pour la plateforme Android, l'interface de gestion des mots de passe a été mise à jour. Les utilisateurs connectés à leur compte Google mais n'ayant pas activé la synchronisation ont désormais la possibilité d'enregistrer et d'utiliser des mots de passe associés à leur compte Google.
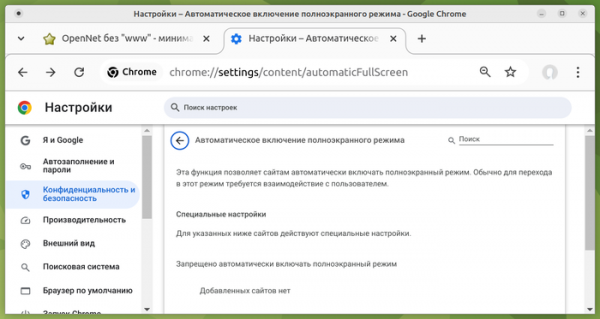
- Ajout du paramètre « Activation automatique du mode plein écran » (Automatic Fullscreen, chrome://settings/content/automaticFullScreen), permettant aux sites d'activer automatiquement le mode plein écran en utilisant la méthode Element.requestFullscreen() sans confirmation de l'utilisateur, et offrant également la possibilité d'afficher des dialogues de navigateur sans sortir du mode plein écran. Par défaut, cette option est désactivée et peut être activée pour des sites et des applications web spécifiques. En combinaison avec l'API Window Management et les paramètres de notifications contextuelles (chrome://settings/content/popups), cette nouvelle fonction simplifie l'utilisation de fonctionnalités telles que l’ouverture d'une fenêtre contextuelle en plein écran sur un autre moniteur, l'affichage de contenu plein écran sur tous les écrans ou sur un écran supplémentaire, et le changement de contenu plein écran d'un affichage à un autre.

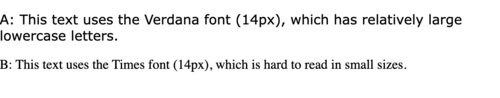
- Ajout de la propriété CSS font-size-adjust, permettant de modifier la taille des lettres minuscules par rapport à la taille des lettres majuscules définie via la propriété « font-size », ce qui peut être utile, par exemple, pour maintenir le même niveau de lisibilité du texte lors de l'utilisation d'une famille de polices de secours en cas d'indisponibilité de la principale. Pour les polices ayant des ratios différents entre la hauteur des lettres minuscules et la taille de la police, la taille des lettres varie considérablement, ce qui, par exemple, peut rendre le texte difficile à lire lors du changement de la police Verdana à Times.

- Dans l'API de routage statique des ServiceWorkers (Service Worker Static Routing), qui permet de définir comment certains ressources doivent être chargées et de désactiver l'appel au ServiceWorker pour des ressources qui peuvent être extraites du cache ou chargées directement, la possibilité d'utiliser l'opération logique « not » pour inverser les conditions de correspondance des requêtes a été ajoutée.
- La transmission des événements d'activation, formés lorsque l'utilisateur interagit avec le contenu d'une fenêtre ouverte en mode « image dans l'image » (picture-in-picture), vers la fenêtre parent de ce mode a été assurée. Ce changement permet d'utiliser l'API User Activation (navigator.userActivation) sur la page principale, dont la fenêtre « image dans l'image » a été ouverte, pour déterminer l'interaction de l'utilisateur avec cette fenêtre (par exemple, il est possible de savoir si l'utilisateur a cliqué avec la souris dans la fenêtre « image dans l'image » ou si la page a simplement été chargée et reste intacte).
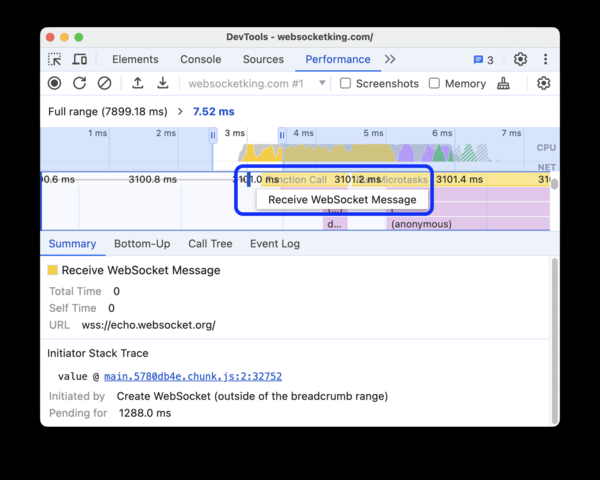
- Des améliorations ont été apportées aux outils pour les développeurs web. Lors de la visualisation des styles CSS, des liens vers les positions correspondantes dans le document ont été ajoutés, auxquels se réfèrent les propriétés CSS de contrôle d'affichage des éléments, liés à la position d'autres éléments (CSS Anchor Positioning). Lors de la visualisation du code HTML, des liens vers lesquels l'attribut «popovertarget» pointe ont été ajoutés. Dans le panneau d'inspection de l'activité réseau, un nouveau présélection de simulation de la vitesse d'accès «Fast 4G» a été ajoutée (la présélection «Fast 3G» a été renommée en «Slow 4G», et «Slow 3G» en «3G»). Dans le panneau d'analyse de performance lors du traçage, des informations sur les événements d'envoi et de réception de messages via WebSocket sont maintenant affichées.

En plus des nouveautés et des corrections de bogues, la nouvelle version corrige 24 vulnérabilités. Beaucoup de vulnérabilités ont été détectées à l'aide d'outils de test automatisés tels qu'AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer et AFL. Cinq problèmes ont été classés comme ayant un niveau de danger élevé. Aucun problème critique permettant de contourner tous les niveaux de protection du navigateur et d'exécuter du code dans le système en dehors de l'environnement sandbox n'a été trouvé. Dans le cadre du programme de récompenses pour la détection de vulnérabilités pour cette version, Google a versé 16 primes totalisant 47,5 mille dollars (une prime de 11 000 $, 5 000 $, 3 000 $ et 500 $, deux primes de 8 000 $, trois primes de 2 000 $). Le montant de 6 récompenses n'a pas encore été déterminé.

Source : opennet.ru
