

La société GitLab a averti les utilisateurs d'une augmentation de l'activité des malfaiteurs, liée à l'exploitation d'une vulnérabilité critique CVE-2021-22205, permettant d'exécuter du code à distance sur un serveur utilisant la plate-forme de développement collaboratif GitLab, sans authentification.
Le problème se manifeste dans GitLab à partir de la version 11.9 et a été corrigé en avril avec les versions GitLab 13.10.3, 13.9.6 et 13.8.8. Cependant, selon un scan effectué le 31 octobre sur 60 000 instances GitLab accessibles au public, 50 % des systèmes continuent d'utiliser des versions obsolètes vulnérables. Les mises à jour nécessaires n'ont été installées que sur 21 % des systèmes vérifiés. serveurs, et sur 29 % des systèmes, il n'a pas été possible de déterminer le numéro de la version utilisée.
La négligence des administrateurs de serveurs GitLab dans l'installation des mises à jour a conduit à une exploitation active de la vulnérabilité par des malfaiteurs, qui ont commencé à héberger des serveurs malwares et à les intégrer dans un botnet participant à des attaques DDoS. Au pic, le volume de trafic généré par les attaques DDoS, reposant sur des serveurs GitLab vulnérables, atteignait jusqu'à 1 téraoctet par seconde.
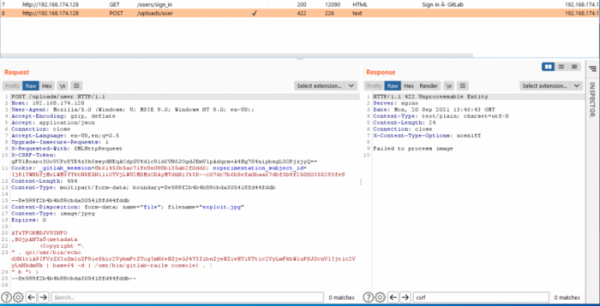
La vulnérabilité est causée par un traitement incorrect des fichiers d'images téléchargés par un parseur externe basé sur la bibliothèque ExifTool. La vulnérabilité dans ExifTool (CVE-2021-22204) permettait d'exécuter des commandes arbitraires dans le système lors de l'analyse des métadonnées des fichiers au format DjVu : (metadata (Copyright «\ » . qx{echo test >\/tmp\/test} . \ » b «) )
En outre, puisque le format effectif était déterminé dans ExifTool par le type MIME du contenu, et non par l'extension de fichier, un attaquant pouvait télécharger un document DjVu avec un exploit sous le couvert d'une image JPG ou TIFF ordinaire (GitLab appelle ExifTool pour tous les fichiers avec les extensions jpg, jpeg et tiff pour nettoyer les balises superflues). Exemple d'exploit. Dans la configuration par défaut de GitLab CE, l'attaque peut être réalisée en envoyant deux requêtes, sans nécessite d'authentification.
Il est recommandé aux utilisateurs de GitLab de s'assurer qu'ils utilisent la dernière version. Si vous utilisez une ancienne version, il est urgent d'installer les mises à jour. Si cela n'est pas possible pour certaines raisons, appliquez sélectivement le patch qui bloque l'exploitation de la vulnérabilité. Les utilisateurs de systèmes non mis à jour sont également invités à vérifier que leur système n'est pas compromis, en analysant les journaux et en vérifiant la présence de comptes suspects d'attaquants (par exemple, dexbcx, dexbcx818, dexbcxh, dexbcxi et dexbcxa99).
Source : opennet.ru
